






Pourquoi les compétences en test de pénétration informatiques sont importantes pour la sécurité OT
Antonio Russu
Chef de la sécurité cybernétique mondiale
Professionnel dynamique et visionnaire, Antonio Russu possède une solide combinaison d’intelligence stratégique, de souci du client et d’excellence en leadership.
La sécurisation des environnements industriels ne devrait pas ressembler à la quête d’une forme rare de magie.
Le plus grand obstacle à une sécurité robuste des technologies opérationnelles (OT) aujourd’hui n’est pas un manque de capacités. C’est une lacune de confiance, alimentée par l’idée que les environnements OT nécessitent un type de professionnel de la sécurité totalement différent. Cette conception erronée pousse les organisations à privilégier les spécialistes ‘ OT uniquement ’ et limite l’accès à un plus large bassin de professionnels expérimentés de la sécurité.
La réalité est plus simple. Pour sécuriser les infrastructures critiques, les organisations doivent disposer d’équipes capables de relier l’informatique et les systèmes d’automatisation – en appliquant des principes de sécurité bien connus dans le cadre d’une méthodologie axée sur la sécurité et respectueuse des réalités des environnements industriels.
Avec la mise en place du NIS2, les attentes en matière de gouvernance des risques informatiques dans les services critiques et la sécurité OT augmentent. Je ne peux pas Se placer dans un silo spécialisé. Les organisations doivent disposer d’une assurance défendable et fondée sur la sécurité afin de pouvoir la présenter à la direction et aux autorités réglementaires.
Le problème fondamental et la véritable solution
De nombreuses organisations hésitent à faire appel à des entreprises de tests de pénétration générale pour leurs activités OT. Cette réticence est compréhensible : les systèmes industriels sont fragiles, les pannes coûteuses et les risques pour la sécurité sont réels. Mais cette hésitation repose souvent sur une mauvaise compréhension des véritables problèmes de sécurité.
La plupart des vulnérabilités OT ne sont pas exotiques ou exclusives à un seul fournisseur. Ce sont des problèmes bien connus qui se manifestent dans des environnements ayant des conséquences beaucoup plus graves.
Défi
- OT pentestage exige ‘pouvoirs spéciaux’
- Peur d’interruptions d’alimentation ou d’incidents de sécurité
- Les lacunes entre les équipes informatiques et les équipes métier
Communément mc'est une conception
- Les protocoles industriels nécessitent des compétences uniques et exclusives
- Les testeurs spécialisés en informatique endommageront les systèmes de production
- La sécurité OT nécessite des contrôleurs, pas des testeurs de sécurité
Pratique solution
- Utiliser l'ancien système Informatique qualifiée pentester compétences : Adaptation des outils existants de TCP/IP au test OT, analyse du protocole, mentalité de l’attaquant
- Utilisez un premier principe de sécurité, En grande partie passif Test Méthodologie
- Former les professionnels de la sécurité ferroviaire sur les priorités et les conséquences de l’OT
Il ne s’agit pas d’inventer une nouvelle discipline ; il s’agit plutôt d’adapter la manière dont les tests sont effectués.
Pourquoi la sécurité OT est désormais une priorité pour le CSO
La sécurité OT occupe une place de plus en plus importante dans les agendas des CISOs – non pas parce que la technologie est nouvelle, mais parce que le paysage des risques a évolué et que des réglementations comme NIS2 accélèrent les attentes en matière de gouvernance et de résilience.
La convergence entre l’informatique et les opérations industrielles a élargi la surface d’attaque.
L’idée d’un réseau OT ‘ à l’écart de toute connexion ’ ne reflète plus la réalité. L’accès à distance, l’analyse en nuage et l’entretien prédictif ont connecté les systèmes industriels aux réseaux informatiques des entreprises. Lorsque ces systèmes informatiques sont compromis, les pirates peuvent rapidement prendre le contrôle des opérations.
Un exemple de premier ordre est celui Attaque informatique contre Jaguar Land Rover, Le piratage informatique qui a débuté par une violation des systèmes informatiques de l’entreprise et a obligé le constructeur automobile à interrompre la production dans plusieurs usines pendant des semaines fin 2025, a coûté environ 1,9 milliard de livres sterling et paralysé la chaîne d’approvisionnement. Cette affaire montre comment les violations informatiques peuvent se propager jusqu’au secteur OT et paralyser les opérations.

L’impact des attaques est beaucoup plus élevé
Un incident OT n’implique pas seulement une perte de données. Il peut également interrompre la production, perturber les chaînes d’approvisionnement et créer des risques pour la sécurité.
Les ransomwares et autres attaques se multiplient dans les secteurs critiques. La recherche montre Les attaques de ransomware à l’échelle mondiale contre des secteurs critiques ont augmenté d’environ 34 % % en 2025, Avec de nombreux incidents touchant les secteurs de la fabrication, de l’énergie, des soins de santé et des transports, cela souligne que les environnements industriels constituent désormais des cibles prioritaires, et non des cas isolés.
Ces incidents graves soulignent pourquoi les CISOs ne peuvent pas considérer la sécurité OT comme une question purement technique ; une seule violation peut interrompre les activités de production, nuire aux revenus et compromettre la compétitivité.
La réglementation rattrape le temps
Dans toute l’UE, NIS2 fait partie de ce changement : il met davantage l’accent sur la responsabilité, la gestion des risques et la résilience opérationnelle des organisations fournissant des services essentiels.
Les gouvernements et les autorités de réglementation réagissent à ces incidents à forte impact en imposant des exigences plus strictes. Au Royaume-Uni, les législateurs progressent dans ce domaine. projet de loi sur la cybersécurité et la résilience, qui étend la supervision aux fournisseurs de services techniques et aux prestataires de services gérés Augmenter les protections de base pour les systèmes critiques.
De même, les conseils fournis par des organismes tels que l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) mettent désormais l’accent sur une gestion et une déclaration robustes des actifs OT, conformément à la tendance actuelle. un passage de la meilleure pratique volontaire à une gouvernance des risques informatiques obligatoire.
Ces évolutions transforment la sécurité OT d'une problématique technique en une priorité en matière de conformité et de gouvernance au niveau exécutif.
La vérité qui défaites les mythes : Il s’agit toujours des mêmes principes fondamentaux
Au niveau technique, la sécurité OT repose sur les mêmes principes que la sécurité informatique.
C’est essentiellement encore TCP/IP.
Les infrastructures OT modernes utilisent le protocole Ethernet standard et le stack TCP/IP en leur cœur. Des protocoles tels que Modbus/TCP, DNP3, Ethernet/IP et OPC UA se situent au niveau de l’application – tout comme HTTP ou SSH. Des protocoles non basés sur l’IP restent néanmoins utilisés, mais souvent mis à disposition du réseau plus large via des dispositifs de passerelle (par exemple IP à série, IP à RS485).
Si un tester de pénétration peut analyser et manipuler les protocoles réseau, il possède déjà les compétences essentielles requises pour le secteur OT. Les questions ne changent pas :
- Quel est l’objectif de ce protocole ?
- Comment pourrait-il être utilisé à mauvais escient ?
Vulnerabilités connues, conséquences plus graves
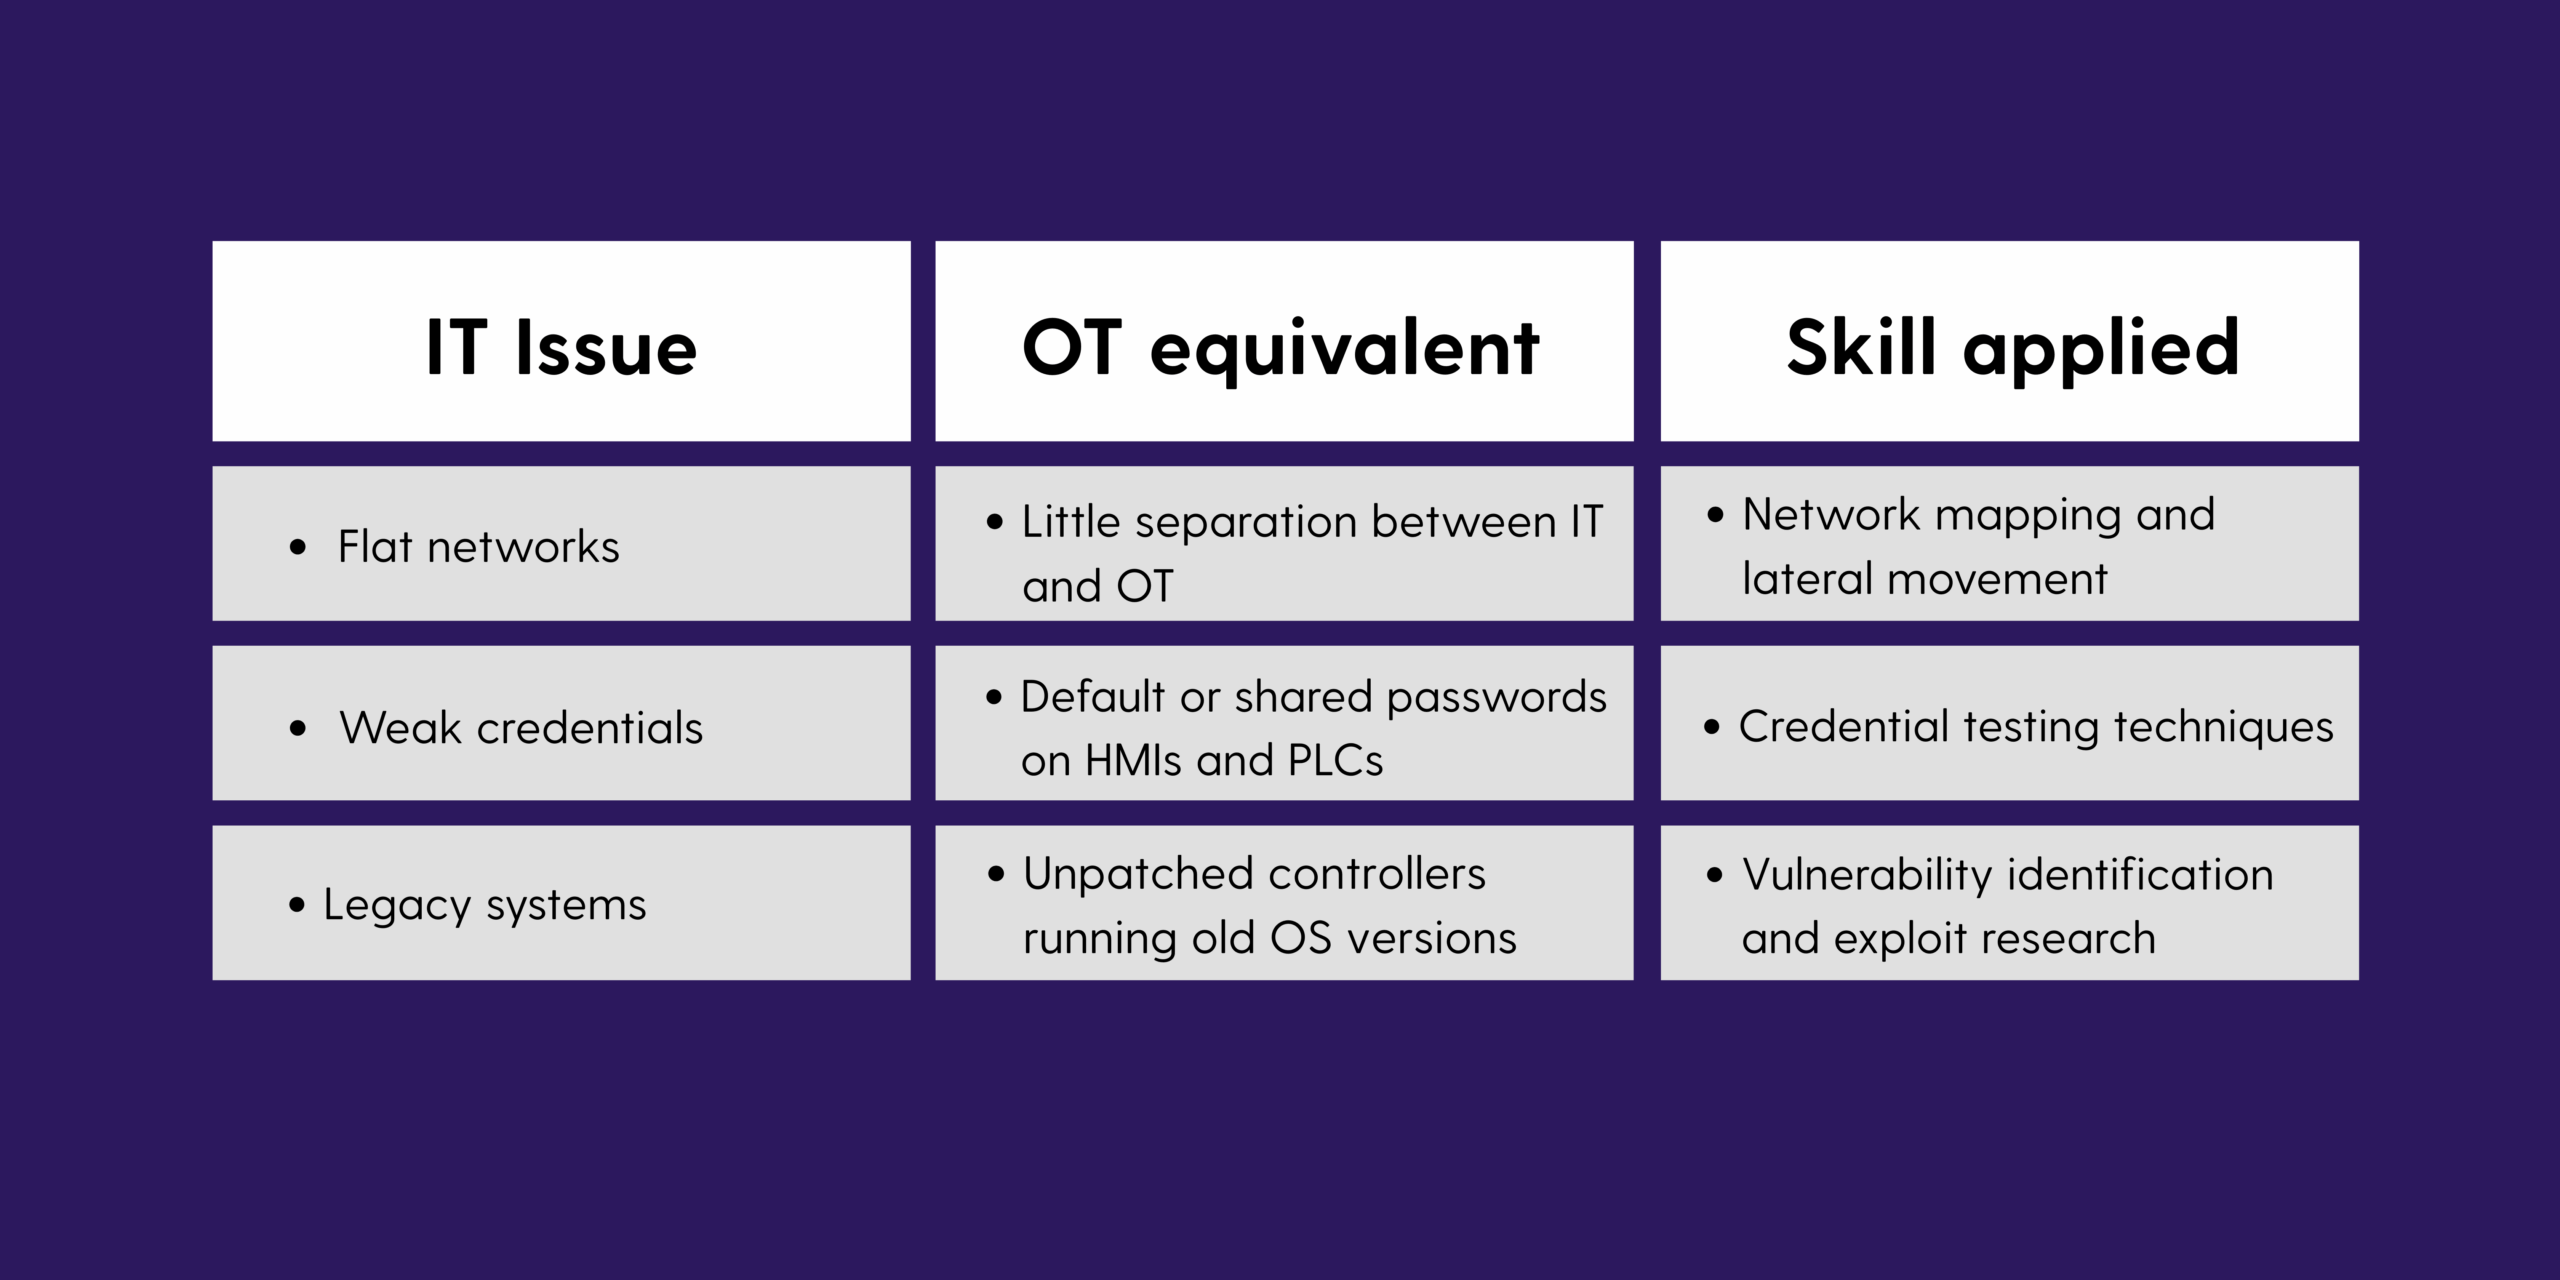
La différence n’est pas la complexité, mais son impact.
Le changement fondamental : Sécurité et méthodologie
La véritable différence entre les services OT de sécurité réside dans la manière dont les tests sont effectués.
Bien fait, la sécurité première Méthodologie Il crée également une assurance reproductible et vérifiable : un cadre de travail clair, des limites de risque convenues et des décisions documentées quant à ce qui a été testé (et ce qui n’a pas été intentionnellement testé).
Une autre hiérarchie des priorités
- IT : Confidentialité → Intégrité → Disponibilité
- OT : Sécurité → Disponibilité → Intégrité
Dans OT, la sécurité est toujours la première priorité.
La règle d'or du test de pénétration OT
Remplacer l’exploitation agressive par une analyse minutieuse et contrôlée.
Test actif d’abord
La découverte des actifs et la cartographie du réseau devraient être basé sur la surveillance passive via les ports SPAN/TAP et les outils OT-aware. Les analyses agressives peuvent déstabiliser ou faire crasher les équipements existants.
Comprendre l’impact des commandes
Les testeurs doivent comprendre quels actions protocolaires peuvent arrêter les processus ou créer une sécurité. Risques. Les actions à haut risque ne doivent être effectuées que dans des environnements de laboratoire contrôlés et avec une autorisation opérationnelle explicite.

Ce n’est pas sur l’évitement des tests – c’est sur la manière de le faire de manière responsable.
Combler le fossé informatique/technique
La croyance selon laquelle seules les entreprises ‘ exclusivement dédiées à l’OT ’ peuvent travailler en toute sécurité dans des environnements industriels limite la capacité de défense d’une organisation.
Resillion comble le fossé informatique/technique opérationnelle en combinant une expertise approfondie en sécurité offensive avec un cadre opérationnel centré sur la sécurité conçu pour le secteur technologique. Notre approche s’appuie sur des compétences éprouvées en tests de pénétration grâce à des méthodologies contrôlées et respectueuses de la fragilité et de l’importance du site industriel.
La sécurité OT n’exige pas de pouvoirs spéciaux. Elle exige une mentalité adaptée, un processus précis et une attention sans compromis à la sécurité.
Alors que NIS2 met le risque cybernétique en avant, cette mentalité et ce processus sont tout aussi importants que les outils – car il faut pouvoir s’assurer que l’on peut preuves, Ce n'est pas seulement des intentions que l'on peut décrire.
Pour plus d'informations, visitez notre Services de tests de pénétration pages web.






