Risques de gouvernance et conformité pour le secteur informatique
Connaissez l’état des risques informatiques et maintenez-les sous contrôle
Alors que les environnements informatiques deviennent de plus en plus interconnectés, il devient plus difficile de déterminer l’emplacement des risques et de vérifier que les contrôles fonctionnent bien. Nous pouvons vous aider à instaurer une supervision globale de votre environnement informatique, afin que vous puissiez réduire les perturbations et prendre des décisions informatiques plus sûres.

Reconnu et accrédité indépendamment
Nos accréditations et certifications témoignent de notre engagement envers les normes reconnues en matière de qualité, de sécurité, de tests et d’assurance.


Transformer la gouvernance informatique en contrôles efficaces
Notre solution GRC pour les services informatiques vous aide à évaluer les risques, à renforcer la gouvernance et à valider les contrôles dans les applications, l’infrastructure, les plateformes cloud et les services tiers. Vous obtenez ainsi une vision plus claire des points à améliorer et des mesures à prendre.
Notre approche de la qualité totale va au-delà de la vérification des politiques. Nous associons la gouvernance aux tests, à la sécurité informatique et à l’assurance afin de vérifier que les contrôles fonctionnent dans des environnements informatiques réels et de protéger les systèmes, les données et les services essentiels.
En adoptant une approche indépendante des outils, nous adaptons les contrôles, les processus métier et les preuves à votre environnement informatique, à votre modèle de prestation et à votre profil de risque. Cela vous permet de maintenir une gouvernance efficace au fur et à mesure que votre technologie et vos services évoluent.
AVANTAGES
Réduire les risques informatiques et maintenir le fonctionnement des services essentiels
Voici comment notre solution GRC pour les services informatiques vous aide à identifier les risques plus tôt, à renforcer les contrôles et à réduire les impacts des perturbations :
Une visibilité plus claire des risques informatiques et des lacunes de contrôle
Une confiance renforcée en matière d'application et de sécurité des infrastructures
Un meilleur alignement entre la gouvernance informatique et la mise en œuvre
Réduction des perturbations dans les systèmes et services critiques
Une plus grande assurance dans les environnements cloud, hybrides et tiers
Moins de surprises liées à la conformité dans le contexte des changements des réglementations
Pourquoi nous ?
Comment nous transformons les capacités en résultats
Voici comment nos services de GRC pour les services informatiques génèrent des résultats positifs pour les entreprises :
Évaluation des risques informatiques
Ce que cela vous apporte
Vous constatez des lacunes en matière de priorités dans les applications, l’infrastructure et le cloud.
Résultat
Une visibilité accrue des risques
Conception du cadre de gouvernance
Ce que cela vous apporte
Vous alignez les politiques et les contrôles sur les environnements informatiques.
Résultat
Une plus grande responsabilité
Validation du contrôle de sécurité
Ce que cela vous apporte
Vous savez si les contrôles fonctionnent dans des systèmes réels.
Résultat
Une plus grande confiance en la sécurité
Planification de la résilience
Ce que cela vous apporte
Vous préparez les équipes pour des scénarios de disruption et de reprise.
Résultat
Réduction de l'impact opérationnel
Suivi des risques liés à des tiers
Ce que cela vous apporte
Vous consolidez le contrôle sur les fournisseurs, les partenaires et les services.
Résultat
Risque externe plus faible
Assurance de contrôle continu
Ce que cela vous apporte
Vous surveillez l’efficacité du contrôle au fur et à mesure que les environnements évoluent.
Résultat
Moins de surprises en matière de conformité
Pourquoi maintenant ?
Vous hésitez encore ? Voyez ce qui est en jeu
Si vous n’êtes pas convaincu par l’offre de Resillion en matière de GRC pour les technologies de l’information, considérez ce que vous risquez de manquer sans elle :
Un contrôle incertain de la propriété peut retarder les décisions en matière de risque et les mesures correctives.
Les contrôles non validés peuvent laisser des lacunes critiques non résolues.
Des équipes cloisonnées peuvent entraîner des efforts redondants et des preuves non recueillies.
Les corrections réactives peuvent augmenter les coûts d’interruption des services et la pression à surmonter en cas d’incident.
Des preuves insuffisantes peuvent ralentir les audits et les réponses réglementaires.
Un contrôle insuffisant des fournisseurs peut exposer vos services à des problèmes externes.
Nos experts
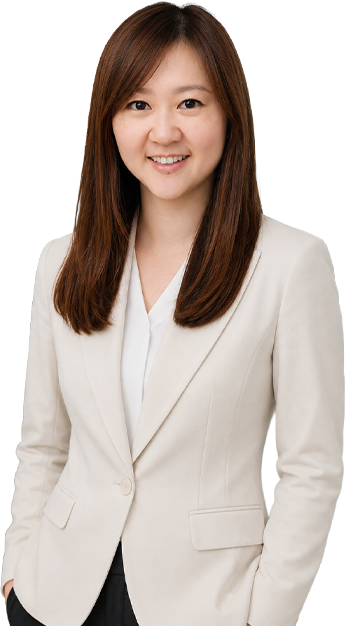
Teresa Cheung
Teresa apporte une vision approfondie et réaliste de la cybersécurité, de la conformité et de la réglementation dans les environnements OT et IT.