CRACY
Simplifier la conformité à la loi sur la résilience numérique (CRA) grâce à notre kit de ressources CRACY
Le Loi sur la résilience cybernétique de l'UE (CRA) établissant des exigences de sécurité informatique obligatoires pour les produits matériels et logiciels dotés d’éléments numériques. Si vous vous basez sur des tests ad hoc lors de la conception de votre produit, ces lacunes peuvent augmenter le risque de non-conformité, de retards de lancement et de retouches coûteuses.
Notre kit CRACY réduit les temps, les efforts et les coûts, tout en vous fournissant les preuves claires nécessaires pour démontrer votre capacité à répondre aux exigences du CRA avec confiance.
Confiance accordée par les principales organisations
Aider les organisations à améliorer la qualité, la résilience et la confiance dans la prestation de services sur des infrastructures numériques complexes.


Répondre aux exigences de la CRA grâce à des outils de cyber-résilience
Nous proposons un cadre de validation structuré de la cybersécurité qui renforce la sécurité de vos produits numériques et favorise une approche sécurisée dès le départ.
Notre ensemble de solutions et de services coordonnés vous permet d’interpréter les obligations imposées par la CRA et de les satisfaire sans avoir recours à une expertise interne approfondie. De la création et de la maintenance des preuves de conformité à la validation de produits à impact plus significatif qui contribuent à sécuriser d’autres systèmes, le kit CRACY rend la conformité à la CRA pratique et réalisable.
Grâce à notre approche de qualité totale, nous pouvons également réaliser des tests fonctionnels, de performance, de sécurité, de conformité et d’interopérabilité en parallèle avec le toolkit CRACY. Ensemble, cela vous permet de réduire les retouches, d’améliorer la résilience et de commercialiser des produits numériques plus sûrs et plus sécurisés avec davantage de confiance.

AVANTAGES
Comment nous rendons la cyber-résilience une réalité grâce à notre outil CRACY
Chez Resillion, nous comprenons l’impact des produits numériques résilients en cas de cyberattaque sur les résultats commerciaux. Voici quelques-uns d’entre eux :
Mettre en place des mesures de sécurité plus tôt pour éviter des réparations coûteuses plus tard
Transformez les preuves de conformité en un ensemble reproductible et prêt à être audité
Obtenez une clarté sur les exigences de la CRA – sachez exactement ce que vous devez faire et ce que vous n’avez pas besoin de faire
Réduire les risques en raccourcissant les délais d’adhésion à la CRA
Restez conformes après le lancement, et non seulement lors de la sortie
Faites de la conformité avec CRA réalisable grâce à des équipes efficaces
Défi
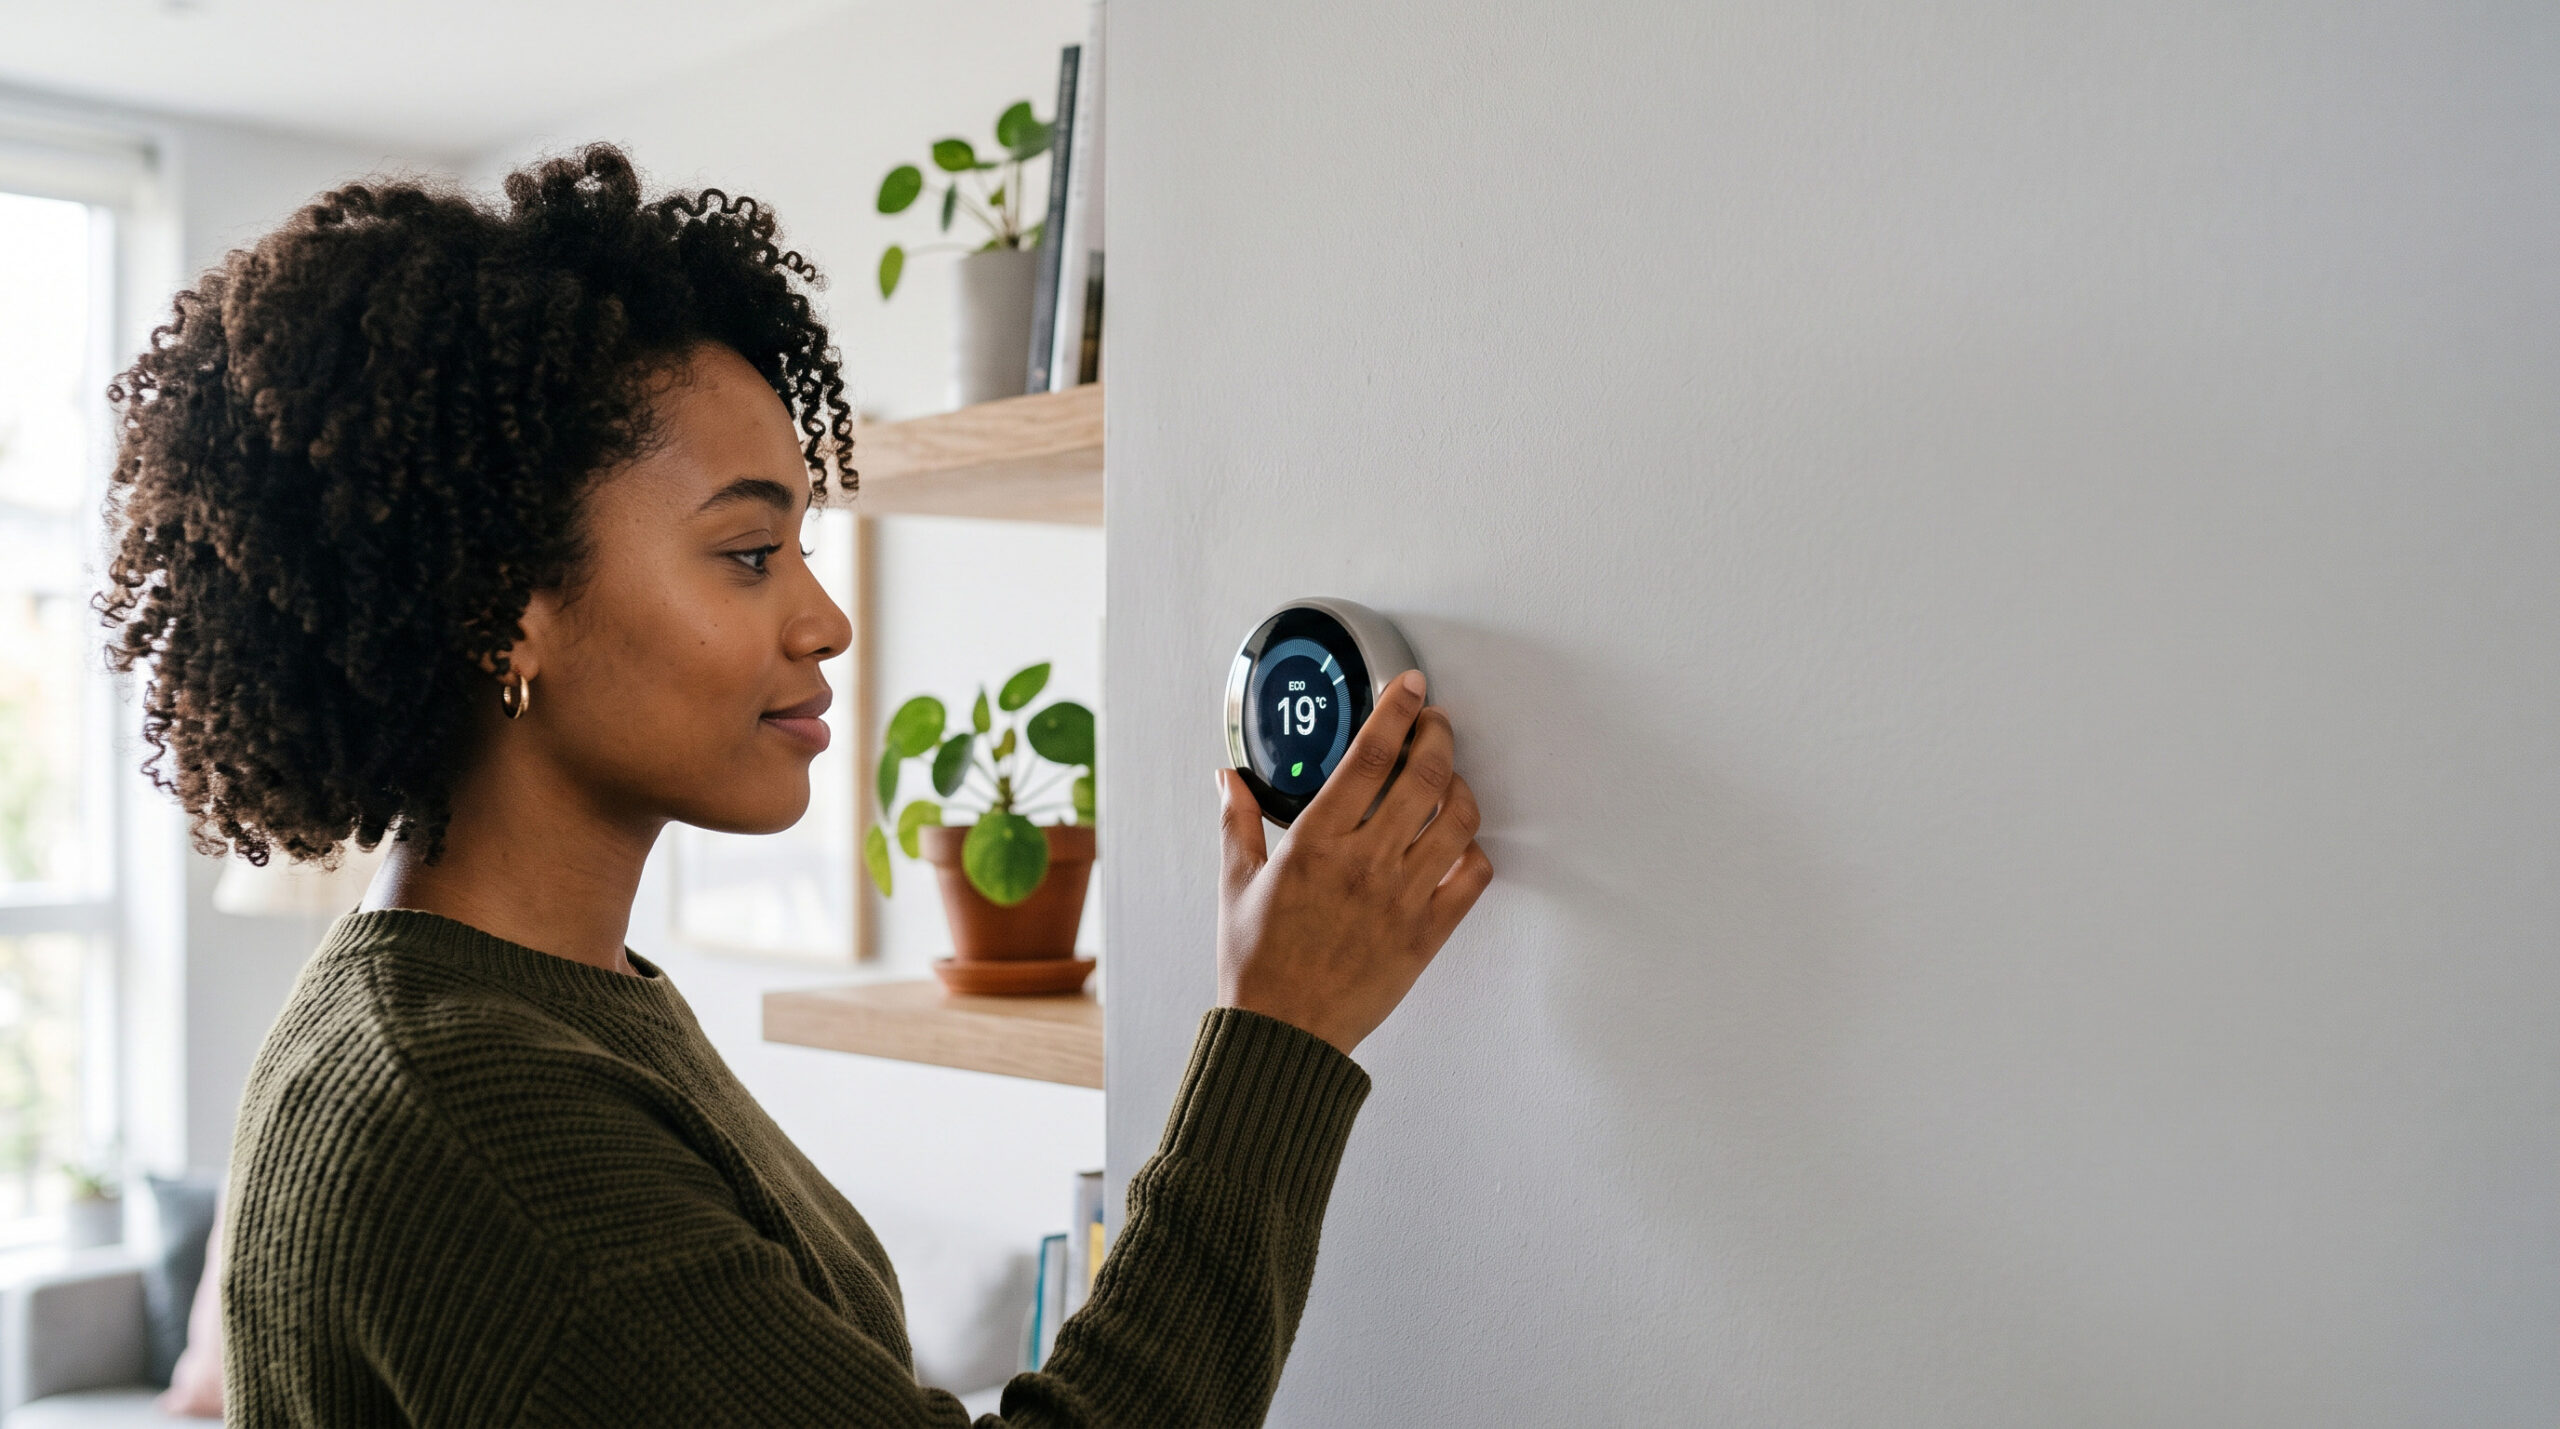
tado° voulait comprendre comment ses pratiques actuelles en matière de sécurité des produits et sa documentation étaient alignées sur les exigences de la CRA et identifier des opportunités pour renforcer ses produits et ses processus.
Approcher
Resillion a combiné des tests de sécurité indépendants du thermostat connecté tado° avec un examen de sa conformité aux normes de sécurité, de sa documentation, de ses évaluations de risque et de ses processus de sécurité.
Résultat
tado° a acquis une meilleure compréhension des risques potentiels et des recommandations pratiques pour renforcer ses processus et se préparer à l'évaluation de conformité future par la CRA.
Comment nous transformons les capacités en résultats grâce aux outils de conformité de CRA
Voici comment les outils de conformité de Resillion peuvent faciliter votre démarche pour satisfaire aux exigences de conformité :
Logiciel de sécurité et de test
Ce que cela vous apporte
Vos produits sont conçus de manière sécurisée, en gardant à l’esprit la sécurité des données
Résultat
Détecter rapidement les failles logicielles, réduisant ainsi les délais
Fichiers de contrôle des exigences de sécurité et des contrôles
Ce que cela vous apporte
Vous identifiez les obligations qui sont pertinentes pour votre produit
Résultat
Complémentaire et structuré, le respect des exigences de la CRA est répétable.
Outils d'auto-évaluation et d'autodéclaration
Ce que cela vous apporte
Vous êtes préparé aux audits externes grâce à une documentation alignée sur les exigences de la CRA et à des activités de préparation
Résultat
Accès facile aux preuves de conformité grâce à une approche structurée
Logiciel de détection de vulnérabilités
Ce que cela vous apporte
Vous détectez les problèmes à l’avance, ce qui conduit à des produits sécurisés
Résultat
Compliances avec le CRA plus rapides et plus économiques
Factures de composants logiciels (SBOM) Services
Ce que cela vous apporte
Vous respectez les obligations de CRA en matière de transparence des composants et de gestion des vulnérabilités
Résultat
Vous détectez les failles de logiciel plus tôt, ce qui rend la conformité à CRA plus facile à atteindre
Concentrez-vous sur les produits importants dotés d’éléments numériques
Ce que cela vous apporte
Vos gestionnaires de mots de passe, vos pare-feux industriels et vos systèmes d’exploitation sont minutieusement vérifiés
Résultat
Détecter les vulnérabilités critiques du logiciel afin de minimiser leurs conséquences
Détection et validation structurées des vulnérabilités
Ce que cela vous apporte
Vous assurez l’intégrité du produit et le respect continu des exigences de la CRA
Résultat
Détecter les vulnérabilités à l’avance, réduisant ainsi les coûts liés à des retouches
Documentation de conformité et preuves à l’appui
Ce que cela vous apporte
Vous obtenez les preuves nécessaires à l’évaluation officielle de la conformité à la réglementation de l’ARC grâce à des tests.
Résultat
Compliancé simplifié et structuré de la CRA
Utilisabilité et conseils axés sur les PME
Ce que cela vous apporte
Vous disposez d'outils simples à utiliser, d'automatisation et d'instructions claires
Résultat
Réduit les défis liés à la conformité avec la CRA
Cadre de conformité intégré et économique
Ce que cela vous apporte
Vous respectez les exigences de CRA et contribuez à renforcer la résilience cybernétique à long terme
Résultat
Économisez temps, efforts et coûts en respectant les exigences de la CRA
Pourquoi maintenant ?
Vous hésitez encore ? Voyez ce qui est en jeu
Si vous n’êtes pas convaincu par le toolkit CRACY de Resillion, considérez ce que vous risquez de manquer sans lui :
Amendes pour non-respect des exigences de la CRA
Approche de test ad hoc
Exposition prolongée aux menaces et vulnérabilités
Pas d'expertise réglementaire ou technique à compter sur
Perte d’affaires et de réputation due à des violations de sécurité
Situation de sécurité insuffisante ou inexistante
Nos experts
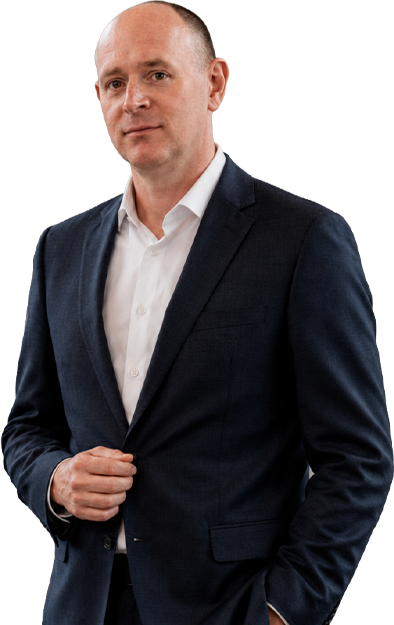
Bob Campbell
Responsable de la pratique C&I
Le Dr Bob Campbell est le responsable mondial de la pratique de conformité et d’interopérabilité ainsi que de l’unité commerciale Entry C&I chez Resillion.
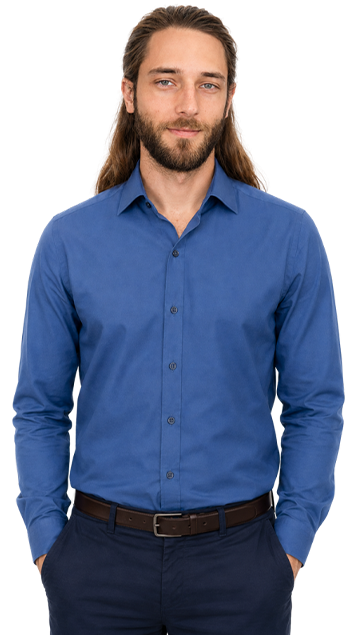
Robin Klusman
En tant que responsable de l'architecture des solutions de cybersécurité, Robin dirige une équipe d'architectes seniors dédiée à maximiser l'impact sur les activités commerciales grâce à une conception robuste des solutions de sécurité.