Conseil
Seuls la moitié des projets réussissent, ce qui met en danger la transformation lorsque les organisations investissent massivement dans le changement numérique et l’IA.
Lorsque les programmes ralentissent, ce n’est généralement pas un problème de capacité. C’est un problème de clarté. Les normes sont implicites plutôt que convenues, la responsabilité se dissout et les équipes règlent les problèmes au niveau local jusqu’à ce que la livraison devienne incohérente et difficile à suivre.
Amira a raté les bloqueurs dès le début
Ben ne pouvait pas déterminer qui était le propriétaire du risque.
Chloe a été contrainte de poursuivre la recherche des preuves
Daniel avait du mal à justifier l’investissement.
Au fil du temps, cette incertitude se traduit par des délais non respectés, des retouches coûteuses, une pression lors de l’audit et des violations et incidents évités. C’est là que les conseils peuvent être utiles : en apportant une perspective extérieure, en proposant des solutions pratiques et en créant un élan vers un changement réel.
Confiance accordée par les principales organisations
Aider les organisations à améliorer la qualité, la résilience et la confiance dans la prestation de services sur des infrastructures numériques complexes.


Que se passerait-il si vous pouviez…
- Aligner les dirigeants et les équipes sur ce que signifie ‘ le bon comportement ’ – normes, rôles, contrôles et droits de décision.
- Transformez l’incertitude en une feuille de route avec des priorités claires, des options d’investissement et des résultats.
- Prover votre capacité à agir en fournissant des preuves (pour les clients, les conseils d’administration, les auditeurs et les autorités de réglementation).
- Assurez que l’automatisation et les outils génèrent un retour sur investissement mesurable, et non une charge de maintenance.
- Adoptez l’IA de manière sécurisée grâce à une assurance répétable et à une surveillance humaine.
Étude de cas
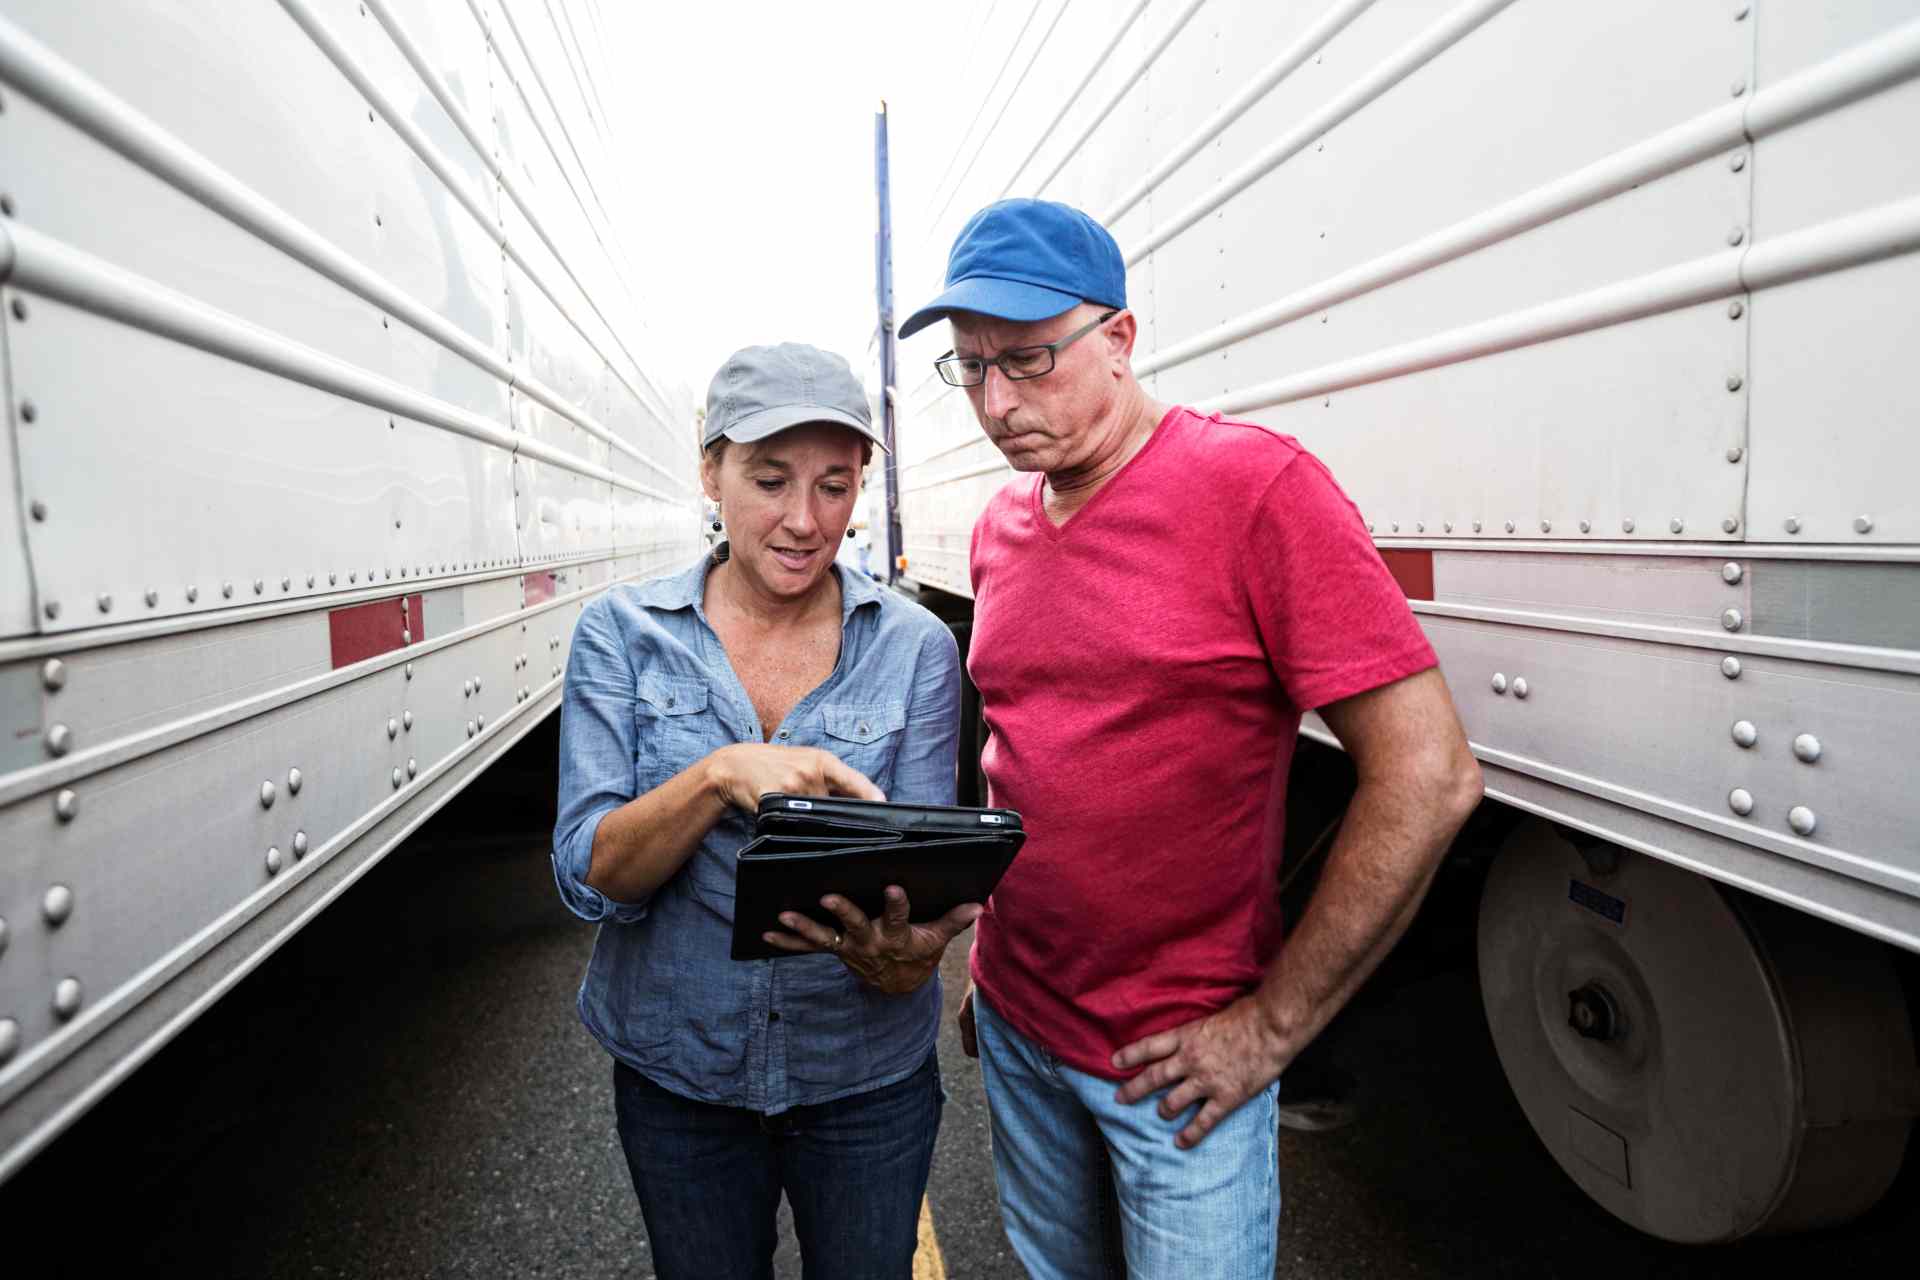
Mettre en place rapidement une sécurité conforme aux normes pour Clipper Logistics
Clipper Logistics avait besoin d’accélérer la certification ISO 27001 dans un délai très serré afin de rester admissible aux contrats publics, alors que la COVID-19 avait accéléré la demande de services publics essentiels. Nous avons commencé par une analyse détaillée des lacunes dans les domaines des personnes, des processus et de la technologie, puis avons élaboré un plan clair de préparation à la certification – comprenant les mises à jour des politiques, les nouvelles procédures de sécurité, les audits internes et la création d’un groupe interne de gestion de la sécurité de l’information.
Le résultat ? En collaboration étroite avec les parties prenantes, nous avons contribué à mettre en place un système de gestion de la sécurité de l’information (ISMS) robuste et opérationnel. Clipper a obtenu la certification ISO 27001 en six mois et a renforcé sa culture de sécurité et sa démarche de gestion des risques informatiques.
Comment nous pouvons aider
Si vous souhaitez en savoir plus sur nos services de conseil, consultez certaines de ces pages :
Pourquoi Resillion ?
Consultance à grande échelle
700+ spécialistes répartis en Europe, au Royaume-Uni, aux États-Unis, en Inde et en Chine, apportant des méthodes de conseil cohérentes pour les organisations complexes et réglementées
Point de vue indépendant
30 ans d’expertise en assurance, y compris des laboratoires accrédités et reconnus par les autorités réglementaires et les conseils d’administration, de sorte que les recommandations soient valables
De l'analyse à la feuille de route
Des options claires, une priorisation et un soutien à la prise de décision qui transforment l’ambiguïté en un plan concrètement réalisable que vos équipes peuvent mettre en œuvre.
Au-delà du paysage des risques
Un conseil intégré dans les domaines de l’ingénierie de qualité, de la cybersécurité, de la conformité et de la conformité, allant de l’informatique d’entreprise et de l’IA à la cloud, l’IoT et les écosystèmes réglementés
Assurance fondée sur des preuves
Un modèle de preuve cohérent qui résiste à l’analyse critique, de sorte que les conseils d’administration, les auditeurs et les autorités de réglementation voient la même histoire
Des changements que vous pouvez maintenir
Modèles opérationnels, gouvernance et mesures adoptées par les équipes, réduisant la dépendance à l’égard d’efforts héroïques et de corrections de dernière minute
Conçu pour relier les points
Nous associons qualité, cyber et conformité dans une même histoire d’accompagnement, afin que les risques ne se dissimulent pas entre les fonctions et les fournisseurs
Propriété et décisions claires
Droits de décision, responsabilités et gouvernance permettant de mesurer les progrès et de maintenir la dynamique des programmes
Engagement qui convient
Nous pouvons vous fournir des analyses de découverte rapides ou approfondies, ou un soutien consultatif plus long, selon vos besoins.
Nos experts
Robin Klusman
En tant que responsable de l'architecture des solutions de cybersécurité, Robin dirige une équipe d'architectes seniors dédiée à maximiser l'impact sur les activités commerciales grâce à une conception robuste des solutions de sécurité.
Robby Putzeys
Responsable de l'ingénierie de qualité
Robby Putzeys est un dirigeant expérimenté possédant plus de 25 ans d’expérience en ingénierie de qualité des logiciels, aidant les organisations à fournir des systèmes informatiques de haute qualité, des produits numériques et des environnements technologiques complexes dans des secteurs tels que les télécommunications et l’électronique de consommation.