Services de gouvernance, de risque et de conformité
Protégez vos revenus et votre réputation Avec une conformité guidée par des experts, accélérée par l’IA
Une approche de qualité totale en matière de GRC
La méthode Total Quality de Resillion pour le GRC combine des conseils d’experts avec des fonctionnalités basées sur l’IA qui vous aident à interpréter les exigences réglementaires, à relier les obligations aux contrôles, à identifier les lacunes, à prioriser les mesures correctives et à réunir les preuves nécessaires pour démontrer la conformité. Découvrez comment cette méthode est appliquée dans trois domaines clés :
Solutions GRC d'entreprise
Intégrer la gouvernance, le risque et la conformité dans les technologies et les opérations d’entreprise. De plateformes de base et d’applications COTS à des processus essentiels, les analyses alimentées par l’IA permettent de relier les obligations aux contrôles, d’identifier les risques opérationnels et de maintenir la résilience au fur et à mesure que les systèmes évoluent.

Solutions GRC pour l'industrie
Implémenter la gouvernance, la gestion des risques et la conformité dans le contexte de la réglementation sectorielle, de la technologie et des risques. Nous accompagnons les industries réglementées grâce à une interprétation assistée par l’IA des exigences, vous permettant ainsi de prioriser les risques et d’aligner les cadres de gouvernance sur les environnements de déploiement réels.
GRC par règlement
Réagissez aux exigences réglementaires spécifiques grâce à une assurance ciblée et orientée vers les risques. Nous utilisons une analyse des lacunes et une cartographie des contrôles alimentés par l’IA pour vous aider à interpréter les exigences, mettre en œuvre les contrôles appropriés et garantir le respect des réglementations telles que NIS2, DORA, la Loi sur la résilience cybernétique et la réglementation relative à l’IA.
Nous vous rencontrons là où vous êtes
Que vous établissiez des fondations de gouvernance ou que vous souhaitiez étendre la conformité à des environnements complexes, le Cadre de gouvernance Resillion combine des conseils d’experts avec une analyse alimentée par l’IA pour vous aider à évaluer votre maturité, à identifier les lacunes et à développer des capacités de gouvernance en plusieurs étapes, telles que :
Comprendre
Qu'est-ce que cela signifie
Déterminer les réglementations, normes et obligations applicables.
Résultat de l’acheteur
Des priorités claires en matière de conformité.
Aligner
Qu'est-ce que cela signifie
Exigences relatives aux cartes d’accès aux contrôles, à la propriété et aux activités d’assurance.
Résultat de l’acheteur
Une plus grande responsabilité.
Opérer
Qu'est-ce que cela signifie
Incorporez la gouvernance dans la livraison, les tests et le suivi.
Résultat de l’acheteur
Complience fondée sur des preuves.
Échelle
Qu'est-ce que cela signifie
Projeter la gouvernance à l’ensemble des nouvelles technologies et services.
Résultat de l’acheteur
Une gouvernance qui évolue avec votre organisation.
Avez-vous besoin d'aide pour y arriver ?
Notre cadre de travail GRC exclusif vous offre une méthode structurée pour déterminer où vous en êtes, ce qui s’applique et ce que vous devez faire ensuite. En combinant des conseils d’experts avec une analyse basée sur l’IA, nous vous aidons à identifier les obligations applicables, à évaluer votre maturité, à mettre en évidence les lacunes de contrôle et à prioriser les mesures correctives dans le cadre des réglementations telles que la Loi UE sur l’IA, la CRA, NIS2 et DORA.
Ce cadre relie directement les exigences de gouvernance aux contrôles opérationnels, aux activités d’assurance et aux preuves de conformité, vous aidant ainsi à passer de l’obligation réglementaire à une conformité démontrable avec davantage de certitude.
Comment nous transformons la complexité réglementaire en action concrète
La réglementation est complexe, dynamique et difficile à traduire dans la pratique quotidienne. Resillion utilise son cadre de gestion de la conformité propriétaire, une analyse alimentée par l’IA et une expertise dédiée en matière de conformité pour vous aider à comprendre ce qui s’applique, où se trouvent les risques et quelles actions doivent être prises ensuite. Cette approche structurée permet de relier les obligations réglementaires aux contrôles opérationnels, aux activités d’assurance et aux preuves tout au long du cycle de vie de la technologie.
Base de connaissances réglementaire
Ce que cela vous apporte
Utilise une analyse fonctionnant avec l’IA pour interpréter les réglementations et identifier les obligations.
Résultat
Une vision plus claire des obligations applicables et de leur impact sur les activités commerciales.
Modèle de mappage de contrôle
Ce que cela vous apporte
Les obligations de cartes à des contrôles, des propriétaires et des activités d’assurance grâce à l’IA
Résultat
Un alignement plus solide des responsabilités, des pouvoirs et de la responsabilisation au niveau de la prestation des services.
Services d'assurance et de validation
Ce que cela vous apporte
Combines l'analyse des lacunes et des preuves avec une analyse par IA, grâce à une expertise approfondie.
Résultat
Des preuves prêtes à être auditiées et des priorités de remédiation plus claires pour chaque lacune.
Plateforme d'intelligence de qualité
Ce que cela vous apporte
Surface les tendances de la gouvernance, les risques et les informations sur les performances à partir de données.
Résultat
Des décisions de gouvernance plus éclairées basées sur des informations opérationnelles actualisées.
PME spécialisées en GRC
Ce que cela vous apporte
Les spécialistes valident les résultats obtenus grâce à l’IA et conçoivent des plans de mesures correctives pratiques.
Résultat
Des décisions guidées par des experts fondées sur des éléments de preuve, le contexte et les risques.
Cadre de qualité total
Ce que cela vous apporte
Placera les analyses basées sur l'IA dans le contexte plus large de la qualité totale.
Résultat
Une visibilité plus étendue en matière de technologie, d’opérations, de sécurité et de risque de non-conformité.
Règlementations et normes que nous vous aidons à respecter
Nous vous aidons à interpréter, mettre en œuvre et démontrer le respect des principales réglementations et des normes reconnues. En combinant des conseils d’experts avec une analyse basée sur l’IA, nous relient les obligations aux contrôles pratiques, aux activités d’assurance et aux preuves nécessaires à l’audit, vous permettant ainsi de comprendre ce qui s’applique et d’agir en toute confiance.
Pourquoi nous ?
Que se passe-t-il si l’on retarde la mise en œuvre du GRC ?
Lorsque la gouvernance n’est pas intégrée à la mise en œuvre des projets, les risques apparaissent tardivement – lors des audits, des incidents ou des mesures réglementaires.
Le coût annuel moyen d’une non-conformité est 2,7 fois plus élevé que celui de la conformité.
Des organisations pourraient échouer à une vérification de conformité ou de cybersécurité en raison de processus de GRC fragmentés.
Confiance accordée par les principales organisations
Aider les organisations à améliorer la qualité, la résilience et la confiance dans la prestation de services sur des infrastructures numériques complexes.


Pourquoi nous ?
Pourquoi choisir Resillion pour la gestion des risques liés à la gouvernance et de la conformité ?
Resillion offre des services de gouvernance et de conformité en reliant directement les cadres de gouvernance à la réalisation opérationnelle.
La gouvernance intégrée à la prestation des services
Les contrôles de gouvernance sont mis en œuvre, validés et testés dans des environnements réels d’ingénierie et opérationnels, plutôt que de l’enregistrer à posteriori. La conformité est attestée grâce aux activités de mise en œuvre, ce qui vous permet de passer d’une gouvernance basée sur les politiques à une assurance opérationnelle.
Spécialistes expérimentés en GRC, assurance et techniques
Nos équipes combinent la gouvernance, l’assurance et les compétences techniques dans les domaines de la gestion des risques, de la cybersécurité, de la confidentialité, de la résilience, des tests et de la validation de la conformité. Les spécialistes utilisent des analyses basées sur l’IA pour soutenir la cartographie des obligations, l’identification des lacunes et la priorisation des mesures correctives, tout en faisant appel à un jugement expert pour valider les résultats et formuler des actions pratiques.
Grande expertise réglementaire et normative
Nous aidons les organisations à se conformer aux réglementations et cadres tels que le RGPD, NIS2, DORA, la Loi sur la résilience cybernétique, la Loi sur l’IA, la Loi sur l’accessibilité et la Loi sur les données, ainsi qu’aux normes reconnues telles que ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 42001, ISO/IEC 22301, NIST CSF 2.0, NIST AI RMF, EN 301 549 et WCAG.
Conformité fondée sur les preuves
Les activités de test, de validation et d’assurance génèrent des preuves vérifiables au fur et à mesure que les systèmes sont construits et exploités. L’analyse assistée par l’IA permet d’identifier plus tôt les lacunes de preuve et les priorités de correction, contribuant ainsi à la conformité réglementaire, à la préparation aux audits et à la réduction des corrections à effectuer à un stade avancé.
Assurance réglementaire dans des environnements complexes et réglementés
Nous soutenons les organisations présentes dans des secteurs réglementés grâce à des services d’assurance menés par le GRC, notamment des tests de résilience pour les systèmes du secteur public, des initiatives de préparation réglementaire pour NIS2 et DORA, ainsi que des validations de conformité liées à des réglementations émergentes telles que la Cyber Resilience Act. Cela permet de maintenir une gouvernance adaptée aux réalités opérationnelles plutôt que de se contenter uniquement de documents.
Une gouvernance adaptée à l’évolution technologique
Nos solutions GRC contribuent à maintenir l’efficacité des cadres de gouvernance au fur et à mesure que les organisations adoptent l’IA, les plateformes cloud, les systèmes connectés et les nouveaux services numériques. Nous combinons une analyse alimentée par l’IA avec une assurance spécialisée pour maintenir la visibilité, la responsabilité et la conformité au fur et à mesure que les technologies, les risques et les réglementations évoluent.
Nos experts
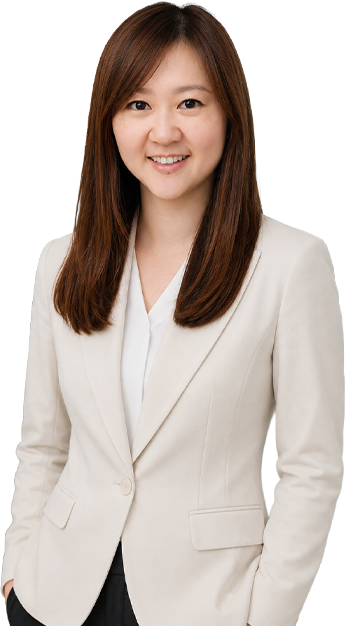
Teresa Cheung
Teresa apporte une vision approfondie et réaliste de la cybersécurité, de la conformité et de la réglementation dans les environnements OT et IT.
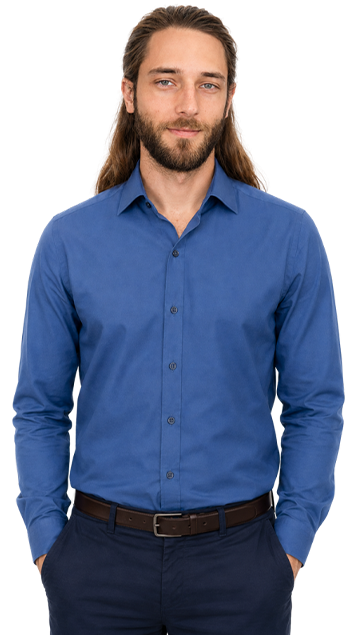
Robin Klusman
En tant que responsable de l'architecture des solutions de cybersécurité, Robin dirige une équipe d'architectes seniors dédiée à maximiser l'impact sur les activités commerciales grâce à une conception robuste des solutions de sécurité.
Découvrez
En savoir plus sur nos autres services de GRC
Assurer l’IA avec une qualité totale
Test continu
Services gérés