CRACY
Simplifique la conformidad con la Ley de Resiliencia Cibernética (CRA) con nuestro kit de herramientas CRACY
El Ley de Resiliencia Cibernética de la UE (CRA) establece requisitos obligatorios de ciberseguridad para productos de hardware y software con elementos digitales. Si dependes de pruebas ad-hoc durante el desarrollo de tu producto, estas pueden aumentar el riesgo de incumplimiento, retrasos en el lanzamiento y trabajos de rework costosos.
Nuestro kit de herramientas CRACY reduce el tiempo, el esfuerzo y los costos, además de ofrecer la evidencia clara necesaria para demostrar con confianza la preparación de la organización en materia de gestión de riesgos.

Confiado por organizaciones líderes
Ayudar a las organizaciones a mejorar la calidad, la resiliencia y la confianza en la ejecución en entornos digitales complejos.


Cumplir con los requisitos de CRA con herramientas de resiliencia cibernética
Ofrecemos un marco estructurado de validación de la ciberseguridad que fortalece la postura de seguridad de sus productos digitales y apoya un enfoque de seguridad desde el diseño.
Nuestro conjunto coordinado de herramientas y servicios le ayuda a interpretar y cumplir con las obligaciones de CRA sin depender de una amplia experiencia interna. Desde la creación y mantenimiento de pruebas de cumplimiento hasta la validación de productos de mayor impacto que ayudan a proteger otros sistemas, la herramienta CRACY hace que cumplir con las normas de CRA sea práctico y alcanzable.
Con nuestro enfoque de Calidad Total, también podemos ofrecer pruebas de funcionalidad, rendimiento, seguridad, cumplimiento y interoperabilidad junto al conjunto de herramientas CRACY. Juntos, esto ayuda a reducir la necesidad de rework, a mejorar la resiliencia y a ofrecer productos digitales más seguros y confiables al mercado con mayor confianza.

VENTAJAS
Cómo hacemos realidad la resiliencia cibernética con nuestro kit CRACY
En Resillion entendemos el efecto que tienen los productos digitales resilientes ante ciberataques en los resultados empresariales. Aquí están algunos de ellos:

Crear seguridad desde el inicio para evitar costosas correcciones más tarde

Transforme las pruebas de cumplimiento en un paquete repetible y listo para auditoría

Obtenga claridad sobre los requisitos de CRA: conozca exactamente qué debe hacer y qué no

Reduzca el riesgo al acortar los plazos para cumplir con la CRA

Manténgase conforme después del lanzamiento, y no solo al momento de su lanzamiento

Haga que el cumplimiento de las normas de CRA sea alcanzable con equipos eficientes
Desafío
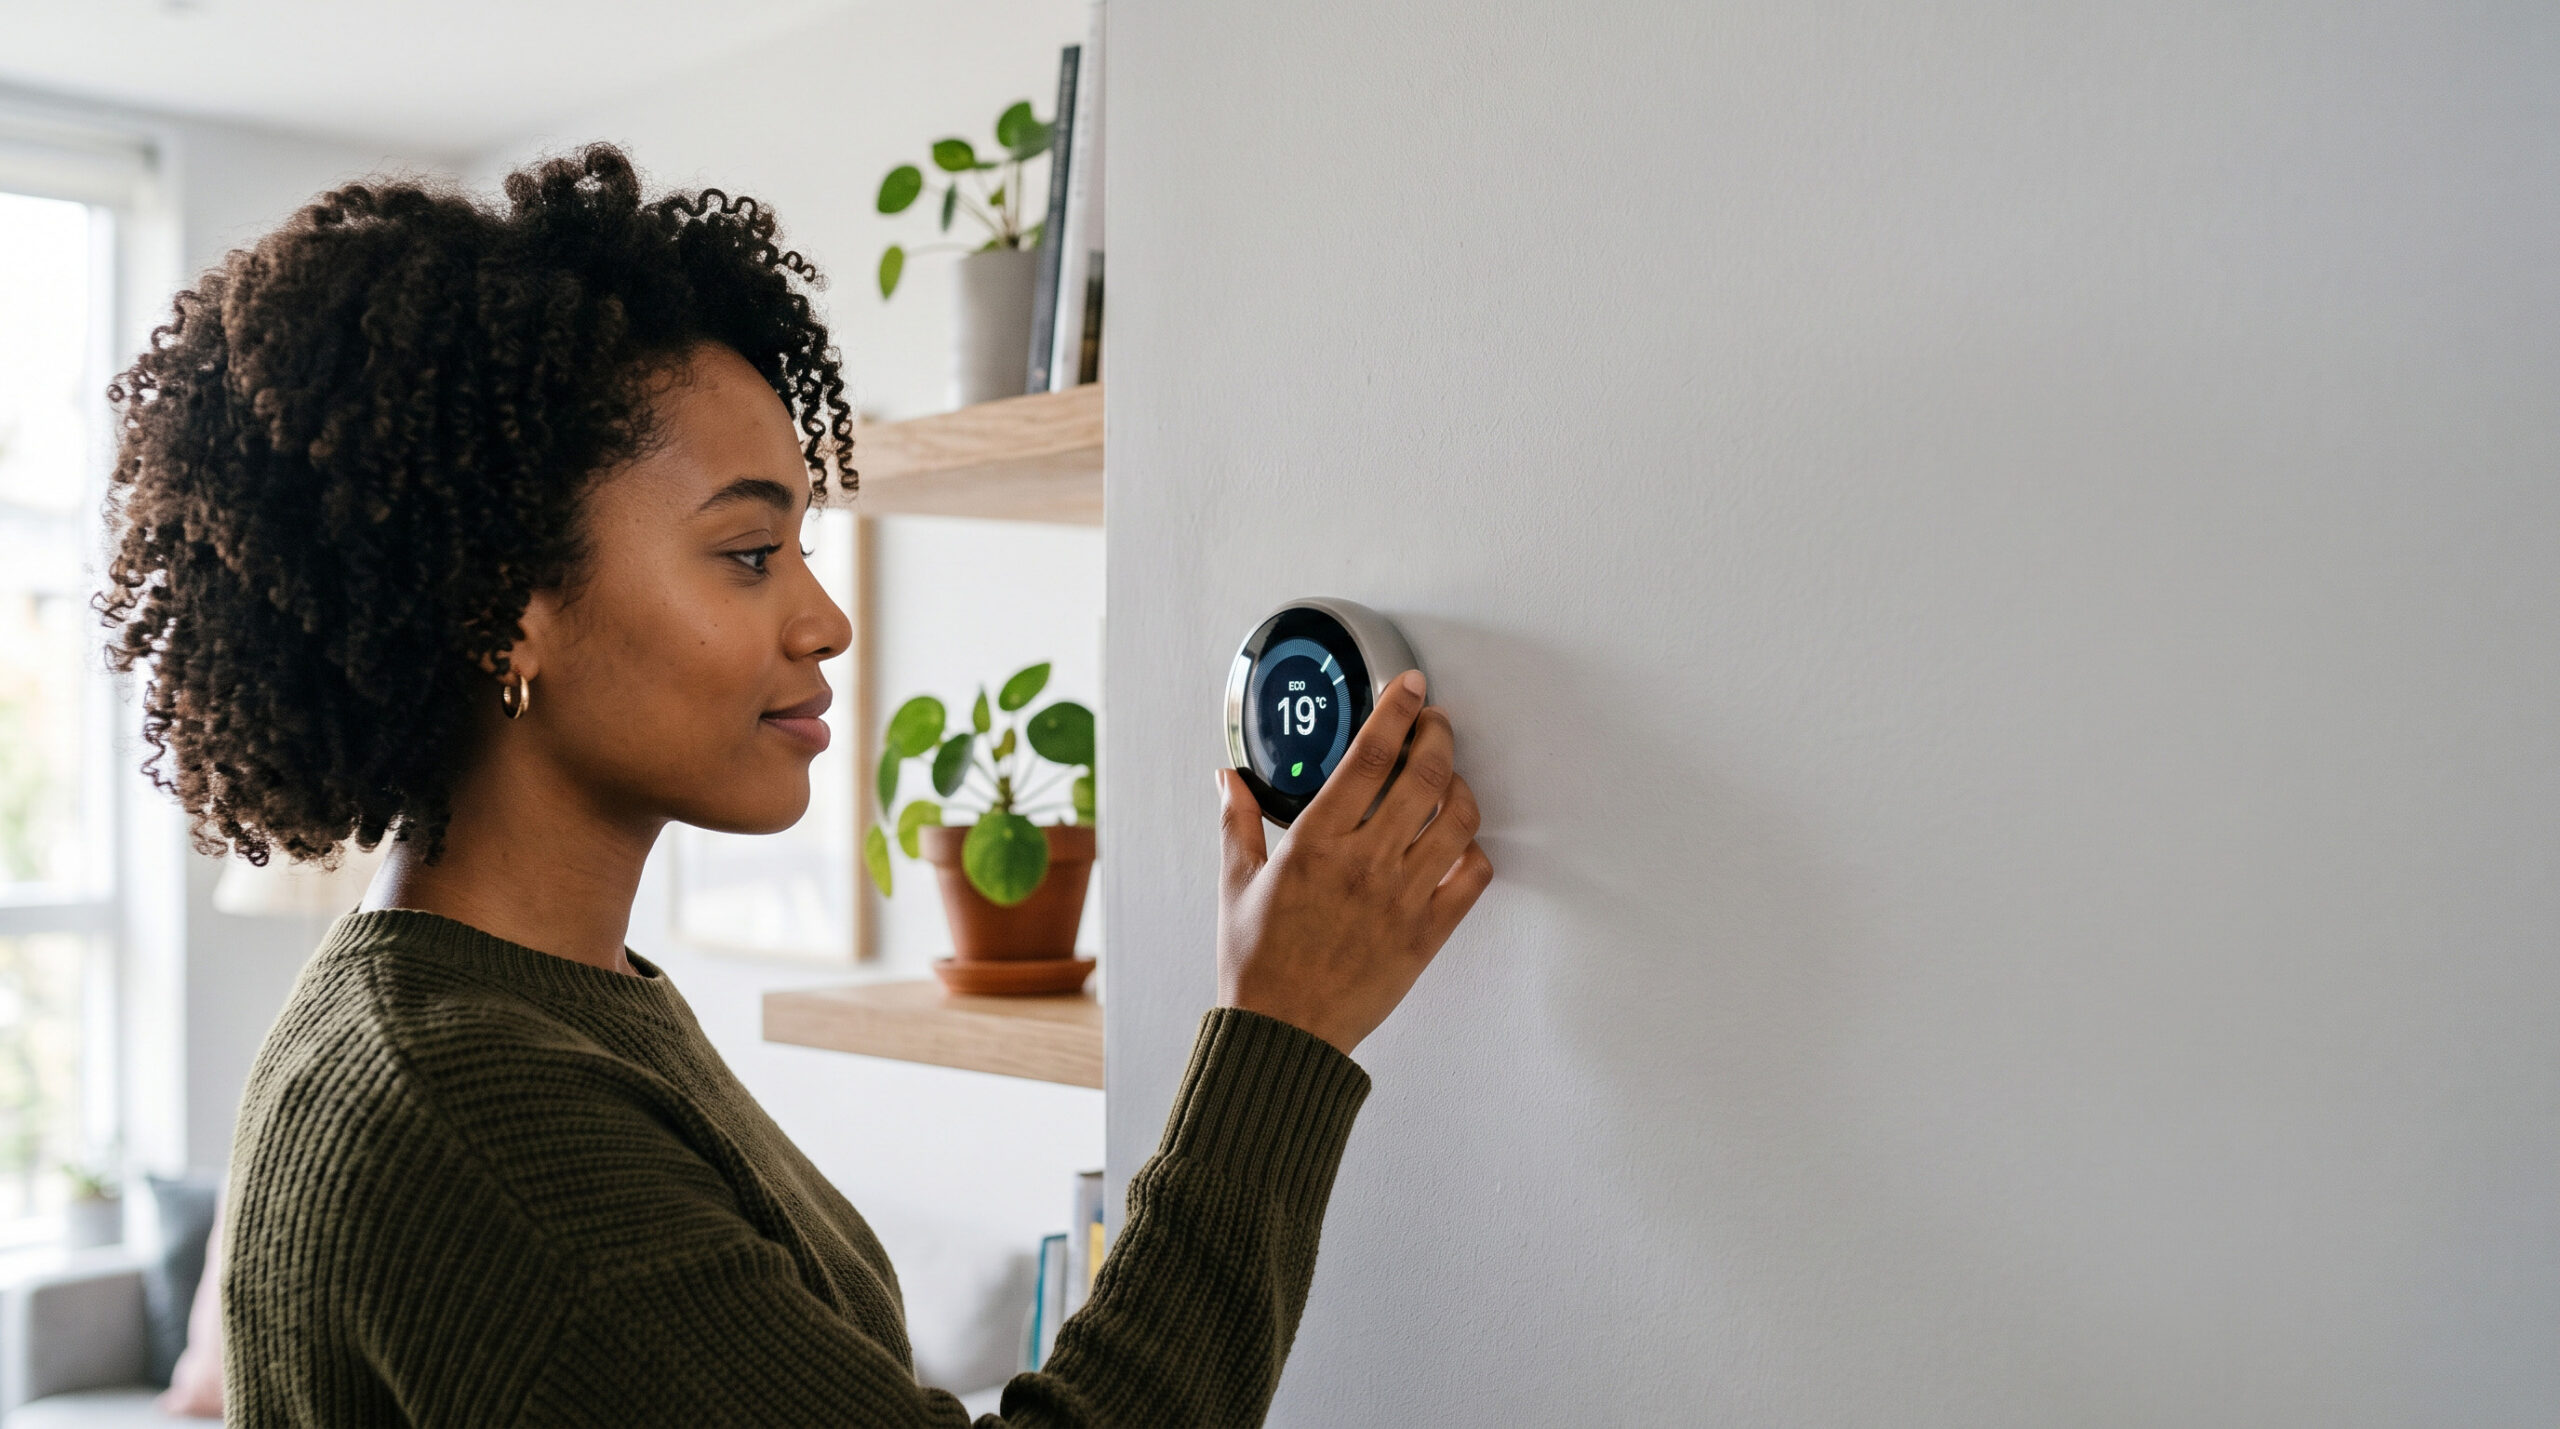
tado° quería entender cómo se alineaban sus prácticas actuales de seguridad de productos y documentación con los requisitos de la CRA y identificar oportunidades para fortalecer sus productos y procesos.
Enfoque
Resillion combinó la prueba de seguridad independiente del termostato conectado tado° con una revisión de su preparación para la CRA, la documentación, las evaluaciones de riesgos y los procesos de seguridad.
Resultado
tado° obtuvo una visión más clara de los riesgos potenciales y recomendaciones prácticas para fortalecer sus procesos y prepararse para la futura evaluación de conformidad con la CRA.
Cómo convertimos las capacidades en resultados con las herramientas de cumplimiento de CRA
Aquí está cómo la herramienta CRA de Resillion puede facilitar el cumplimiento de los requisitos de cumplimiento:

Software de seguridad y pruebas
Lo que esto hace por ti
Sus productos están diseñados de forma segura, teniendo en cuenta la CRA
Resultado
Identifique rápidamente las vulnerabilidades del software, reduciendo los plazos

Listas de verificación de requisitos y controles de seguridad
Lo que esto hace por ti
Identifica qué obligaciones son relevantes para tu producto
Resultado
Cumplimiento repetible y estructurado de los requisitos de la CRA

Herramientas de autoevaluación y autoeidentificación
Lo que esto hace por ti
Estás preparado para auditorías externas con documentación alineada con el CRA y actividades de preparación
Resultado
Acceso fácil a la evidencia de cumplimiento gracias a un enfoque estructurado

Software de detección de vulnerabilidades
Lo que esto hace por ti
Detecta problemas a tiempo, lo que permite ofrecer productos seguros
Resultado
Cumplimiento de la CRA más rápido y rentable

Factores de producción de software (SBOMs) Servicios
Lo que esto hace por ti
Cumplimos con las obligaciones de CRA en cuanto a la transparencia de los componentes y la gestión de la vulnerabilidad
Resultado
Detecta defectos de software de forma temprana, lo que facilita el cumplimiento de CRA.

Concentrarse en productos importantes con elementos digitales
Lo que esto hace por ti
Sus gestores de contraseñas, firewalls industriales y sistemas operativos están validados meticulosamente
Resultado
Detectar vulnerabilidades críticas del software para minimizar el impacto

Detectación y validación estructurada de vulnerabilidades
Lo que esto hace por ti
Mantienes la integridad del producto y la conformidad continua con la CRA
Resultado
Detectar vulnerabilidades a tiempo, reduciendo los costes asociados a la reingeniería

Documentación y pruebas de cumplimiento
Lo que esto hace por ti
Obtienes la evidencia necesaria mediante los ensayos requeridos para declarar formalmente la conformidad con la CRA.
Resultado
Cumplimiento simplificado y estructurado de la CRA

Usabilidad y orientación centradas en las PYME
Lo que esto hace por ti
Obtienes herramientas fáciles de usar, automatización y una guía clara
Resultado
Reduzca los desafíos asociados con el cumplimiento de la CRA

Marco de cumplimiento integrado y rentable
Lo que esto hace por ti
Cumplís con los requisitos de la CRA y promoveís la resiliencia cibernética a largo plazo
Resultado
Ahorre tiempo, esfuerzo y costos al cumplir con los requisitos de la CRA
¿POR QUÉ AHORA?
¿Todavía dudas? ¡Mira qué está en juego!
Si no está convencido de la utilidad de la herramienta CRACY de Resillion, considere qué enfrentará sin ella:

Multas por no cumplir con los requisitos de la CRA

Método de pruebas ad-hoc
Exposición prolongada a amenazas y vulnerabilidades
Sin experiencia reglamentaria ni técnica en la que basarse

Pérdida de negocios y reputación debido a violaciones de seguridad

Pérdida de la postura de seguridad deficiente o inexistente
Nuestros expertos

Bob Campbell
Responsable de la Práctica C&I
El Dr. Bob Campbell es director global de la Práctica de Conformidad e Interoperabilidad y de la unidad de negocio Entry C&I en Resillion.
Robin Klusman
Como Jefe de Arquitectura de Soluciones de Ciberseguridad, Robin lidera un equipo de arquitectos senior dedicados a maximizar el impacto empresarial a través del diseño de soluciones de seguridad robustas.