CRACY
Vereenvoudig de naleving van de Cyber Resilience Act (CRA) met ons CRACY-toolkit
De EU-wet inzake cyberresilientiheid (CRA) stelt verplichte cyberbeveiligingsvereisten vast voor hardware- en softwareproducten met digitale elementen. Als u tijdens de ontwikkeling van uw product ad-hoc tests uitvoert, kunnen lacunes het risico op non-compliance, vertragingen bij de lancering en dure herzieningen vergroten.
Onze CRACY-toolkit vermindert tijd, inspanning en kosten, terwijl u tegelijkertijd de duidelijke bewijzen krijgt die u nodig heeft om uw CRA-ready-status met vertrouwen te demonstreren.
Vertrouwensbasis bij toonaangevende organisaties
Organisaties helpen om de kwaliteit, veerkracht en leveringszekerheid in complexe digitale omgevingen te verbeteren.


Voldoet aan de CRA-vereisten met cyberresiliente hulpmiddelen
We bieden een gestructureerd kader voor de validering van cyberbeveiliging dat de beveiliging van uw digitale producten versterkt en een aanpak van 'secure-by-design' ondersteunt.
Onze gecoördineerde set tools en diensten helpt u om de CRA-verplichtingen te interpreteren en te vervullen zonder te hoeven vertrouwen op uitgebreide interne expertise. Van het opbouwen en onderhouden van bewijzen voor naleving tot het valideren van producten met een grotere impact die helpen bij het beveiligen van andere systemen, maakt het CRACY-toolkit compliance met de CRA praktisch en haalbaar.
Uiteraard kunnen wij, ondersteund door onze Total Quality-aanpak, naast het CRACY-toolkit ook functionele, prestatie-, beveiligings-, compliance- en interoperabiliteitstests uitvoeren. Samen helpen we u om herhaling van werkzaamheden te verminderen, de veerkracht te verbeteren en veiliger en meer beveiligde digitale producten op de markt te brengen met meer zekerheid.

VOORDELEN
Hoe we cyberresilentie tot een realiteit maken met ons CRACY-toolkit
Bij Resillion begrijpen we de impact van cyberresiliente digitale producten op de bedrijfsresultaten. Hieronder vindt u enkele hiervan:
Bouw beveiliging eerder in om dure fixes later te voorkomen
Verander compliance-bewijzen in een herhaalbaar, auditvriendelijk dossier
Krijg duidelijkheid over de CRA-vereisten – weet precies wat je moet doen en wat je niet hoeft te doen
Verklein het risico door de tijdslijnen voor naleving van de CRA te verkorten
Blijf conform blijven na de lancering, niet alleen bij de release
Maak de naleving van CRA haalbaar met lean teams
Uitdaging
tado° wilde begrijpen hoe de bestaande productveiligheidspraktijken en documentatie aansloten bij de CRA-vereisten en de kansen identificeren om hun producten en processen te verbeteren.
Aanpak
Resillion combineerde onafhankelijke beveiligingstests van de tado°-aangesloten thermostaat met een beoordeling van de CRA-compatibiliteit, documentatie, risicobeoordelingen en beveiligingsprocessen van het apparaat.
Resultaat
tado° heeft een beter inzicht gekregen in mogelijke risico's en praktische aanbevelingen om haar processen te versterken en zich voor te bereiden op de toekomstige conformiteitsbeoordeling door de CRA.
Hoe we mogelijkheden omzetten in resultaten met hulpmiddelen voor CRA-naleving
Hieronder ziet u hoe de CRA-tool van Resillion uw weg naar naleving van de vereisten kan vergemakkelijken:
Sicherheids- en testsoftware
Wat dit voor u doet
Uw producten zijn veilig ontworpen, met het oog op de CRA
Resultaat
Softwarefouten snel identificeren, wat de doorlooptijden verkort
Veiligheidsvereisten en controlelijsten
Wat dit voor u doet
Je identificeert welke verplichtingen relevant zijn voor jouw product
Resultaat
Herhaalbare en gestructureerde naleving van de CRA
Werkwijzen voor zelfevaluatie en zelfcertificatie
Wat dit voor u doet
U bent voorbereid op externe audits met documentatie die is afgestemd op de CRA-standaard en doorlopende activiteiten
Resultaat
Gemakkelijke toegang tot bewijzen van naleving, dankzij een gestructureerde aanpak
Systeemsoftware voor het detecteren van kwetsbaarheden
Wat dit voor u doet
Je ontdekt problemen vroegtijdig, wat leidt tot veilige producten
Resultaat
Sneller en kostenefficiënter naleven van de CRA-vereisten
Software Bill of Materials (SBOMs) Diensten
Wat dit voor u doet
Je voldoet aan de CRA-eisen met betrekking tot componenttransparantie en kwetsbaarheidsbeheer
Resultaat
U detecteert softwarefouten vroegtijdig, waardoor het naleven van de CRA eenvoudiger wordt
Focus op belangrijke producten met digitale elementen
Wat dit voor u doet
Uw wachtwoordmanagers, industriële firewalls en besturingssystemen worden zorgvuldig gecontroleerd
Resultaat
Detecteer kritieke softwarekwetsbaarheden om de impact te minimaliseren
Strukturele kwetsbaarheidsdetectie en -validatie
Wat dit voor u doet
U behoudt de productintegriteit en blijft voldoen aan de CRA-vereisten
Resultaat
Vulnerabilities vroeg ontdekken, waardoor de kosten voor herzieningen worden beperkt
Documentatie en bewijzen voor naleving
Wat dit voor u doet
U verkrijgt bewijzen uit tests die nodig zijn om de conformiteit met de CRA formeel te verklaren.
Resultaat
Vereenvoudigde en gestructureerde CRA-conformiteit
Gebruiksvriendelijkheid en begeleiding gericht op het MKB
Wat dit voor u doet
Je krijgt gebruiksvriendelijke tools, automatisering en duidelijke instructies
Resultaat
Vermindert de uitdagingen die gepaard gaan met de naleving van CRA-regels
Geïntegreerd, kosteneffectief compliance-kader
Wat dit voor u doet
Je voldoet aan de CRA-vereisten en bevordert duurzame cyberveiligheid
Resultaat
Bespaar tijd, inspanningen en kosten door te voldoen aan de CRA-vereisten
WAAROM NU?
Wacht je nog steeds? Bekijk wat er op het spel staat
Als u niet overtuigd bent van de CRACY-toolkit van Resillion, overweeg dan wat u zonder deze zou moeten doen:
Boetes wegens niet-naleving van de vereisten van de CRA
Ad-hoc testaanpak
Langdurige blootstelling aan bedreigingen en kwetsbaarheden
Geen regulerende of technische expertise om op te vertrouwen
Verlies van zaken en reputatie door beveiligingsinbreuken
Foutige of ontbrekende beveiligingsprocedures
Onze experts
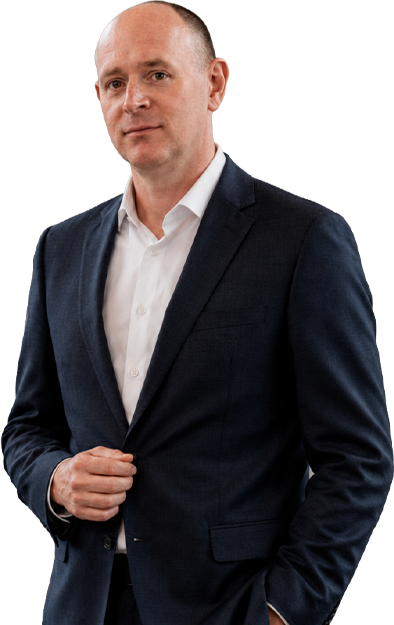
Bob Campbell
Hoofd van de C&I-praktijk
Dr. Bob Campbell is Global Head of de Conformance and Interoperability Practice en de Entry C&I Business Unit bij Resillion.
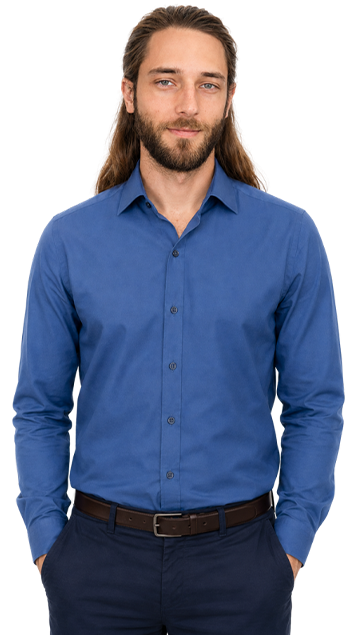
Robin Klusman
Als hoofd van de Cybersecurity Solution Architecture leidt Robin een team van senior architecten die zich inzetten om de impact op het bedrijfsleven te maximaliseren door een robuust ontwerp van beveiligingsoplossingen.