CRACY
Vereinheitliche die Einhaltung des Cyber Resilience Act (CRA) mithilfe unseres CRACY-Toolkit
Der EU-Gesetz zur Cybersicherheitsresilienz (CRA) Setzt verpflichtende Cybersicherheitsanforderungen für Hardware- und Softwareprodukte mit digitalen Elementen. Wenn Sie bei der Produktentwicklung auf ad-hoc-Tests angewiesen sind, können diese Lücken das Risiko von Nichtkonformität, Verzögerungen bei der Markteinführung und kostspieligen Nachbearbeitungen erhöhen.
Unser CRACY-Toolkit reduziert Zeit, Aufwand und Kosten und bietet Ihnen gleichzeitig die notwendigen Klartextnachweise, um Ihre CRA-Bereitschaft mit Sicherheit zu belegen.
Vertraut von führenden Organisationen
Unterstützen von Organisationen dabei, die Qualität, Widerstandsfähigkeit und Zuverlässigkeit ihrer digitalen Infrastrukturen zu verbessern.


Erfüllen Sie die CRA-Anforderungen mithilfe von Cybersicherheits-Tools
Wir bieten ein strukturiertes Validierungskonzept für Cybersicherheit, das die Sicherheitsstandards Ihrer digitalen Produkte stärkt und einen sicheren Ansatz durch Design unterstützt.
Unser abgestimmtes Angebot an Tools und Dienstleistungen hilft Ihnen dabei, die Anforderungen der CRA zu interpretieren und zu erfüllen, ohne auf umfangreiche interne Expertise angewiesen zu sein. Von der Erstellung und Aufrechterhaltung von Compliance-Dokumenten bis hin zur Validierung von Produkten mit höherer Wirkung, die zur Sicherung anderer Systeme beitragen, macht das CRACY-Toolkit die CRRA-Compliance praktikabel und erreichbar.
Mit unserem Total Quality-Ansatz können wir außerdem funktionale Tests, Tests zur Leistungsfähigkeit, Sicherheit, Compliance und Interoperabilität zusammen mit dem CRACY-Toolkit anbieten. Gemeinsam helfen wir Ihnen, Umrüstarbeiten zu reduzieren, die Widerstandsfähigkeit zu verbessern und sicherere, sicherere digitale Produkte mit mehr Selbstvertrauen auf den Markt zu bringen.

Vorteile
Wie wir Cyberresilienz mit unserem CRACY-Toolkit Wirklichkeit werden lassen
Bei Resillion verstehen wir die Auswirkungen digitaler Produkte mit Cybersicherheitseigenschaften auf die Geschäftsergebnisse. Hier sind einige davon:
Erstellen Sie bereits früher Sicherheitsmaßnahmen, um kostspielige Korrekturen später zu vermeiden
Verwandeln Sie Compliance-Beweise in ein wiederholbares, auditgerechtes Paket
Erhalten Sie Klarheit über die Anforderungen der CRA – erfahren Sie genau, was Sie tun müssen und was nicht
Verringern Sie das Risiko, indem Sie die Fristen für die Einhaltung der Vorschriften der CRA verkürzen.
Bleiben Sie nach dem Launch konform, nicht nur bei der Veröffentlichung
Machen Sie die Einhaltung der CRA mit schlanken Teams machbar
Herausforderung
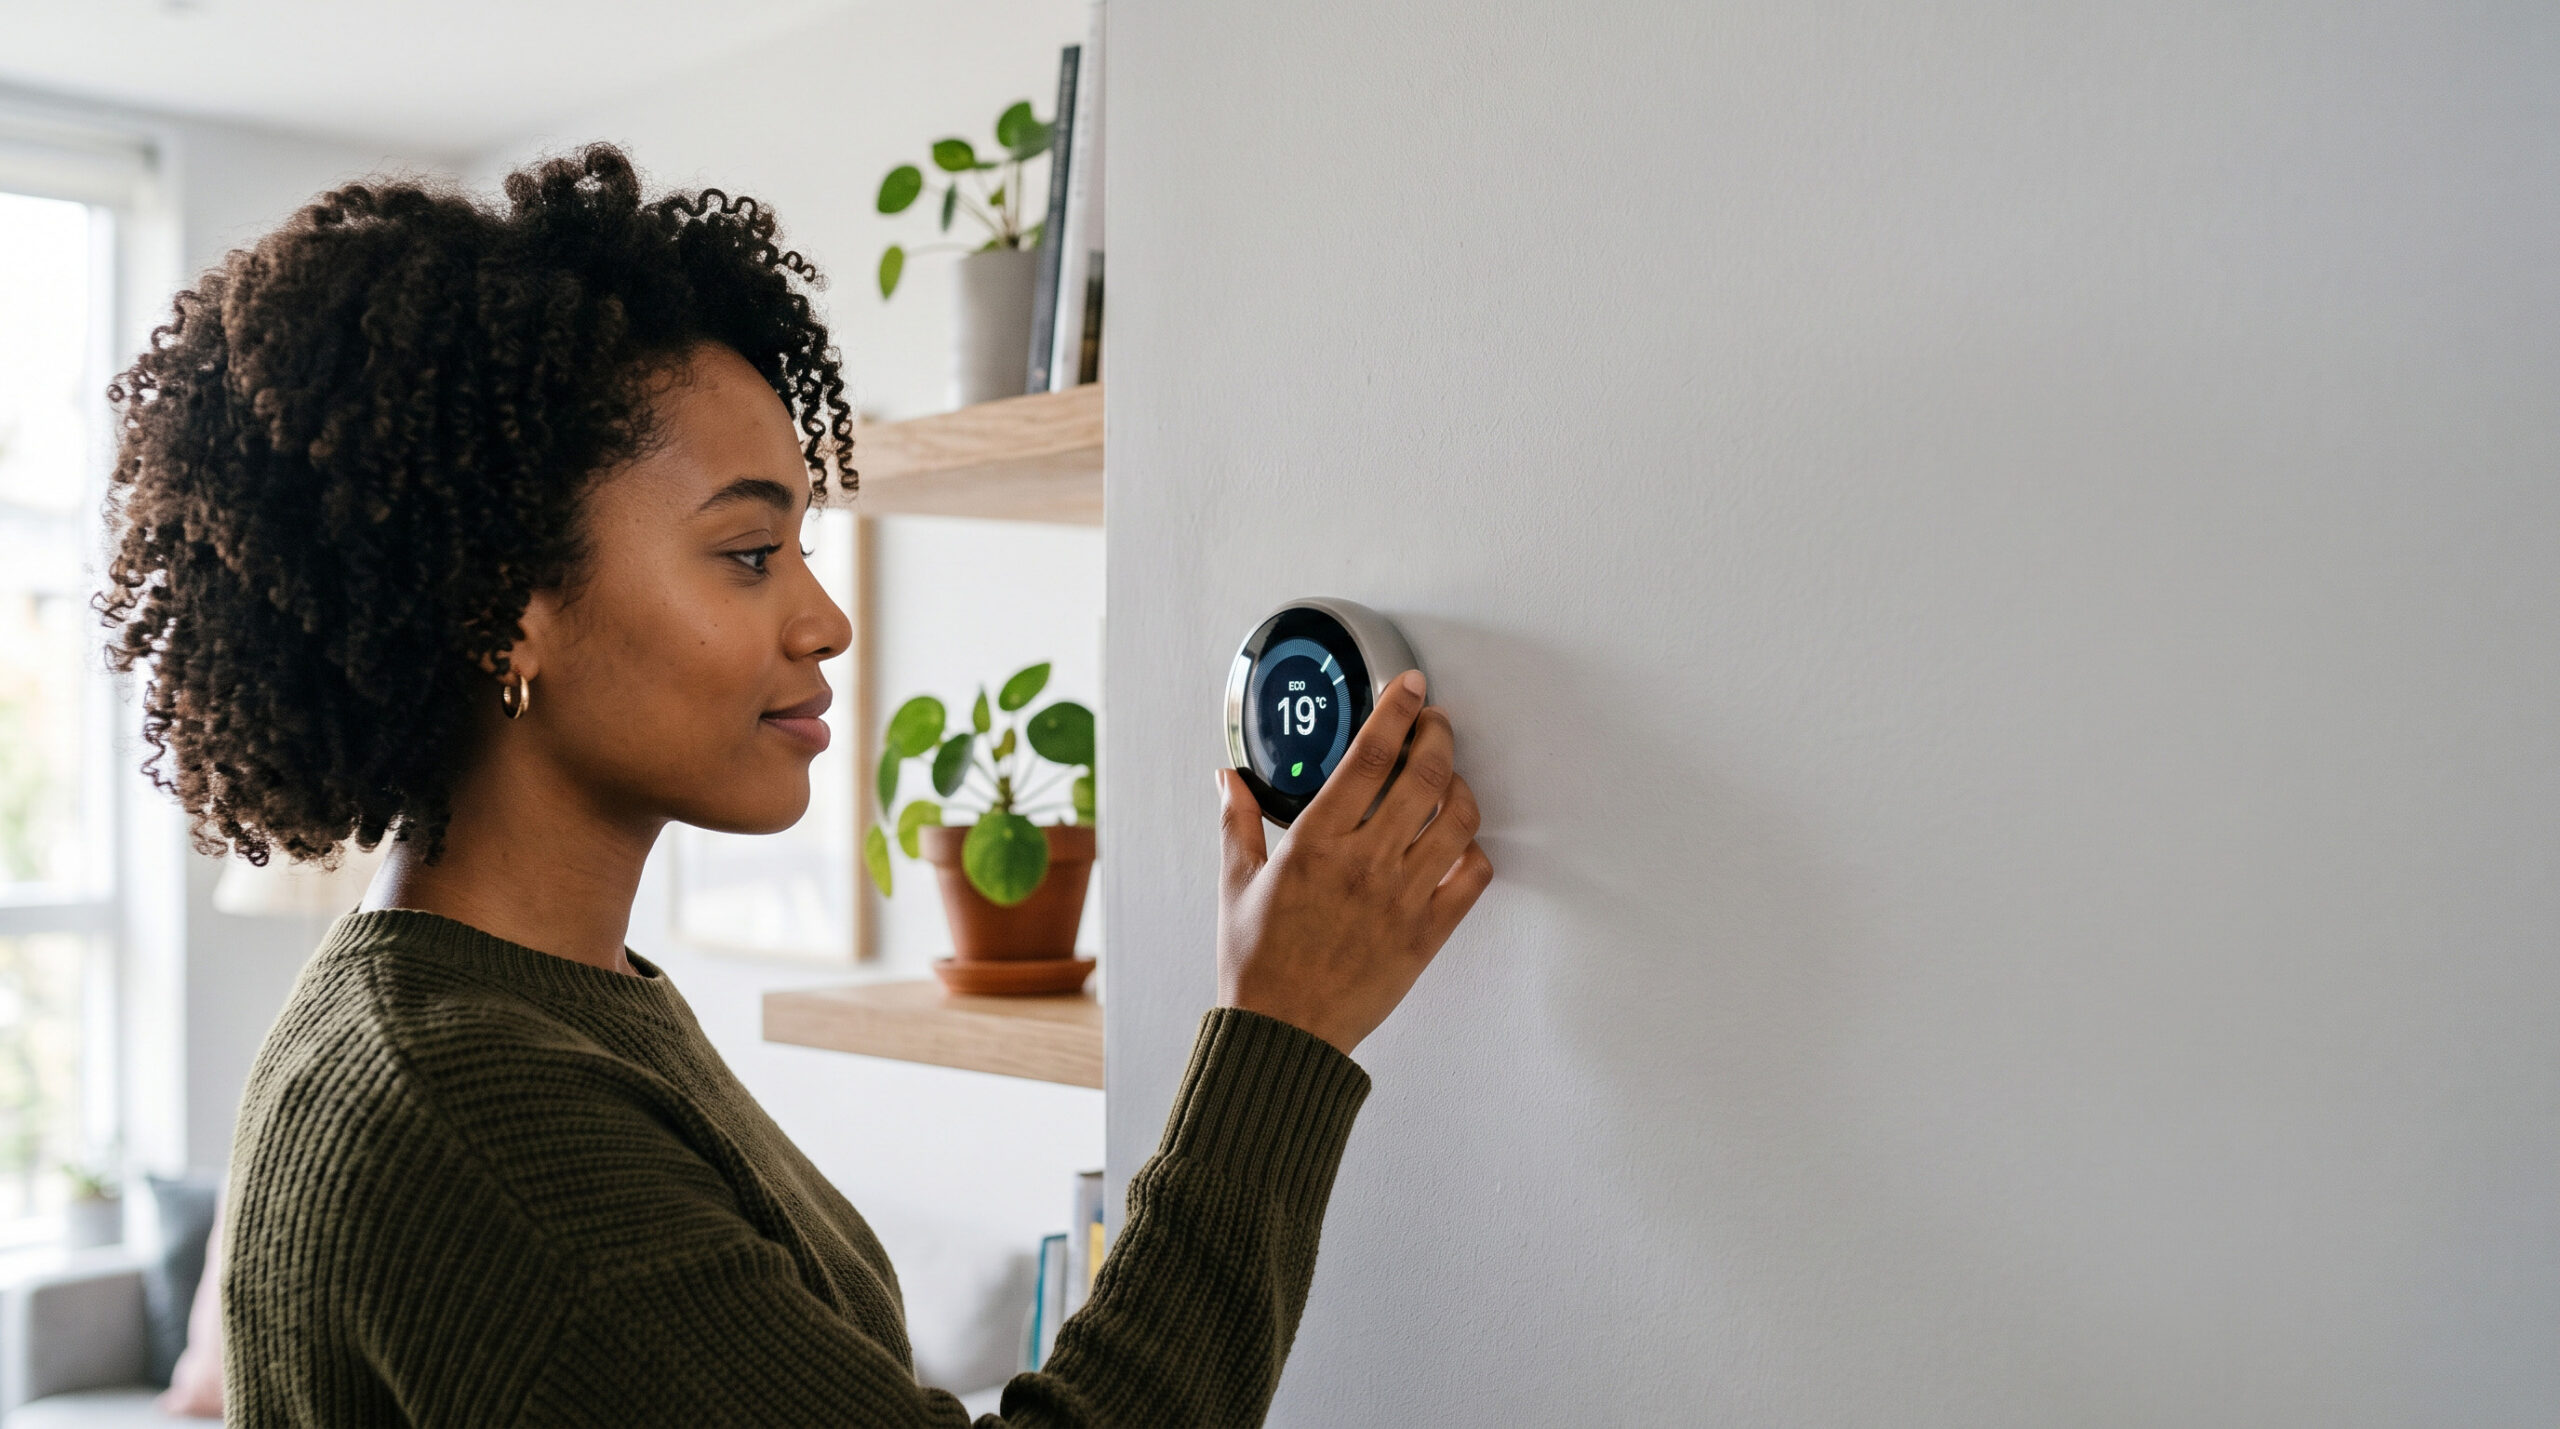
tado° wollte herausfinden, wie ihre bestehenden Produkt-Sicherheitsverfahren und Dokumentation den Anforderungen der CRA entsprachen und Möglichkeiten identifizieren, um ihre Produkte und Prozesse zu stärken.
Ansatz
Resillion kombiniert die unabhängige Sicherheitsprüfung des verbundenen Thermostats tado° mit einer Überprüfung seiner CRA-Bereitschaft, Dokumentation, Risikobewertungen und Sicherheitsverfahren.
Ergebnis
tado° konnte sich klarer über potenzielle Risiken und praktische Empfehlungen informieren, um seine Prozesse zu stärken und sich auf die zukünftige CR-Konformitätsbewertung vorzubereiten.
Wie wir Leistungsfähigkeit mithilfe von CRA-Compliance-Tools in Ergebnisse umwandeln
Hier ist beschrieben, wie das CRA-Tool von Resillion Ihren Weg zu den Compliance-Anforderungen vereinfachen kann:
Sicherheits- und Testsoftware
Was das für Sie bedeutet
Ihre Produkte sind sicher konzipiert und berücksichtigen die Anforderungen von CRA
Ergebnis
Softwarefehler schnell erkennen und die Zeitvorgaben verkürzen
Checklisten für Sicherheitsanforderungen und -kontrollen
Was das für Sie bedeutet
Sie ermitteln, welche Pflichten für Ihr Produkt relevant sind
Ergebnis
Wiederholbare und strukturierte Einhaltung der CRA-Richtlinien
Selbstbewertung und Selbstauskunftswerkzeuge
Was das für Sie bedeutet
Sie sind auf externe Audits vorbereitet und verfügen über dokumentierte und vorbereitende Maßnahmen, die den Anforderungen der CRA entsprechen.
Ergebnis
Einfacher Zugang zu Compliance-Dokumenten durch einen strukturierten Ansatz
Software zur Erkennung von Schwachstellen
Was das für Sie bedeutet
Sie erkennen Probleme frühzeitig und sorgen so für sichere Produkte
Ergebnis
Schnellere und kostengünstigere Einhaltung der CRA-Vorschriften
Software-Materialbeschreibungen (SBOMs) Dienstleistungen
Was das für Sie bedeutet
Sie erfüllen die CRA-Anforderungen in Bezug auf die Transparenz der Komponenten und die Verwaltung der Schwachstellen
Ergebnis
Sie erkennen Softwarefehler frühzeitig und vereinfachen so die Einhaltung der CRA-Richtlinie.
Konzentrieren Sie sich auf wichtige Produkte mit digitalen Elementen
Was das für Sie bedeutet
Ihre Passwortmanager, Industrieeinstellungen und Betriebssysteme werden sorgfältig überprüft
Ergebnis
Entdecken Sie kritische Software-Schwachstellen, um die Auswirkungen zu minimieren
Strukturierte Erkennung und Validierung von Sicherheitslücken
Was das für Sie bedeutet
Sie gewährleisten die Produktintegrität und die kontinuierliche Einhaltung der CRA-Richtlinien
Ergebnis
Schädliche Sicherheitslücken frühzeitig erkennen und dadurch die Kosten für Nacharbeit reduzieren
Unterstützen die Dokumentation und Beweismittel zur Einhaltung der Vorschriften
Was das für Sie bedeutet
Sie erhalten die erforderlichen Testnachweise, um die Einhaltung der CRA formell zu bestätigen
Ergebnis
Vereinfachtes und strukturiertes CRA-Compliance-System
Anwendungssicherheit und Anleitung, die auf KMU ausgerichtet ist
Was das für Sie bedeutet
Sie erhalten benutzerfreundliche Tools, Automatisierung und klare Anweisungen
Ergebnis
Verringert die Herausforderungen im Zusammenhang mit der CRA-Compliance
Ein integriertes, kosteneffizientes Compliance-Framework
Was das für Sie bedeutet
Sie erfüllen die CRA-Anforderungen und fördern die langfristige Cybersicherheit
Ergebnis
Ersparen Sie Zeit, Aufwand und Kosten, indem Sie die Anforderungen der CRA erfüllen
WARUM JETZT?
Stellen Sie sich immer noch Fragen? Sehen Sie, was auf dem Spiel steht
Wenn Sie nicht überzeugt sind von Resillions CRACY-Toolkit, denken Sie sich bitte einmal darüber nach, was Sie ohne es tun würden:
Geldbußen wegen Nichterfüllung der CRA-Anforderungen
Ad-hoc-Testansatz
Lang anhaltende Exposition gegenüber Bedrohungen und Schwachstellen
Keine regulatorischen oder technischen Kenntnisse, auf die man sich verlassen kann
Verlust von Geschäftsmöglichkeiten und Reputation aufgrund von Sicherheitsverletzungen
Mangelhafte oder nicht vorhandene Sicherheitsmaßnahmen
Unsere Experten
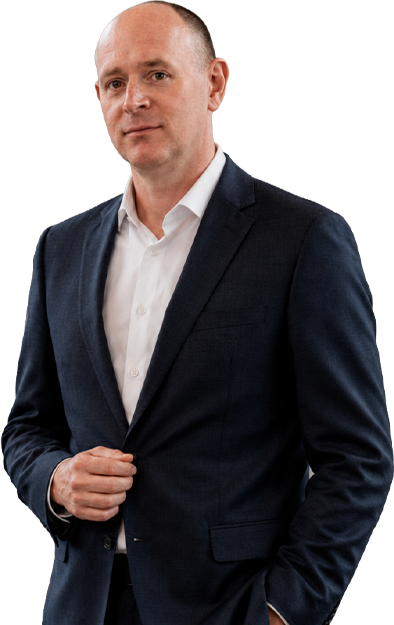
Bob Campbell
Chef der C&I-Praxis
Dr. Bob Campbell ist Global Head der Practice für Konformität und Interoperabilität sowie der Business Unit Entry C&I bei Resillion.
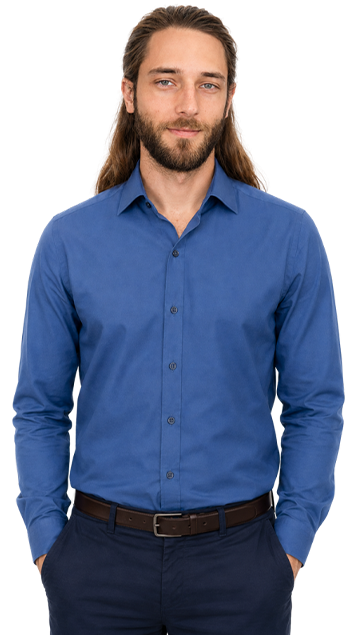
Robin Klusman
Als Leiter der Cybersecurity Solution Architecture leitet Robin ein Team hochrangiger Architekten, das sich der Maximierung der Geschäftswirkung durch die robuste Konzeption von Sicherheitslösungen widmet.