






Kill-Schalter in angeschlossenen Geräten: die entstehenden Risiken, die Führungskräfte nicht ignorieren können
Antonio Russu
Globaler Leiter für Cybersicherheit
Antonio Russu ist ein zielstrebiger und visionärer Fachmann und bringt eine starke Mischung aus strategischem Verständnis, Kundenzentrierung und Führungskompetenz mit.
In vielen Vorstandsetagen drehen sich die Gespräche über Cybersicherheit immer noch um Ransomware, Phishing und Datendiebstähle. Doch das möglicherweise noch gefährlichere Risiko von Fernabschaltfunktionen ist auf dem Vormarsch.
In vernetzten Geräten, von Flotten über Sensoren, Kameras, Steuerungen bis hin zu Smart-City-Anlagen, sind Kill-Schalter keine Sicherheitslücken oder Konfigurationsprobleme – sie sind absichtliche Funktionen, die tief in das Firmware- oder Hardware-Betriebssystem integriert sind. Sie sind dazu ausgelegt, die Art und Weise zu verändern, wie ein Gerät funktioniert – manchmal ohne das Wissen oder die Kontrolle des Besitzers.
Da vernetzte Geräte im Mittelpunkt der zunehmenden modernen Infrastruktur stehen, haben viele Organisationen nicht die volle Kontrolle über die Technologie, auf die sie angewiesen sind.
Ein Weckruf für hochrangige Führungskräfte
In einer besorgniserregenden Tendenz entstehen nun Bedenken hinsichtlich Kill-Switches in Systemen, die früher als Routine und zuverlässig galten. Es wird immer deutlicher, dass viele angeschlossene Geräte undokumentierte oder schlecht verstandene Wege zur Fernsteuerung enthalten, die vom Hersteller kontrolliert werden.
In Großbritannien zum Beispiel, Das Verkehrsministerium und das Nationale Zentrum für Cybersicherheit untersuchen, ob Hunderte von Elektrobusen der Marke Yutong von ihrem Hersteller aus aus der Ferne deaktiviert werden könnten., Dies wirft Fragen zur operativen Kontrolle im öffentlichen Verkehr auf. Ähnliche Bedenken tauchen in Europa auf., Wo unerklärliches Verhalten in Kamera-Netzwerken der Stadt zu einer intensiveren Analyse der zugrunde liegenden Technologie geführt hat.
Für leitende Führungskräfte ist die Botschaft klar: Wenn eine von Ihnen benötigte Einrichtung remote ausgeschaltet werden kann, wird sie zu einem geschäftskritischen Risiko.
Wie Kill-Schalter Ihre Organisation beeinflussen
Für hochrangige Entscheidungsträger geht die Bedeutung der Probleme über die technische Fehlfunktion hinaus. Abschaltschalter haben praktische, geschäftliche Auswirkungen, die sich auf wesentliche Geschäftsprozesse auswirken, darunter:
Verstehen Sie Ihr Risiko
Um das Risiko von Kill-Schlüsseln wirksam zu bewältigen, müssen Sie Ihre Organisation auf allen Ebenen des Risikos prüfen, einschließlich versehentlicher Exposition, von Schadsoftware verursachten Kill-Schlüsseln und von physischen Kill-Schlüsseln, die absichtlich aktiviert werden.
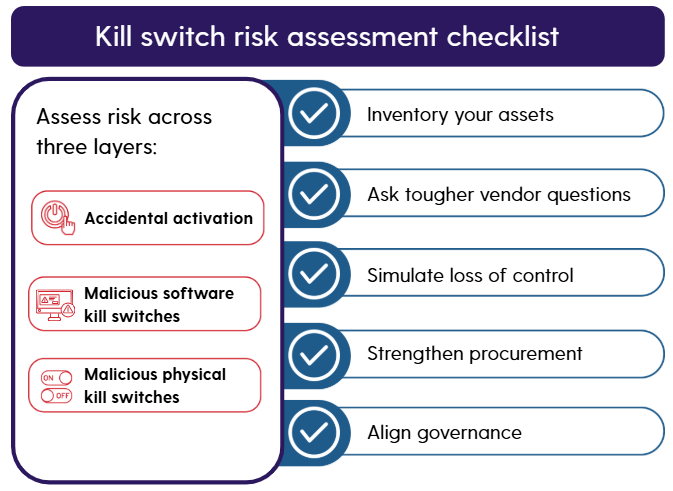
Um Ihre Exposition auf allen drei Ebenen zu bewerten, befolgen Sie eine umfassende Checkliste für Kill-Schalter, die Folgendes umfasst:
Verknüpfen Sie Karten mit angeschlossenen Geräten über Flotten-, Anlagen- und Netzwerkbereiche. Identifizieren Sie, welche Geräte über Fernsteuerung oder OTA-Updates verfügen.
Festlegen, wer welche Berechtigungen besitzt, wie der Zugriff protokolliert wird und ob Remote-Befehle isoliert oder deaktiviert werden können.
Laufen Sie “Kill-Switch-Simulationen” mit den Ingenieurbüros und den Risikoteams durch, um zu verstehen, wie sich Systeme verhalten, wenn die Verbindung unterbrochen wird, Fernbefehle nicht mehr reagieren oder unbekannte Gerätefunktionen aktiviert werden.
Einfügen Sie Transparenzkoditionen in Verträge, mit der Möglichkeit, kritische Wege zu prüfen oder zu sperren, sowie die Pflicht zur Offenlegung von Mechanismen für den Fernzugriff und der Verhaltensweisen der Firmware, einschließlich Rückfallmodi, die die Grundfunktionen gewährleisten.
Sorgen Sie dafür, dass die Cyber-, Operations- und Beschaffungsteams das Risiko verstehen und gemeinsam darauf reagieren. Die Exposition gegenüber Kill-Switches sollte auf Vorstandsebene oder in den Führungsebene geplant werden und in operative Resilienz- und Kontinuitätspläne integriert sein.
Greifen Sie über die Verschwörungstheorie hinaus und verringern Sie das Risiko effektiv.
Es gibt mehrere Missverständnisse hinsichtlich der Abschaltschalter, darunter die Vorstellung, dass ganze Flotten auf einmal abgeschaltet werden könnten, dass alle Abschaltschalter schädlich sind oder dass das Problem mit einem einzigen Land zusammenhängt. Es können Fernzugriffspfade existieren, aber umfassende Abschaltungen erfordern bestimmte Bedingungen. Viele Kanäle bieten Diagnosen oder Updates an, und die eigentliche Gefahr besteht in Missbrauch oder Ausbeutung. Die Überprüfung erstreckt sich nun auf mehrere Regionen.
Das Risikomanagement bedeutet, diese Mythen zu überwinden. Es erfordert Engagement und Bewusstsein auf höchster Ebene, da Abschreckmechanismen ein strukturelles Risiko darstellen, das die operative Kontinuität, die regulatorische Einhaltung und das öffentliche Vertrauen beeinträchtigen kann.
Kill-Schalter in modernen vernetzten Systemen sind keine Science-Fiction. Aktuelle Fälle zeigen, wie schnell eine Wartungsfunktion zu einem existenziellen Ausfallpunkt werden kann. Und wenn der Kill-Schalter aktiviert ist, ist es möglicherweise schon zu spät, die Schäden zu verhindern, die dies verursachen kann.
Die Sicherung Ihrer Organisation bedeutet, das Risiko eines Kill-Switch als operative Priorität anzusehen und nicht als eine nachdenkliche Nebensache.
Wie Resillion helfen kann
Bei Resillion helfen wir Organisationen dabei, verborgene Risiken durch Kill-Switches zu identifizieren und zu bewältigen. Unsere Arbeit kombiniert die Bewertung auf Geräteebene, die Analyse der Firmware und die Planung der betrieblichen Resilienz. Basierend auf praktischen Erfahrungen, einschließlich Untersuchungen zu ungewöhnlichem Verhalten in Kamera-Netzwerken in Städten, helfen wir Organisationen dabei,
- festzustellen, ob eine Kill-Switch-Logik vorhanden ist
- identifizieren, wer es kontrolliert
- Simulieren von Aktivierungsscenarios
- Design-Fallback-Modi, die die Funktionsfähigkeit der Dienste gewährleisten
- Stärkung der Beschaffungs- und Lieferketten-Governance
Besuchen Sie unsere Webseiten der Cyberservices Erfahren Sie, wie Resillion Ihnen helfen kann, die Klarheit und Sicherheit zu gewinnen, die für den Schutz essentieller Geschäftsprozesse und die Stärkung der langfristigen Widerstandsfähigkeit erforderlich sind.






