Governance-, Risikomanagement- und Compliance-Dienstleistungen
Schützen Sie Ihre Einnahmen und Ihre Reputation mit Expertenführung bei der Compliance, beschleunigt durch KI
Eine Total Quality-Ansatz zu GRC
Die Total Quality-Methodik von Resillion für GRC kombiniert fachkundige Beratung mit KI-gestützten Funktionen, die Ihnen dabei helfen, die regulatorischen Anforderungen zu interpretieren, Verpflichtungen mit Kontrollen zu verknüpfen, Lücken zu identifizieren, die Priorisierung der Sanierungsmaßnahmen und die Erhebung der für die Nachweis der Compliance erforderlichen Daten zu ermöglichen. Erfahren Sie, wie diese Methodik in drei Schlüsselbereichen angewendet wird:
Enterprise-GRC-Lösungen
Governance, Risikomanagement und Compliance werden in die Unternehmenstechnologie und das Geschäftsbetrieb integriert. Von Kernplattformen und COTS-Anwendungen bis hin zu kritischen Prozessen hilft die KI-gestützte Analyse dabei, Verpflichtungen mit Kontrollen zu verknüpfen, operative Risiken zu identifizieren und die Widerstandsfähigkeit zu gewährleisten, während die Systeme sich verändern.

Industrie-GRC-Lösungen
Verwenden Sie Governance-, Risikomanagement- und Compliance-Tools im Kontext der sektorbezogenen Regulierung, der Technologie und des Risikos. Wir unterstützen regulierte Branchen bei der fachkundigen Interpretation von Anforderungen mithilfe von KI und helfen Ihnen dabei, Risiken zu priorisieren und Governance-Frameworks an reale Bereitstellungsumgebungen anzupassen.
GRC nach Regelung
Adressieren Sie spezifische regulatorische Anforderungen mithilfe gezielter, risikobasiierter Sicherung. Wir nutzen KI-gestützte Gap-Analysen und Kontrollmapping, um Ihnen zu helfen, die Anforderungen zu interpretieren, die richtigen Kontrollen umzusetzen und die Einhaltung von Vorschriften wie NIS2, DORA, dem Cyber Resilience Act und der KI-Regulierung zu dokumentieren.
Wir treffen Sie dort, wo Sie sind
Ob Sie die Grundlagen der Governance etablieren oder die Compliance in komplexen Umgebungen skalieren – das Resillion GRC Framework kombiniert fachliche Beratung mit KI-gestützter Analyse, um Ihnen dabei zu helfen, die Reife zu bewerten, Lücken zu identifizieren und die Governance-Kompetenz in Phasen zu entwickeln, wie z. B.:
Verstehen
Was das bedeutet
Identifizieren der geltenden Vorschriften, Normen und Verpflichtungen.
Ergebnis für den Käufer
Klare Compliance-Prioritäten.
Ausrichten
Was das bedeutet
Anforderungen an Karten für Kontroll-, Eigentums- und Sicherungsaktivitäten.
Ergebnis für den Käufer
Stärkerer Rechenschaftspfad.
Operationalisieren
Was das bedeutet
Governance muss in die Bereitstellung, Testung und Überwachung integriert werden.
Ergebnis für den Käufer
Compliance auf der Grundlage von Beweisen.
Skala
Was das bedeutet
Die Governance auf neue Technologien und Dienstleistungen ausweiten.
Ergebnis für den Käufer
Eine Governance, die mit Ihrer Organisation wächst.
Hilft es Ihnen, es zu verstehen?
Unser proprietärer GRC-Framework bietet Ihnen eine strukturierte Methode, um herauszufinden, wo Sie stehen, was gilt und was Sie als nächstes tun sollten. Durch die Kombination von Expertenberatung mit KI-gestützter Analyse helfen wir Ihnen, relevante Verpflichtungen zu identifizieren, die Reife zu bewerten, Kontrolllücken hervorzuheben und die Priorisierung der Maßnahmen in Bezug auf Vorschriften wie der EU-AI-Richtlinie, der CRA, NIS2 und DORA zu ermöglichen.
Das Framework koppelt Governance-Anforderungen direkt mit operativen Kontrollen, Sicherungsaktivitäten und Nachweis der Einhaltung der Vorschriften, sodass Sie mit mehr Sicherheit von regulatorischen Pflichten zu nachweisbarer Einhaltung der Vorschriften gelangen können.
Wie wir regulatorische Komplexität in praktische Maßnahmen umwandeln
Regulierung ist komplex, schnelllebig und schwierig, in der täglichen Praxis umzusetzen. Resillion nutzt sein proprietäres GRC-Framework, KI-gestützte Analysen und Fachwissen in der GRC, um Ihnen zu helfen, zu verstehen, was gilt, wo Risiken bestehen und welche Maßnahmen Sie unternehmen sollten. Dieser strukturierte Ansatz hilft dabei, regulatorische Pflichten mit operativen Kontrollen, Sicherungsaktivitäten und Beweismitteln über den gesamten Technologiezyklus zu verbinden.
Regulatorisches Wissensdatenbank
Was das für Sie bedeutet
Verwendet KI-gestützte Analyse, um Vorschriften zu interpretieren und Verpflichtungen zu identifizieren.
Ergebnis
Bessere Übersicht über die anzuwendenden Pflichten und deren Auswirkungen auf das Geschäft.
Kontrollmapping-Modell
Was das für Sie bedeutet
Map-Verpflichtungen werden mithilfe von KI an Kontrollen, Eigentümern und Sicherungstätigkeiten gebunden
Ergebnis
Stärkeres Koordinierungs- und Verantwortungsverständnis bei der Umsetzung.
Versicherung und Validierungsservices
Was das für Sie bedeutet
Verknüpft Expertenbewertungen mit der Analyse von Lücken und Beweismitteln mithilfe von KI.
Ergebnis
Auditgerechte Beweismittel und klarere Sanierungsprioritäten für jeden Defekt.
Qualitätsintelligenzplattform
Was das für Sie bedeutet
Die Oberfläche bietet Governance-Trends, Risiken und Performance-Insights aus Daten.
Ergebnis
Informierte Entscheidungen in der Governance basierend auf zeitgerechten operativen Erkenntnissen.
Spezialist für GRC für KMU
Was das für Sie bedeutet
Experten validieren KI-gestützte Ergebnisse und formulieren praktische Sanierungspläne.
Ergebnis
Expertengründete Entscheidungen, die auf Beweisen, Kontext und Risiken basieren.
Gesamtkvalitätsrahmen
Was das für Sie bedeutet
Platziert KI-gestützte Erkenntnisse in den umfassenderen Kontext der Total Quality.
Ergebnis
Bessere Sichtbarkeit hinsichtlich technischer, operativer, sicherheitstechnischer und compliancebezogener Risiken.
Vorschriften und Normen, die wir Ihnen helfen, zu erfüllen
Wir helfen Ihnen, die Einhaltung wichtiger Vorschriften und anerkannten Normen zu interpretieren, umzusetzen und zu dokumentieren. Durch die Kombination von fachlicher Beratung mit KI-gestützter Analyse verbinden wir Pflichten mit praktischen Kontrollmaßnahmen, Sicherungsmaßnahmen und prüffertigen Beweismitteln, sodass Sie verstehen, was gilt, und mit Vertrauen handeln können.
WIE WIR?
Was passiert, wenn Sie die Implementierung von GRC verzögern?
Wenn die Governance außerhalb der eigentlichen Umsetzung stattfindet, tauchen Risiken erst spät auf – bei Audits, Vorfällen oder regulatorischen Maßnahmen.
Die durchschnittlichen jährlichen Kosten für Nichtkonformität sind 2,7 Mal höher als die Kosten für die Einhaltung der Vorschriften.
Organisationen könnten aufgrund fragmentierter GRC-Prozesse bei einer Cyber- oder Compliance-Audits nicht bestehen.
Vertraut von führenden Organisationen
Unterstützen von Organisationen dabei, die Qualität, Widerstandsfähigkeit und Zuverlässigkeit ihrer digitalen Infrastrukturen zu verbessern.


WIE WIR?
Warum sollte man sich für Resillion für das Management von Governance-Risiken und Compliance entscheiden?
Resillion bietet Governance-Risiko- und Compliance-Services, indem Governance-Frameworks direkt mit der operativen Umsetzung verbunden werden.
Governance in die Umsetzung eingebettet
Steuerungskontrollen werden in echten Engineering- und Betriebsumgebungen implementiert, validiert und getestet, anstatt rückwirkend dokumentiert zu werden. Die Einhaltung wird durch Lieferaktivitäten nachgewiesen und hilft dabei, von einer politikbasierten Steuerung zur operativen Sicherung zu gelangen.
Erfahrene GRC-, Assurance- und technische Spezialisten
Unsere Teams kombinieren Governance-, Assurance- und technische Expertise in den Bereichen Risikomanagement, Cybersicherheit, Datenschutz, Resilienz, Testen und Compliance-Validierung. Spezialisten nutzen KI-gestützte Analysen, um die Pflichtermittlung, die Feststellung von Lücken und die Priorisierung von Korrekturmaßnahmen zu unterstützen, während sie gleichzeitig Expertenurteile einbringen, um die Ergebnisse zu validieren und konkrete Maßnahmen zu entwickeln.
Breites Fachwissen in regulatorischen und Normungsfragen
Wir helfen Organisationen dabei, sich an Vorschriften und Rahmenbedingungen wie GDPR, NIS2, DORA, dem Cyber Resilience Act, dem AI Act, dem Accessibility Act und dem Data Act zu orientieren, sowie an anerkannten Standards wie ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 42001, ISO/IEC 22301, NIST CSF 2.0, NIST AI RMF, EN 301 549 und WCAG.
Nachweisbasierte Compliance
Tests, Validierungen und Sicherungsmaßnahmen liefern überprüfbare Daten, während Systeme entwickelt und betrieben werden. Analysen mit KI helfen, Beweisschwächen und Sanierungsprioritäten früher zu erkennen und unterstützen die regulatorische Berichtspflicht, die Reifegrad für Audits und die Reduzierung der Sanierungsmaßnahmen in der späteren Phase.
Regulatorische Sicherheit in komplexen und regulierten Umgebungen
Wir unterstützen Organisationen in regulierten Branchen bei der GRC-gestützten Überprüfung, einschließlich der Prüfung der Resilienz von Systemen im öffentlichen Sektor, Initiativen zur regulatorischen Vorbereitung für NIS2 und DORA sowie der Überprüfung der Compliance in Bezug auf neue Vorschriften wie den Cyber Resilience Act. Auf diese Weise kann die Governance an die operative Realität angepasst bleiben und nicht ausschließlich als Dokumentation fungieren.
Governance, die mit der Technologie wächst
Unsere GRC-Lösungen helfen dabei, Governance-Frameworks auch weiterhin effektiv zu gestalten, während Organisationen KI, Cloud-Plattformen, vernetzte Systeme und neue digitale Dienste einsetzen. Wir kombinieren analytische KI-Funktionalitäten mit spezialisierten Sicherungstools, um die Transparenz, die Rechenschaftspflicht und die Einhaltung der Vorschriften auch weiterhin zu gewährleisten, während Technologien, Risiken und Vorschriften sich weiterentwickeln.
Unsere Experten
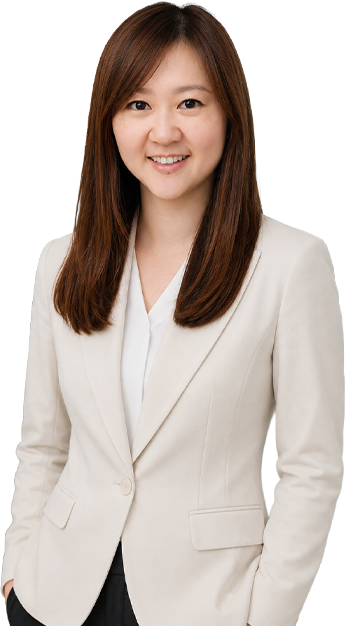
Teresa Cheung
Teresa bringt tiefgreifende Einblicke in die Cyber-Sicherheit, Compliance und Regulierung in OT- und IT-Umgebungen mit.
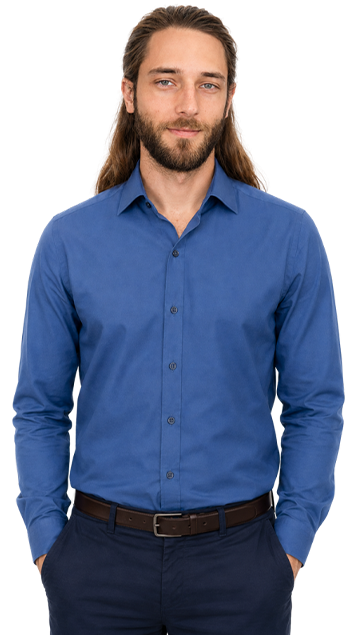
Robin Klusman
Als Leiter der Cybersecurity Solution Architecture leitet Robin ein Team hochrangiger Architekten, das sich der Maximierung der Geschäftswirkung durch die robuste Konzeption von Sicherheitslösungen widmet.
Erkunden
Erfahren Sie mehr über unsere anderen GRC-Dienstleistungen
Die Gewährleistung von Totalqualität für KI
Kontinuierliche Prüfung
Managed Services