NIS2
Vereinheitliche die Einhaltung der NIS-Richtlinien und erleichtere die Dokumentation und Verwaltung
Die Einhaltung der NIS2-Richtlinien wird erschwert, wenn Risiken, Kontrollen, Vorfälle und Lieferanten in getrennten Systemen verwaltet werden. Wir helfen Ihnen, Lücken zu erkennen, Kontrollen umzusetzen und die Einhaltung zu überwachen. Sie gehen davon aus, dass Ihr Compliance-Programm der Prüfung standhalten kann.
Unabhängig anerkannt und akkreditiert
Unsere Akkreditierungen und Zertifizierungen zeigen unser Engagement für anerkannte Standards in Bezug auf Qualität, Sicherheit, Tests und Zertifizierung.


Erstellen Sie eine praktische Route zur Einhaltung der NIS2-Vorschriften
Resillions GRC für NIS2 umfasst die Analyse von Lücken, die Implementierung von Kontrollen, die Vorbereitung auf Vorfälle, die Sicherung der Lieferkette sowie die kontinuierliche Überwachung, sodass Sie regulatorische Anforderungen in ein strukturiertes Compliance-Programm umwandeln können.
Was unseren Ansatz anders macht, ist, dass wir nicht bei der Dokumentation stehenbleiben. Wir prüfen, ob Ihre Kontrollen auch in echten Systemen, Teams und bei Lieferanten funktionieren, damit Ihre Beweislage stärker und Ihre Risikobewertungen klarer sind.
Mit dem Ziel „Total Quality“ als Leitprinzip unserer Arbeit verfolgen wir einen toolagnostischen Ansatz, der bereits früh Sicherheit schafft und sicherstellt, dass Ihre GRC-Tools zu Ihrem Betriebsmodell, Ihrem Bereitstellungskontext und Ihrem NIS2-Risikoprofil passen.
Vorteile
Wie das GRC-Angebot von Resillion für die NIS2-Anwendung Ihnen eine klarere Kontrolle über das Compliance-Risiko ermöglicht
Bei Resillion bieten wir mit unserem Ansatz zur Bereitstellung von GRC für NIS2 Vorteile wie:
Bessere Sichtbarkeit Ihrer NIS2-Compliance-Position
Stärkeres Beweismaterial für Audits und regulatorische Überprüfungen
Bessere Kontrolle über Cyber- und Lieferantenrisiken
Stärkerer Vertrauen in die Reaktionsfähigkeit bei Vorfällen
Reduzierte Doppelarbeit innerhalb von Teams und Compliance-Aktivitäten
Ständige Gewähr dafür, dass die Kontrollen weiterhin wirksam sind
Herausforderung
Ein führender britischer Energieversorger musste eine konforme Halbstundendatenerfassung in komplexen regulierten Ökosystemen bereitstellen. Für NIS2-bezogene Teams bedeutet dies eine bekannte Herausforderung: die Beweisführung dafür, dass kritische Dienste, Lieferanten, Integrationsmodelle und operative Systeme kontrolliert, robust und durch zuverlässige Datenunterstützung gesichert sind.
Ansatz
Resillion validierte APIs, Schnittstellen und Integrationsmöglichkeiten entlang des gesamten Abwicklungsprozesses unter Verwendung einer schichtweisen Sicherheitsgarantiermethode, automatisierter Tests und einer Simulation des Datenflusses aus der Praxis. Anwendung in einem NIS2-Kontext: Dieses evidenzbasierte Modell hilft Ihnen, Governance, Lieferantenüberwachung, Vorbereitung auf Vorfälle und die Validierung der Kontrollen in einen praktischen Compliance-Workflow zu integrieren.
Ergebnis
Der Anbieter konnte die regulatorische Einhaltung gewährleisten, den Markenimage schützen und das Vertrauen der Behörden stärken. Für Sie bedeutet dies, dass Resillion dabei hilft, komplexe Compliance-Verpflichtungen in geprüfte und auditable Beweise für kritische Systeme und Drittanbieter-Anwendungen zu verwandeln.
WIE WIR?
Wie wir Fähigkeiten in Ergebnisse verwandeln
Hier ist, wie unser GRC-Angebot für NIS2 positive Geschäftsergebnisse erzielt:
Gap-Assessment
Was das für Sie bedeutet
Zeigt an, wo die Kontrollen Ihrer NIS2-Anlage Aufmerksamkeit erfordern.
Ergebnis
Bessere Konformitätsprioritäten
Steuerungsumsetzung
Was das für Sie bedeutet
Hilft Ihnen, Anforderungen in den täglichen Betrieb einzubinden
Ergebnis
Stärkerer regulatorischer Konsens
Inhaltsstoffbereitschaft
Was das für Sie bedeutet
Gibt Ihnen Vertrauen in Reaktion und Erholung
Ergebnis
Verringerung der Störungen bei Vorfällen
Vertrauensbewusstsein des Lieferanten
Was das für Sie bedeutet
Verbesserung der Überwachung von Cyberrisiken von Drittanbietern
Ergebnis
Bessere Kontrolle der Lieferkette
Beweismanagement
Was das für Sie bedeutet
Hilft Ihnen, die Einhaltung von Vorschriften durch verlässliche Aufzeichnungen zu belegen
Ergebnis
Stärkeres Audit-Präparat
Risikomanagement
Was das für Sie bedeutet
Halte die Risikoposition über die Zeit sichtbar.
Ergebnis
Schnellere und besser informierte Entscheidungen
Kontrollvalidierung
Was das für Sie bedeutet
Bestätigt, ob Ihre Steuerelemente in der Praxis funktionieren
Ergebnis
Mehr verifizierbare Beweise für die Einhaltung der Vorschriften
GRC-Werkzeugausrichtung
Was das für Sie bedeutet
Sorgt dafür, dass Ihre Werkzeuge zu Ihrem Betriebskonzept passen
Ergebnis
Reduzierter Wiederholungswiderstand und weniger Umarbeitungszeit
WARUM JETZT?
Stellen Sie sich immer noch Fragen? Sehen Sie, was auf dem Spiel steht
Wenn Sie von Resillions GRC für NIS2 nicht überzeugt sind, denken Sie darüber nach, mit was Sie ohne es zu kämpfen haben würden:
Unzureichende Rechenschaftspflicht, die die Verantwortung bei Überprüfungen unklar lässt
Langsame Sanierungszyklen, die bekannte Lücken unbeantwortet lassen
Inkonsequente Lieferantenüberprüfungen, die die Exposition gegenüber Drittanbietern unbeaufsichtigt lassen
Unbewiesene Incident-Workflow-Prozesse, die unter realen Druckbedingungen scheitern
Verschiedene Belege, die die regulatorischen Maßnahmen erschweren
Unsere Experten
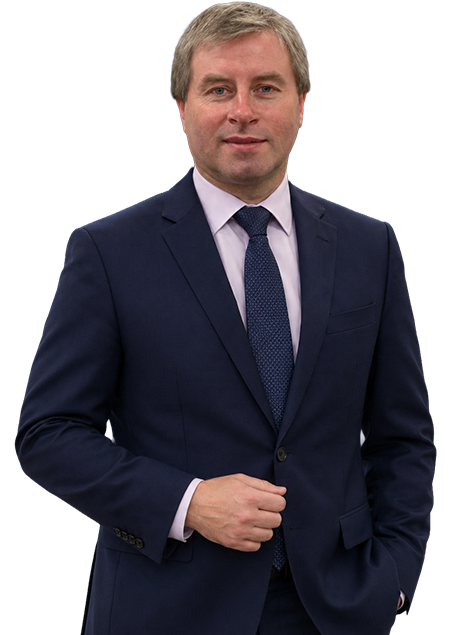
David Cross
Manager für Cyberoperationen
Berufstätige und kommerziell orientierte IT-Sicherheitsfachkräfte mit Erfahrung in der Innovation und Verbesserung von großmaßstäblichen IT-Systemen, Plattformen und Infrastrukturen.
Teresa Cheung
Teresa bringt tiefgreifende Einblicke in die Cyber-Sicherheit, Compliance und Regulierung in OT- und IT-Umgebungen mit.