De energieveiligheidskloof die ontstaat tussen audits
Een energieleverancier voltooit zijn jaarlijkse beveiligingsbeoordeling. De beleidslijnen zijn actueel. Belangrijke controles zijn operationeel. De penetratietest is afgerond. Kritische leveranciers hebben hun vragenlijsten teruggezonden. De herstelplannen zijn beoordeeld. Het bestuur ontvangt een grotendeels positief verslag.
Dan begint de omgeving te veranderen. Een softwareversie verandert hoe een operationele platform gegevens uitwisselt met een cloudservice. Een leverancier actualiseert zijn model voor remote support. Een bevoorrechte account wordt toegevoegd ter ondersteuning van een transformatieprogramma. Een identiteitensysteem wordt opnieuw geconfigureerd. Firmware wordt aangepast op een aangesloten asset. Een herstelprocedure verwijst nog steeds naar een eerdere architectuur.
Nog geen van deze gebeurtenissen vertegenwoordigt noodzakelijkerwijs een controlefout. Geen van deze gebeurtenissen kan onmiddellijk een incident veroorzaken. Maar elk van deze gebeurtenissen verandert het bewijsmateriaal waarop het vorige vertrouwen van de organisatie was gebaseerd.
Voor een energiebedrijf is dat belangrijk omdat de diensten die worden beschermd zelden binnen één systeem of één afdeling plaatsvinden. De productie, netwerkbeheer, balanceren, meten, klantenservice, marktafwikkeling en veldactiviteiten zijn steeds meer afhankelijk van operationele technologie, enterprise IT, clouddiensten, software, identiteit, communicatie, data en samenwerking tussen derden.
De dienst kan doorgaan met functioneren terwijl het vertrouwen in haar veerkracht rustig afneemt. Een groene dashboardvertoning kan dus meer zeggen over de gecontroleerde processen dan over het totale energieverbruik dat het bedrijf probeert te beschermen.
De strategische vraag is niet langer of de maatregelen effectief waren toen ze voor het laatst werden beoordeeld. Het gaat erom wat het bewijs laat zien dat de dienst vandaag nog steeds veerkrachtig is.
Volwassen organisaties kunnen nog steeds te maken krijgen met een bewijsprobleem
De uitdaging voor gevestigde nutsbedrijven is zelden een volledige afwezigheid van cyberactiviteiten. Het gaat erom of de activiteiten op meerdere functies samen een samenhangend en verdedigbaar beeld vormen van de essentiële dienstverlening.
De meeste grote energiebedrijven beginnen hun reis naar cyberresilience nog niet. Ze beschikken al over beveiligingsteams, governanceforums, beveiligingsoperaties, operationele processen, risicoregisters, incidentplannen, leveranciersrisicoprogramma's en gevestigde technologiecontrolemechanismen.
De CISO kan vertrouwen hebben in de controleomgeving. De CIO kan vertrouwen hebben in de architectuur, identiteit en cloudplatform. De CTO kan vertrouwen hebben in het proces voor de levering van software. De COO kan vertrouwen hebben in operationele omkoping en continuïteitsregelingen. De inkoopafdeling kan vertrouwen hebben in due diligence bij leveranciers. De interne audit kan vertrouwen hebben dat verwachte processen worden gevolgd.
Elke oplossing kan redelijk zijn. Maar het bestuur heeft uiteindelijk een andere vraag: kan de essentiële dienst veilig blijven bestaan en kan deze herstellen binnen een acceptabel bereik, wanneer meerdere afhankelijkheden tegelijk worden verstoord?
Deze vraag gaat over de organisatorische eigendom. Het brengt ook de beperkingen van point-in-time assurance aan het licht. Een beoordeling kan de omgeving die aan haar wordt gepresenteerd onderzoeken. Ze kan echter niet onbeperkt vertrouwen bewaren nadat de software, leveranciers, architectuur, toegangsmodel of herstelprocedures zijn veranderd.
Voor volwassen organisaties is de volgende verbetering niet noodzakelijkerwijs een andere governancelaag of een groter controlenoverzicht. Het gaat om een sterkere koppeling tussen verandering, operationele consequenties en vernieuwde bewijsmateriaal.
Wat dit betekent voor het leidinggevend team
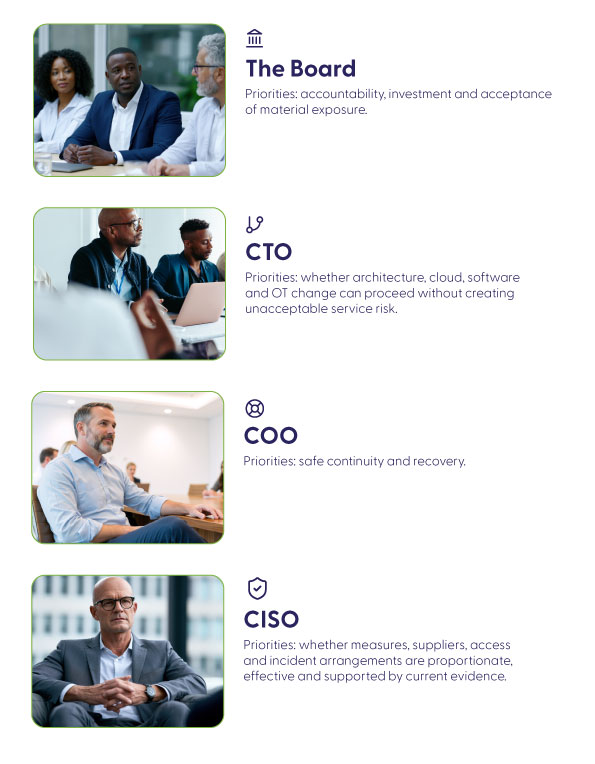
Voor boards is het probleem de verantwoordingsplicht, investeringen en acceptatie van materiële belangen.
Voor CIO's en CTO's is het de vraag of architectuur-, cloud-, software- en OT-veranderingen kunnen plaatsvinden zonder dat er onaanvaardbare risico's voor de dienstverlening ontstaan.
Voor COOs en asset leaders betekent dit een veilige continuïteit en herstel.
Voor CISOs is het de vraag of maatregelen, leveranciers, toegang en incidentregelingen proportioneel zijn, effectief zijn en worden ondersteund door actuele gegevens.
De organisatie kan wel volwassen functies hebben en toch nog steeds geen geïntegreerde verklaring van vertrouwen over de dienst hebben die het belangrijkst is.
Energieresilience heeft een ongewoon korte houdbaarheid
Energiebedrijven moderniseren een operationeel systeem dat niet eenvoudig kan worden stilgelegd, opnieuw opgebouwd of hersteld volgens een puur IT-schema.
Essentiële diensten kunnen geografisch verspreid zijn, beperkt zijn aan veiligheidsaspecten en moeten continu beschikbaar blijven. Operationele assets kunnen decennialang in gebruik blijven, terwijl cloudplatforms, identiteitendiensten, klantapplicaties en softwarereleases wekelijks of continu worden bijgewerkt. Specialistische leveranciers kunnen rechtstreeks deelnemen aan de exploitatie, het onderhoud en de herstelacties.
Dit leidt tot een botsing tussen verschillende bedrijfsnelheden: langlopende OT en snel veranderende software; beperkte onderhoudsperioden en continue levering; lokale fysieke assets en gedeelde cloudservices; interne operationele verantwoordelijkheid en externe toezicht op leveranciers.
Een conclusie over veerkracht die zes maanden geleden werd bereikt, kan daarom gebaseerd zijn op aannames die niet langer volledig geldig zijn.
Overweeg een scenario met veel vraag
Een kritische operationele platform wordt onbeschikbaar tijdens een periode van hoge vraag. De teams in de controlekamer hebben slechts gedeeltelijke zichtbaarheid, maar de identiteitsdienst die nodig is voor toegang tot het systeem op afstand wordt verstoord. De beveiligingstak beperkt de toegang tot een leverancieraccount terwijl ze onderzoek doen naar verdachte activiteiten. De leverancier heeft moeite om vast te stellen of zijn eigen platform – of dat van een van zijn derde partijen – betrokken is. De activiteiten kunnen in beperkte modus worden voortgezet, maar de veilige duur van die modus is onzeker.
Het incident is niet puur cyber-, puur operationeel of puur een kwestie van leveranciers. Het leiderschap moet beslissen hoe lang de dienst nog onderbroken kan blijven, of isolatie een belangrijke hersteloptie wegneemt, of het incident significant is, wie welke informatie moet krijgen en welke bewijzen moeten aantonen dat de dienst weer vertrouwd kan worden.
Een jaarplan kan elk verantwoordelijkheidsgebied definiëren. Alleen actuele en uitvoerige bewijzen laten zien of deze verantwoordelijkheden samenwerken.
NIS2 verhoogt de basislijn – maar de echte test is operationeel
NIS2 het maakt veerkracht een vraagstuk van management en governance. Het verandert het bestuur niet in een technisch controlecentrum; het verhoogt de standaard van wat leiderschap moet kunnen begrijpen, goedkeuren en uitdagen.
Artikel 20 vereist dat de leidinggevende organen van essentiële en belangrijke entiteiten maatregelen voor risicomanagement op het gebied van cybersecurity goedkeuren en toezicht houden op de uitvoering ervan. Artikel 21 beschrijft de risicomanagementgebieden die de betrokken entiteiten moeten aanpakken, terwijl artikel 23 een gestapelde procedure voor het melden van belangrijke incidenten vaststelt.
Voor energiebedrijven betekent dit meer dan alleen periodieke rapporten over kwetsbaarheden, hulpmiddelen of afgeronde activiteiten ontvangen. Het management heeft voldoende zicht nodig om te begrijpen welke essentiële diensten de grootste gevolgen hebben als deze worden verstoord, welke technologieën en leveranciers hun werking bepalen, welke mate van verstoorde dienstverlening acceptabel is, welke veronderstellingen zijn getest en welke resterende risico’s nog bestaan.
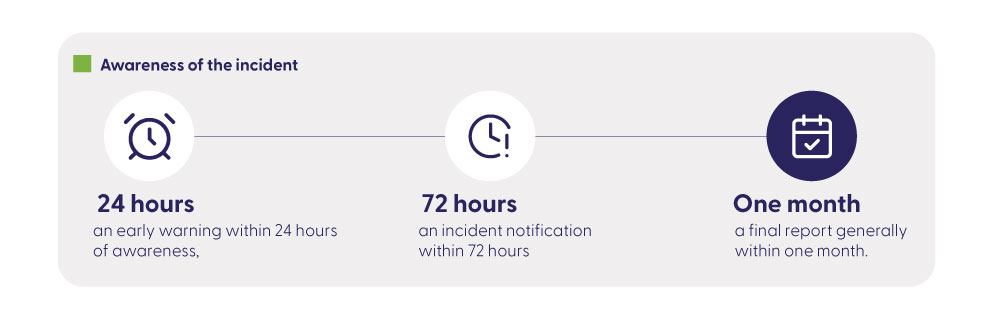
De klok voor het melden van incidenten onderstreept hetzelfde punt. Een ernstig incident kan een vroege waarschuwing vereisen binnen 24 uur na het opnemen van de kennisgeving, een melding binnen 72 uur en een definitief rapport over het algemeen binnen één maand. Tijdens een incident kan het management niet beginnen met het achterhalen van wie de beslissing neemt, welke dienst wordt getroffen of waar het bewijsmateriaal zich bevindt. Die werkzaamheden moeten plaatsvinden voordat de klok begint. Lees ons artikel over NIS2 voor energiebedrijven voor meer inzicht op dit gebied.
NIS2 creëert de regelgevende basislijn. De operationele uitdaging gaat verder. Een beleid kan nog steeds van kracht zijn terwijl een systeemintegratie verandert. Een beoordeling van een leverancier kan nog steeds geldig zijn terwijl de leverancier zijn onderaannemer wijzigt. Een penetratietest kan nog steeds geldig zijn terwijl de applicatie, identiteitsmodel of de blootgestelde dienst verandert. Een herstelprocedure kan nog steeds goedgekeurd zijn terwijl de productieomgeving verdergaat.
Het leiderschapselement is geen permanente verklaring van veerkracht. Het gaat om het vermogen om een gerechtvaardigd beeld van veerkracht te behouden terwijl de dienst verandert.
Het vertrouwen neemt eerst af bij de interfaces
De moeilijkste risico's zitten vaak niet binnen één component. Ze verschijnen in de relaties tussen platforms, teams, leveranciers en dienstverleners.
Er kan mogelijk een cloudplatform beschikbaar zijn, maar de operationele applicatie kan niet authenticeren. Een OT-apparaat kan functioneren, maar veldteams hebben geen toegang tot de informatie die nodig is om veilig in te grijpen. Een softwareversie kan functionele tests hebben doorstaan, maar gedraagt zich onverwacht bij een specifieke configuratie van de leverancier. Een leverancier kan zijn dienstverlening herstellen, maar de organisatie kan transacties, operationele status of vertraagde gegevens niet verwerken. Een beveiligingscontrole kan een vermoedelijke aanval bevatten, maar de toegangsweg voor herstel wordt verwijderd.
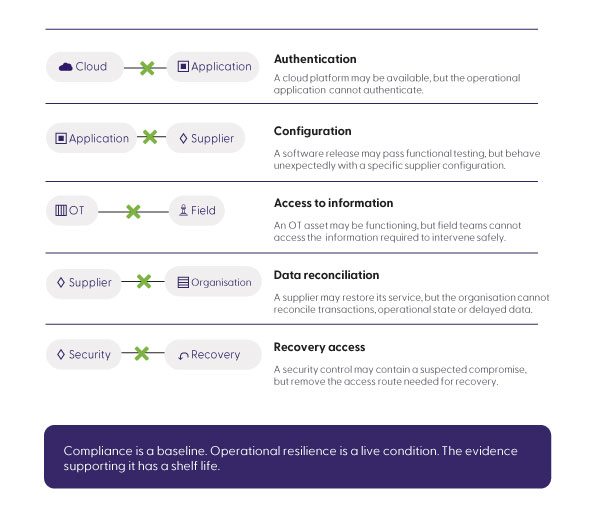
Dit zijn interfacefouten. Ook hier is de versnippering van de assurance het zwakst.
Veiligheidsbeoordelingen, softwaretests, beoordelingen van leveranciers en continuïteitsonderzoeken worden vaak afzonderlijk ingeschakeld. Elk van deze onderzoeken levert nuttige informatie op. Maar tenzij die informatie wordt gekoppeld aan de essentiële dienstverlening, kan het niet beantwoorden aan de besluitvorming die de leiding echt nodig heeft.
De assurance-grens moet dus aansluiten bij de dienstverlening en de daaruit voortvloeiende falen, en niet op de organisatiestructuur of het technologie-eigendommodel. Dat betekent vragen of het bewijs over software, identiteit, cloud, communicatie, leveranciers, OT, gedetacheerde operaties en herstel een defensief beeld van de volledige dienstverlening ondersteunt.
De zekerheid over componenten kan hoog zijn, terwijl het vertrouwen in de dienstverlening laag blijft.
Verandering, leveranciers en herstel zijn de punten waar het meeste vertrouwen verloren gaat.
Softwareveranderingen kunnen de dienstverlening verbeteren en eerdere bewijzen ondermijnen.
Energiebedrijven zijn steeds meer afhankelijk van software om netwerk- en assetplatformen te beheren, slimme metermeters te verwerken, klantenservice te bieden, flexibiliteit te ondersteunen en verbinding te maken met markten en afwikkelingsomgevingen. Die software moet blijven evolueren. De verkeerde reactie is om veerkracht als reden te beschouwen om elk programma te vertragen. De betere reactie is om ervoor te zorgen dat de bewijslast mee de snelheid van de veranderingen meegroeit.
Quality Engineering, automatisering en DevSecOps kunnen assurance sneller en meer reproduceerbaar maken, maar automatisering is een hulpmiddel en geen resultaat. De strategische waarde is een meer defensieve beslissing over de vraag of een verandering doorgezet moet worden, binnen een beperkte grensbegrenzing, vertraagd moet worden of opnieuw moet worden ontworpen.
De zekerheid van leveranciers moet verder gaan dan vragenlijsten.
Energieoplossingen kunnen afhankelijk zijn van OEM’s, cloudplatforms, telecomproviders, softwareleveranciers, systeemintegrators, ervaren onderaannemers en gespecialiseerde partners voor operationele ondersteuning. Certificeringen, contracten en vragenlijsten blijven nuttig. Ze geven echter niet noodzakelijkerwijs aan of de specifieke implementatie van de organisatie binnen de gestelde tolerantiegrenzen kan worden voortgezet of hersteld.
De belangrijkste vraag is niet of de leverancier het proces heeft voltooid. Het gaat erom wat het bewijsmateriaal aantoont dat de leverancier geen knelpunt voor de organisatie zal vormen op het gebied van uitval, informatie of herstel.
Het herstel is niet voltooid als de technologie terugkeert.
Een succesvolle back-up bewijst niet dat een dienst herstelbaar is. Een herstelde platform bewijst niet dat gegevens, transacties, assetstatus en leveranciersdiensten consistent zijn. Een technisch beschikbaar systeem kan nog steeds operationeel onbetrouwbaar zijn. Energiebedrijven hebben bewijs nodig van een veilige operationele onderbreking, herstelprocedure, toegang, samenwerking tussen leveranciers, gegevensintegriteit, statusverwerking en operationele acceptatie.
Bevat het gecombineerde bewijsmateriaal informatie die de volgende dienstverleningsbeslissing ondersteunt?
Continu vertrouwen betekent niet dat alles voortdurend wordt getest.
Het betekent weten welke veranderingen ervoor zorgen dat vertrouwen opnieuw wordt overwogen – en de bewijzen bijwerken voordat onzekerheid een daadwerkelijke operationele impact heeft.
Jaarlijkse assurance vat een moment in de tijd samen. De omgeving begint vrijwel onmiddellijk te veranderen. Een materiaalverschuiving, overstap van leverancier, architectuurwijziging, ernstig incident, mislukte herstelactie of vervallen bewijsmateriaal kunnen allemaal de omstandigheden beïnvloeden waarop de vorige zekerheidsverklaring was gebaseerd.
Het model is continu omdat de operationele omgeving continu is – niet omdat elke assuranceactiviteit constant wordt uitgevoerd.
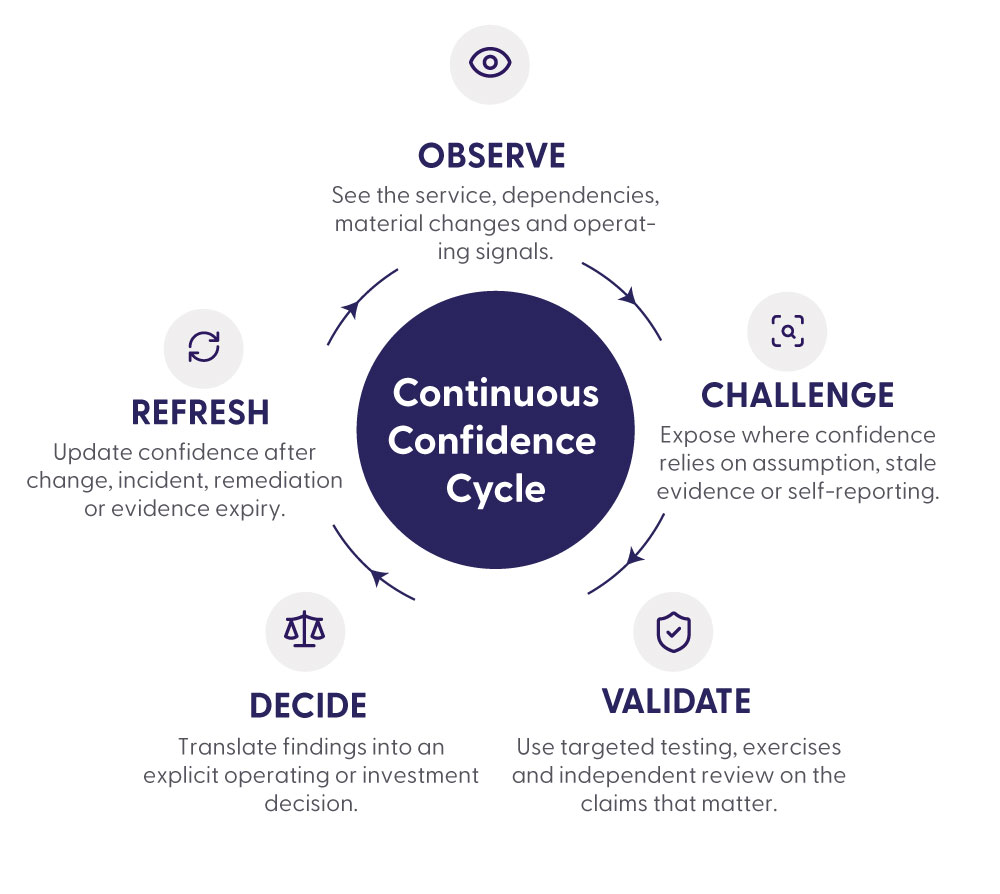
De praktische regel is om het vertrouwen opnieuw te evalueren wanneer de dienstverlening, de afhankelijkheden ervan of de bewijzen materieel veranderen. Een softwarerelease kan leiden tot gerichte kwaliteitsengineering en beveiligingsvalidatie. Een nieuwe leverancier kan leiden tot een toetsing van toegang, afhankelijkheden en herstelprocedures. Een architectuurverandering kan leiden tot penetratietest of OT-evaluatie. Een incident kan vereisen dat veronderstellingen en compenserende maatregelen opnieuw worden gevalideerd, in plaats van deze eenvoudig als afgesloten te documenteren.
Dit creëert een bruikbaarder operationeel ritme voor strategische leiders. Het bestuur heeft geen permanente stroom technische informatie nodig. Het heeft een actuele kijk nodig op wat bewezen is, wat is veranderd, wat nog onzeker is, welke risico's zijn geaccepteerd en wanneer het bewijsmateriaal opnieuw wordt geactualiseerd.
De naleving is een basisvereiste. De operationele veerkracht is een actuele vereiste. De bewijsstukken die daarvoor inhouden dienen binnen een bepaalde termijn te worden bewaard.
De vraag is niet alleen wie kan helpen het vertrouwen vandaag te herstellen. Het gaat er ook om wie kan helpen ervoor te zorgen dat het bewijsmateriaal over de veerkracht van het energiesysteem blijft bestaan gedurende de komende vijf jaar van veranderingen in het energiesysteem.
De kloof in het herstel wordt zichtbaar tussen audits. Continu vertrouwen is hoe energieleiders deze kloof dichten.