Das Energieresilienz-Loch, das durch die Audits entsteht
Eine Energieorganisation führt ihre jährliche Sicherheitsbewertung durch. Die Richtlinien sind aktuell. Die wichtigen Kontrollen funktionieren. Die Penetrationstests sind abgeschlossen. Die kritischen Lieferanten haben ihre Fragebögen zurückgeschickt. Die Wiederherstellungspläne wurden überprüft. Der Vorstand erhält einen weitgehend positiven Bericht.
Dann beginnt sich die Umgebung zu verändern. Eine Software-Reihe verändert die Art und Weise, wie eine operative Plattform Daten mit einem Cloud-Dienst austauscht. Ein Anbieter aktualisiert sein Remote-Support-Modell. Ein privilegiertes Konto wird hinzugefügt, um ein Transformationsprogramm zu unterstützen. Eine Identitätplattform wird neu konfiguriert. Firmwareänderungen an einem angeschlossenen Gerät. Ein Wiederherstellungsprozess verweist weiterhin auf eine frühere Architektur.
Kein dieser Ereignisse stellt zwangsläufig eine Kontrolleinwirkung dar. Keine dieser Ereignisse kann sofort zu einem Vorfall führen. Aber jedes von ihnen verändert die Beweislage, auf der die vorherige Zuversicht der Organisation beruhte.
Für eine Energieorganisation ist das von Bedeutung, da der zu schützende Dienst selten innerhalb eines Systems oder einer Abteilung stattfindet. Erzeugung, Netzbetrieb, Ausgleich, Messung, Kundenservice, Marktzustimmung und Feldarbeit sind zunehmend von operativer Technologie, Unternehmens-IT, Cloud-Services, Software, Identität, Kommunikation, Daten und Drittparteien abhängig, die zusammenarbeiten.
Der Dienst kann weiterhin funktionieren, während das Vertrauen in seine Widerstandsfähigkeit leise schwächt. Eine grüne Dashboard-Grafik kann daher mehr über die Kontrollen aussagen, die überwacht werden, als über das gesamte energetische Ergebnis, das die Führung zu schützen versucht.
Die strategische Frage ist nicht mehr, ob die Maßnahmen wirksam waren, als sie zuletzt überprüft wurden. Es geht darum, welche Beweise zeigen, dass der Dienst auch heute noch widerstandsfähig ist.
Reife Organisationen können weiterhin mit Problemen bei der Beweisführung zu kämpfen haben
Die Herausforderung für etablierte Versorgungsunternehmen besteht selten in völliger Abwesenheit von Cyberaktivitäten. Es geht vielmehr darum, ob die Aktivitäten in verschiedenen Bereichen zusammen eine aktuelle und verlässliche Sicht auf die wesentliche Dienstleistung ergeben.
Die meisten großen Energieunternehmen beginnen noch nicht mit der Umsetzung ihrer Cybersicherheitsstrategie. Sie verfügen bereits über Sicherheitsteams, Governance-Gremien, Sicherheitsabläufe, operative Prozesse, Risikoregistry, Vorfällepläne, Lieferantenrisiko-Programme und etablierte Technologiekontrollen.
Der CISO kann auf die Kontrollumgebung vertrauen. Der CIO kann auf die Architektur, die Identität und die Cloud-Plattform vertrauen. Der CTO kann auf den Software-Lieferprozess vertrauen. Der COO kann auf operative Abhilfemaßnahmen und Kontinuitätsmaßnahmen vertrauen. Die Beschaffung kann auf Sorgfaltsprüfung der Lieferanten vertrauen. Die internen Audits können sicher sein, dass die erwarteten Prozesse eingehalten werden.
Jede Ansicht mag gerechtfertigt sein. Aber die Verantwortung für die Entscheidung liegt letztlich bei der Behörde: Kann der wesentliche Dienst sicher fortgeführt werden und kann er innerhalb einer akzeptablen Grenze wiederhergestellt werden, wenn mehrere Abhängigkeiten gleichzeitig unterbrochen werden?
Diese Frage geht über die organisatorische Eigentümerschaft hinaus. Sie zeigt auch die Grenzen der zeitlichen Sicherheit auf. Eine Bewertung kann die Umgebung untersuchen, die sie vorliegt. Sie kann das Vertrauen jedoch nicht für unbegrenzt lange Zeit bewahren, nachdem sich die Software, die Lieferanten, die Architektur, das Zugriffmodell oder die Wiederherstellungsmaßnahmen geändert haben.
Für reife Organisationen ist die nächste Verbesserung nicht unbedingt eine weitere Governance-Ebene oder ein umfangreicheres Kontrollverzeichnis. Es geht vielmehr um eine stärkere Verbindung zwischen Veränderung, operativen Konsequenzen und aktualisierten Erkenntnissen.
Was dies für das Führungsteam bedeutet
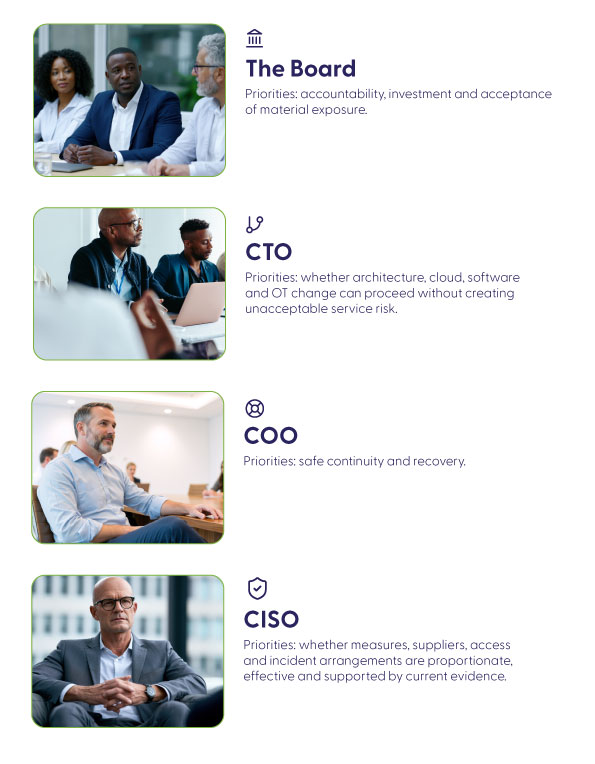
Bei Platten ist die Herausforderung die Rechenschaftspflicht, die Investition und die Akzeptanz der Materialbelastung.
Für CIOs und CTOs ist es entscheidend, ob die Architektur-, Cloud-, Software- und OT-Veränderungen so durchgeführt werden können, dass dabei kein unzumutbarer Servicerisiko entsteht.
Für COOs und Asset-Leitern bedeutet das eine sichere Kontinuität und eine Erholung.
Für CISO ist entscheidend, ob Maßnahmen, Lieferanten, Zugangs- und Abfallregeln verhältnismäßig, wirksam und durch aktuelle Erkenntnisse unterstützt sind.
Die Organisation kann über reife Funktionen verfügen und dennoch keine einheitliche Aussage über das wichtigste Anliegen des Dienstes vorweisen können.
Die Energieresilienz hat eine ungewöhnlich kurze Haltbarkeit.
Energieunternehmen modernisieren ein Betriebssystem, das nicht einfach auf rein IT-mäßiger Basis gestoppt, neu aufgebaut oder wiederhergestellt werden kann.
Wesentliche Dienste können geografisch verteilt sein, Sicherheitsaspekte beachten müssen und voraussichtlich kontinuierlich verfügbar bleiben. Betriebsmittel können jahrzehntelang in Betrieb bleiben, während Cloud-Plattformen, Identitätsservices, Kundenanwendungen und Software-Releases wöchentlich oder kontinuierlich geändert werden. Spezialisierte Anbieter können direkt an Betrieb, Instandhaltung und Wiederherstellung teilnehmen.
Dies führt zu einer Kollision zwischen unterschiedlichen Betriebsdrehzahlen: langlebigen OT und schnell wechselnden Software; begrenzten Wartungsfenstern und kontinuierlicher Bereitstellung; lokalen physischen Ressourcen und gemeinsam genutzten Cloud-Services; internen betrieblichen Verantwortlichkeiten und externer Lieferantenkontrolle.
Eine vor sechs Monaten getroffene Resilienzabschluß kann daher auf Annahmen beruhen, die nicht mehr vollständig zutreffen.
Betrachten Sie ein Szenario mit hohem Bedarf
Eine kritische operative Plattform ist während einer Zeit mit hoher Nachfrage nicht verfügbar. Die Kontrollräume erhalten nur einen Teil der Informationen, die für den Fernzugriff erforderlich sind, und die für die Fernbedienung erforderliche Identitätsdienstleistung ist beeinträchtigt. Sicherheitsteams sperren den Zugang zu einem Lieferantenkonto, während sie verdächtige Aktivitäten untersuchen. Der Lieferant reagiert langsam auf die Frage, ob seine eigene Plattform – oder die einer seiner Drittparteien – beteiligt ist. Die Operationen können in eingeschränkter Form fortgesetzt werden, doch die sichere Dauer dieser Form ist ungewiss.
Das Ereignis ist nicht rein cyberbezogen, rein operativ oder rein aus technischer Sicht. Die Führung muss entscheiden, wie lange der Dienst weiterhin unterbrochen sein darf, ob die Isolierung eine wichtige Wiederherstellungsoption entfremdet, ob das Ereignis signifikant ist, welche Stakeholder informiert werden müssen und welche Beweise zeigen, dass der Dienst erneut vertraut werden kann.
Ein Jahresplan kann jede Verantwortung definieren. Nur aktuelle, konkrete Beweise zeigen, ob diese Verantwortlichkeiten zusammenarbeiten.
NIS2 erhöht die Grundlinie – aber die eigentliche Herausforderung liegt in der Umsetzung
NIS2 Dies macht Resilienz zu einer Frage des Managements und der Governance. Es macht das Board nicht zu einem technischen Kontrollraum; es erhöht den Standard dessen, was ein Führungspersonal verstehen, genehmigen und herausfordern muss.
Artikel 20 verpflichtet die Leitungsgremien von wesentlichen und wichtigen Unternehmen, Maßnahmen zur Cybersicherheitsrisikomanagement zu genehmigen und deren Umsetzung zu überwachen. Artikel 21 definiert die Risikomanagementbereiche, die die Unternehmen abdecken müssen, während Artikel 23 ein abgestuftes Verfahren zur Meldung schwerwiegener Vorfälle festlegt.
Für Energieunternehmen bedeutet dies mehr als nur regelmäßige Berichte über Schwachstellen, Tools oder abgeschlossene Aktivitäten. Die Unternehmensführung benötigt ausreichende Transparenz, um zu verstehen, welche essentiellen Dienste die größte Konsequenz haben, wenn sie unterbrochen werden, welche Technologien und Lieferanten deren Betrieb bestimmen, welche Stufe einer beeinträchtigten Leistung akzeptabel ist, welche Annahmen getestet wurden und welche Restauswirkungen verbleiben.
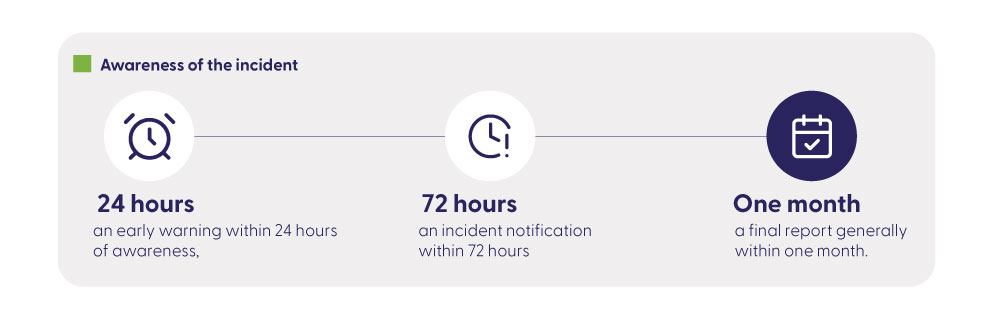
Die Meldung eines Vorfalls-Zeichen verstärkt diesen Punkt. Ein schwerwiegender Vorfall kann eine frühzeitige Warnung innerhalb von 24 Stunden nach der Erkenntnis, eine Meldung innerhalb von 72 Stunden und in der Regel einen abschließenden Bericht innerhalb eines Monats erfordern. Während eines Vorfalls kann die Führung nicht damit beginnen, herauszufinden, wer die Entscheidung trifft, welche Dienstleistung beeinträchtigt wird oder wo die Beweismittel liegen. Diese Arbeit muss stattfinden, bevor die Zeit abgelaufen ist. Lesen Sie unseren Artikel „NIS2 for energy leaders“ Für weitere Einblicke zu diesem Thema.
NIS2 legt die regulatorischen Rahmenbedingungen fest. Die operativen Herausforderungen gehen jedoch weiter. Eine Richtlinie bleibt möglicherweise weiterhin gültig, während sich die Systemintegration ändert. Eine Anbieterbewertung bleibt möglicherweise weiterhin gültig, während sich der Anbieter um einen Unterauftragnehmer umschult. Eine Penetrationstestschaft bleibt möglicherweise geschlossen, während die Anwendung, das Identitätsmodell oder der offene Dienst geändert wird. Ein Wiederherstellungsplan bleibt möglicherweise weiterhin gültig, während das Produktionsumfeld weiterentwickelt wird.
Das Führungsziel ist keine dauerhafte Deklaration der Widerstandsfähigkeit. Es geht darum, eine berechtigte Sichtweise auf die Widerstandsfähigkeit auch bei wechselnden Umständen beizubehalten.
Vertrauen geht zuerst an den Schnittstellen verloren
Die schwierigsten Risiken sind oft nicht in einer einzigen Komponente enthalten. Sie entstehen in den Beziehungen zwischen Plattformen, Teams, Lieferanten und Service-Strukturen.
Eine Cloudplattform kann zwar verfügbar sein, die operative Anwendung kann jedoch nicht authentifizieren. Ein OT-Asset kann zwar funktionieren, aber Feldteams haben keinen Zugriff auf die Informationen, die für eine sichere Intervention erforderlich sind. Eine Softwareversion kann funktionale Tests bestehen, verhält sich jedoch bei einer bestimmten Lieferantenkonfiguration unerwartet. Ein Lieferant kann seinen Service wiederherstellen, die Organisation kann jedoch keine Transaktionen, den Betriebszustand oder verzögerte Daten verwalten. Eine Sicherheitskontrolle kann einen mutmaßlichen Angriff aufweisen, löscht jedoch die für die Wiederherstellung erforderlichen Zugriffswege.
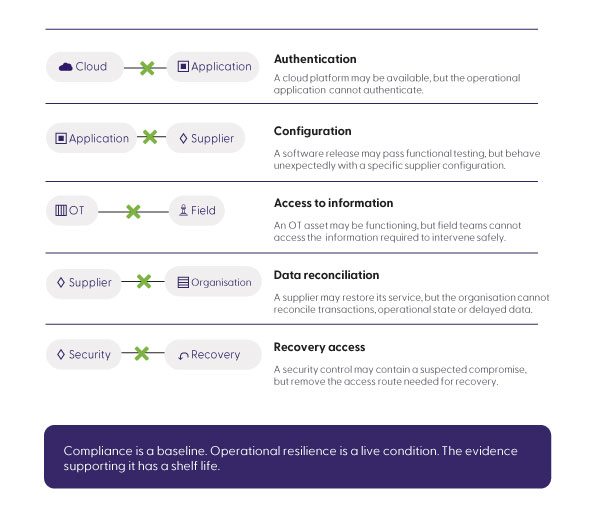
Dies sind Schnittstellenfehler. Dort ist die fragmentierte Sicherheit auch am schwächsten.
Sicherheitsanalysen, Softwaretests, Lieferantenbewertungen und Fortbildungsmaßnahmen werden häufig separat beauftragt. Jeder von ihnen liefert nützliche Erkenntnisse. Aber solange diese Erkenntnisse nicht mit der wesentlichen Dienstleistung verknüpft sind, kann sie möglicherweise nicht die Antworten liefern, die die Führung tatsächlich braucht.
Die Sicherheitsgrenze sollte daher dem Serviceergebnis und seiner Folgen des Ausfalls folgen, nicht dem Organisationsschema oder dem Technologie-Besitzmodell. Das bedeutet, sich zu fragen, ob die Erkenntnisse aus den Bereichen Software, Identität, Cloud, Kommunikation, Lieferanten, OT, veraltete Betriebsabläufe und Wiederherstellung eine verlässliche Sicht auf den gesamten Service unterstützen.
Die Zuversicht hinsichtlich der Komponenten kann hoch sein, während die Zuversicht hinsichtlich der Servicequalität weiterhin schwach ist.
Veränderung, Lieferanten und Rückgewinnung sind die Bereiche, in denen das Vertrauen am häufigsten verloren geht.
Softwareänderungen können den Service verbessern und frühere Erkenntnisse untergraben.
Energieunternehmen sind zunehmend auf Software angewiesen, um ihre Netze und Anlagenplattformen zu betreiben, Smart-Meter-Daten zu verarbeiten, Kundenservice zu managen, Flexibilität zu unterstützen und mit dem Markt und der Zahlungsabwicklung zu kommunizieren. Diese Software muss sich weiterentwickeln. Die falsche Antwort wäre, Resilienz als Grund für die Verzögerung jeder Maßnahme zu betrachten. Die richtige Antwort wäre, die Evidenz so schnell wie möglich zu nutzen.
Qualitätsingenieurwesen, Automatisierung und DevSecOps können die Sicherheit schneller und reproduzierbarer gestalten, aber die Automatisierung ist eher ein Instrument als ein Ergebnis. Der strategische Wert besteht in einer verlässlichen Entscheidung darüber, ob eine Änderung fortgesetzt werden soll, ob sie innerhalb einer begrenzten Rahmenbedingungen erfolgen soll, oder ob sie verschoben oder neu gestaltet werden soll.
Die Lieferantenverpflichtung muss über Fragebögen hinausgehen.
Energieleistungen können von OEMs, Cloud-Plattformen, Telekommunikationsanbietern, Software-Anbietern, Systemintegratoren, externen Handwerkern und spezialisierten Partnern für operative Unterstützung abhängen. Zertifizierungen, Verträge und Fragebögen bleiben weiterhin nützlich. Sie zeigen jedoch nicht unbedingt, ob die spezifische Implementierung des Unternehmens innerhalb der Toleranzgrenzen fortgesetzt oder wiederhergestellt werden kann.
Die wichtigere Frage ist nicht, ob der Lieferant den Prozess abgeschlossen hat. Vielmehr zeigt die Beweislage, dass der Lieferant nicht zu einer Einschränkung der Organisation im Hinblick auf Ausfallzeiten, Informationen oder Wiederherstellungsprozesse werden wird.
Die Wiederherstellung ist nicht abgeschlossen, wenn die Technologie wiederhergestellt wird.
Ein erfolgreicher Backup-Prozess belegt nicht, dass ein System wiederhergestellt werden kann. Eine wiederhergestellte Plattform beweist nicht, dass Daten, Transaktionen, Vermögenszustände und Lieferantenleistungen konsistent sind. Ein technisch verfügbarer System kann dennoch betrieblich nicht vertrauenswürdig sein. Energieunternehmen benötigen Beweise für eine sichere Ausfallbehandlung, eine Wiederherstellungssequenz, den Zugang, die Koordination mit Lieferanten, die Datenintegrität, die Zustandsverifikation und die betriebliche Akzeptanz.
Unterstützen die zusammengefassten Beweise die nächste Entscheidung betreffend den Service?
Ein anhaltendes Vertrauen bedeutet nicht, dass man ständig alles testet.
Das bedeutet, zu wissen, welche Änderungen zu einer Überprüfung der Zuversicht führen sollten – und die Beweislage zu aktualisieren, bevor Unsicherheit zu einer tatsächlichen betrieblichen Belastung wird.
Die jährliche Überprüfung beschreibt einen Moment in der Zeit. Die Umwelt beginnt fast sofort zu verändern. Eine Materialabgabe, der Wechsel des Lieferanten, eine Architekturänderung, ein schwerwiegendes Ereignis, ein fehlgeschlagener Wiederherstellungsvorgang oder abgelaufene Beweismittel können alle die Bedingungen verändern, auf die die vorherige Vertrauenserklärung beruhte.
Das Modell ist kontinuierlich, weil die Betriebsumgebung kontinuierlich ist – nicht weil jede Sicherungsmaßnahme ständig durchgeführt wird.
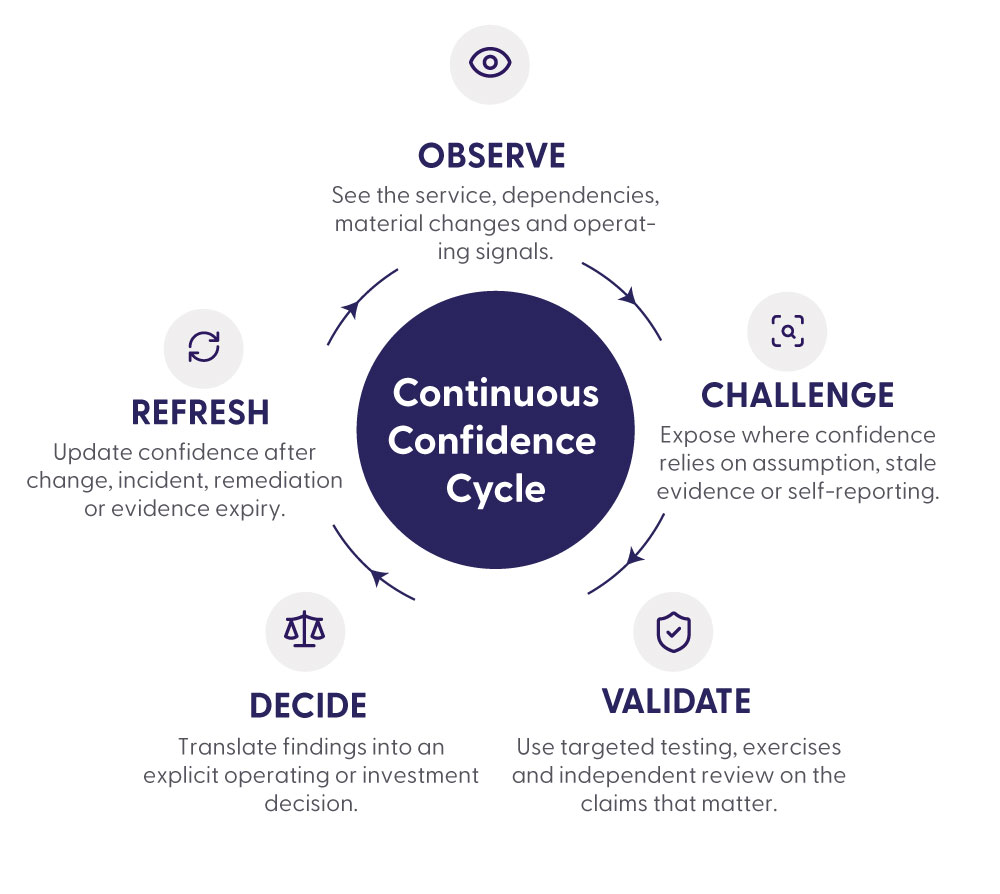
Die praktische Regel ist, das Vertrauen erneut zu bewerten, wenn der Service, seine Abhängigkeiten oder die verfügbaren Daten wesentlich verändert werden. Eine Software-Reihe kann die gezielte Qualitätssicherung und die Sicherheitsvalidierung auslösen. Ein neuer Anbieter kann eine Überprüfung der Zugriffs-, Abhängigkeits- und Wiederherstellungsfähigkeit anfordern. Eine Architekturänderung kann eine Penetrationstests oder eine OT-Bewertung auslösen. Ein Vorfall kann die erneute Validierung von Annahmen und kompensierenden Kontrollen erfordern, anstatt diese einfach als abgeschlossen zu dokumentieren.
Dies schafft für strategische Führungskräfte einen nutzerfreundlicheren Arbeitsablauf. Das Board braucht keinen ständigen Überblick über technische Details. Es braucht eine aktuelle Übersicht darüber, was bewährt ist, was sich geändert hat, was noch unklar ist, welche Risiken akzeptiert wurden und wann die Beweislage erneut aktualisiert werden muss.
Compliance ist eine Grundvoraussetzung. Betriebsfähigkeit ist eine laufende Bedingung. Die Beweismittel, die sie stützen, haben eine Haltbarkeit.
Die Frage ist nicht nur, wer heute helfen kann, das Vertrauen wiederherzustellen; vielmehr ist es auch die Frage, wer dazu in der Lage ist, die Beweislage für die Widerstandsfähigkeit auch in den nächsten fünf Jahren des Wandels im Energiesystem aufrechtzuerhalten.
Der Resilienz-Abstand zwischen den Audits verschließt sich. Durch kontinuierliche Vertrauensbildung schließen Energieführer diesen Abstand.