Le fossé de résilience énergétique qui s’élargit entre les audits
Une organisation énergétique achève sa vérification annuelle de la sécurité. Les politiques sont à jour. Les contrôles importants sont en place. La vérification de la pénétration a été terminée. Les fournisseurs clés ont retourné leurs questionnaires. Les plans de reprise d’activité ont été révisés. Le conseil d’administration reçoit un rapport globalement positif.
Puis, l’environnement commence à changer. Une mise à jour logicielle modifie la manière dont une plateforme opérationnelle échange des données avec un service cloud. Un fournisseur met à jour son modèle de support à distance. Un compte privilégié est ajouté pour soutenir un programme de transformation. Une plateforme d’identité est réconfigurée. Des modifications au niveau du firmware sur un actif connecté. Une procédure de reprise d’activité reste basée sur une architecture antérieure.
Aucun de ces événements ne représente nécessairement un défaut de contrôle. Aucun d’entre eux ne peut immédiatement créer un incident. Toutefois, chacun modifie les éléments de preuve sur lesquels la confiance antérieure de l’organisation était fondée.
Pour une organisation énergétique, cela importe car le service à protéger ne se situe rarement dans un seul système ou un seul département. La production, l’exploitation du réseau, l’équilibre du système, la comptabilisation des consommations, le service client, le règlement des marchés et les opérations sur le terrain dépendent de plus en plus de technologies opérationnelles, d’infrastructures informatiques d’entreprise, de services cloud, de logiciels, d’identité, de communications, de données et de partenaires externes collaborant ensemble.
Le service peut continuer à fonctionner alors que la confiance en sa résilience s’affaiblit discrètement. Une barre d’informations verte peut donc dire plus sur les contrôles surveillés que sur le résultat énergétique global que la direction tente de protéger.
La question stratégique n’est plus de savoir si les mesures étaient efficaces lors de leur dernière révision. La question est plutôt de savoir quelles preuves montrent que le service reste résilient aujourd’hui.
Les organisations matures peuvent encore rencontrer des difficultés en matière de preuve
Le défi pour les entreprises établies n’est rarement une absence totale d’activité cybernétique. Il s’agit plutôt de savoir si l’ensemble des activités menées dans plusieurs fonctions contribue à offrir une vision actuelle et cohérente de la prestation essentielle.
La plupart des grandes organisations du secteur énergétique ne sont pas en train de lancer leur démarche de résilience cybernétique. Elles disposent déjà de groupes de sécurité, de forums de gouvernance, d’opérations de sécurité, de processus opérationnels, de registres de risques, de plans d’incident, de programmes de contrôle des fournisseurs et de dispositifs de contrôle technologique bien établis.
Le CSO peut avoir confiance dans le cadre de contrôle en place. Le CIO peut avoir confiance dans l’architecture, l’identité et la plateforme cloud. Le CTO peut avoir confiance dans le processus de livraison de logiciels. Le COO peut avoir confiance dans les solutions de contournement opérationnelles et les dispositifs de continuité. Le service achats peut avoir confiance dans la diligence raisonnable des fournisseurs. Le service de contrôle interne peut avoir confiance dans le respect des processus attendus.
Chaque solution peut être raisonnable. Mais le conseil d'administration se pose finalement une autre question : le service essentiel peut-il continuer en toute sécurité et se remettre dans un délai acceptable lorsque plusieurs dépendances sont interrompues simultanément ?
Cette question touche à la propriété organisationnelle. Elle met également en évidence les limites de l’assurance à l’état actuel des choses. Une évaluation peut examiner l’environnement auquel elle est confrontée. Toutefois, elle ne peut pas garantir la confiance à l’avenir, même si le logiciel, les fournisseurs, l’architecture, le modèle d’accès ou les dispositifs de reprise sont modifiés.
Pour les organisations matures, la prochaine amélioration n’est pas nécessairement une autre couche de gouvernance ou un catalogue de contrôles plus étoffé. C’est plutôt une connexion plus solide entre le changement, les conséquences opérationnelles et des preuves actualisées.
Qu’est-ce que cela signifie pour l’équipe de direction
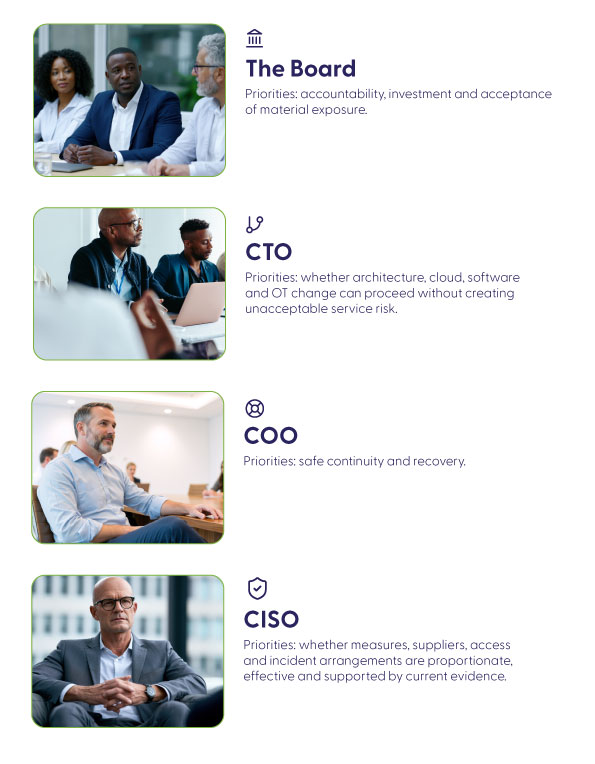
Pour les sociétés d'assurance, le problème concerne la responsabilité, l'investissement et l'acceptation de l'exposition matérielle.
Pour les responsables informatiques et les responsables techniques, il s’agit de savoir si l’architecture, le cloud, les logiciels et les systèmes de contrôle et de gestion peuvent évoluer sans créer de risques inacceptables pour les services.
Pour les COOs et les responsables des actifs, il s’agit d’une continuité et d’une reprise sécurisées.
Pour les CISOs, il s’agit de déterminer si les mesures, les fournisseurs, l’accès et les dispositifs d’intervention sont proportionnés, efficaces et appuyés par des preuves actuelles.
L’organisation peut avoir des fonctions matures et encore manquer d’une déclaration de confiance intégrée concernant le service qui compte le plus.
La résilience énergétique a une durée de conservation inhabituellement courte
Les organisations du secteur énergétique modernisent un système d'exploitation qui ne peut pas simplement être arrêté, reconstruit ou restauré selon un calendrier purement informatique.
Les services essentiels peuvent être répartis géographiquement, soumis à des contraintes de sécurité et censés rester disponibles en permanence. Les ressources opérationnelles peuvent rester en service pendant des décennies, tandis que les plateformes cloud, les services d’identité, les applications client et les versions de logiciels évoluent chaque semaine ou de manière continue. Des fournisseurs spécialisés peuvent participer directement à l’exploitation, à la maintenance et au rétablissement des services.
Cela crée une collision entre différentes vitesses d’exploitation : un OT à long terme et un logiciel changeant rapidement ; des périodes de maintenance limitées et une livraison continue ; des actifs physiques locaux et des services cloud partagés ; une responsabilité opérationnelle interne et un contrôle externe des fournisseurs.
Une conclusion de résilience formulée il y a six mois pourrait donc reposer sur des hypothèses qui ne sont plus entièrement valables.
Considérez un scénario à forte demande
Une plateforme opérationnelle essentielle devient indisponible lors d’une période de forte demande. Les équipes de la salle de contrôle conservent une visibilité partielle, mais le service d’identité nécessaire pour l’accès à distance est dégradé. Les équipes de sécurité bloquent un compte fournisseur pendant qu’elles enquêtent sur une activité suspecte. Le fournisseur tarde à déterminer si sa propre plateforme – ou celle d’une tierce partie – est impliquée. Les opérations peuvent se poursuivre en mode limité, mais la durée sûre de ce mode est incertaine.
Cet incident n’est pas uniquement informatique, opérationnel ou lié à un problème chez le fournisseur. La direction doit décider jusqu’à quand le service peut rester dégradé, si l’isolement supprime une option importante de reprise, si l’événement peut être important, qui doivent être informés et quelles preuves démontreront que le service peut être de nouveau considéré comme fiable.
Un plan annuel peut définir chaque responsabilité. Seuls des preuves actuelles et concrètes montrent si ces responsabilités fonctionnent ensemble.
Le NIS2 remonte le seuil de départ – mais le véritable test est opérationnel
NIS2 rend la résilience une question de management et de gouvernance. Cela ne transforme pas le conseil d’administration en une salle de contrôle technique ; il renforce le niveau de compréhension, d’approbation et de contestation que doit pouvoir apporter la direction.
L’article 20 impose aux organes de direction des entités essentielles et importantes d’approuver les mesures de gestion des risques en matière de cybersécurité et de superviser leur mise en œuvre. L’article 21 énumère les domaines de gestion des risques auxquels les entités concernées doivent s’attacher, tandis que l’article 23 établit un processus en plusieurs étapes pour signaler les incidents significatifs.
Pour les dirigeants de l’énergie, cela signifie plus que recevoir des rapports périodiques sur les vulnérabilités, les outils ou les activités menées à bien. La direction doit disposer d’une visibilité suffisante pour comprendre quels services essentiels ont les plus graves conséquences en cas de perturbation, quelle technologie et quels fournisseurs déterminent leur fonctionnement, quel niveau de dégradation du service est acceptable, quels hypothèses ont été testées et quelle exposition résiduelle reste.
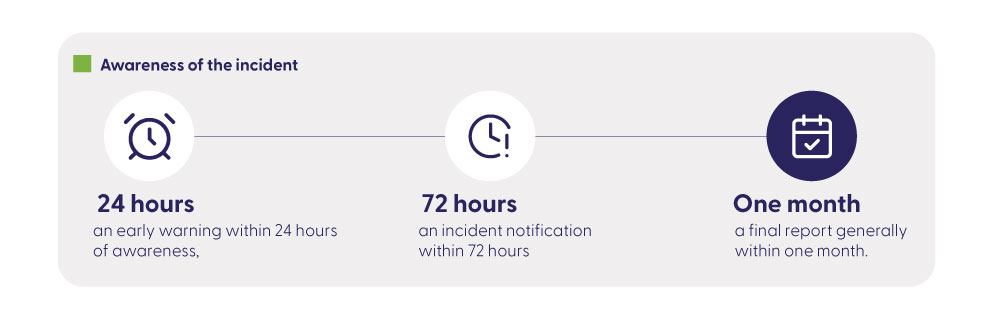
Le chronomètre de notification des incidents renforce le même point. Un incident important peut nécessiter une alerte précoce dans les 24 heures suivant la prise de conscience, une notification d’incident dans les 72 heures et un rapport final généralement dans un mois. Durant une intervention, la direction ne peut pas commencer par déterminer qui est responsable de la décision, quel service est concerné ou où se trouvent les preuves. Ces travaux doivent être effectués avant que le chronomètre ne démarre. Lisez notre article NIS2 pour les dirigeants de l'énergie Pour obtenir davantage d'informations sur ce sujet.
NIS2 crée la base réglementaire. Le défi opérationnel va plus loin. Une politique peut rester valide alors qu’une intégration système change. Une évaluation des fournisseurs peut rester valide alors que le fournisseur change de sous-traitant. Une analyse de pénétration peut rester valide alors que l’application, le modèle d’identité ou le service exposé changent. Une procédure de reprise peut rester approuvée alors que l’environnement de production évolue.
L’objectif de la direction n’est pas une déclaration permanente de résilience. C’est la capacité à maintenir une vision justifiée de la résilience au fur et à mesure que le service évolue.
La confiance se perd d'abord aux interfaces
Les risques les plus difficiles ne se trouvent souvent pas dans un seul élément. Ils apparaissent dans les relations entre les plateformes, les équipes, les fournisseurs et les services.
Une plateforme cloud peut être disponible, mais l’application opérationnelle ne peut pas authentifier. Un actif OT peut fonctionner, mais les équipes sur le terrain n’ont pas accès aux informations nécessaires pour intervenir en toute sécurité. Une version logicielle peut passer les tests fonctionnels, mais se comporte de manière inattendue avec une configuration spécifique du fournisseur. Le fournisseur peut restaurer son service, mais l’organisation ne peut pas harmoniser les transactions, l’état opérationnel ou les données retardées. Un contrôle de sécurité peut contenir un risque de compromission, mais supprimer la voie d’accès nécessaire à la reprise des opérations.
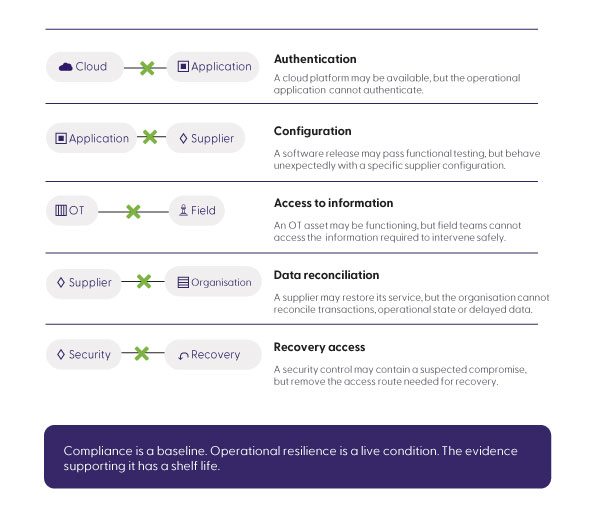
Il s’agit de problèmes d’interface. C’est aussi là que l’assurance la plus fragmentée se trouve.
Les évaluations de sécurité, les tests logiciels, les audits auprès des fournisseurs et les exercices de continuité sont souvent réalisés séparément. Chacun d’entre eux fournit des éléments d’information utiles. Mais si ces éléments d’information ne sont pas reliés à la prestation essentielle, ils risquent de ne pas répondre à la décision que la direction doit réellement prendre.
La limite de garantie devrait donc suivre le résultat du service et ses conséquences en cas d’échec, et non la structure hiérarchique ou le modèle de propriété technologique. Cela signifie se demander si les preuves concernant le logiciel, l’identité, le cloud, les communications, les fournisseurs, le système tertiaire, les opérations dégradées et la reprise d’activité soutiennent une vision cohérente du service complet.
La confiance envers les composants peut être forte alors que la confiance envers le service reste faible.
Le changement, les fournisseurs et la récupération sont les domaines où la confiance est le plus souvent perdue.
Un changement logiciel peut améliorer le service et affaiblir les preuves antérieures
Les organisations du secteur énergétique dépendent de plus en plus de logiciels pour gérer les réseaux et les plateformes d’actifs, traiter les données des compteurs intelligents, gérer les services à la clientèle, assurer la flexibilité et se connecter aux marchés et aux systèmes de règlement des différends. Ce logiciel doit continuer à évoluer. La mauvaise réponse consiste à considérer la résilience comme une excuse pour ralentir tous les programmes. La meilleure réponse consiste à faire en sorte que les preuves évoluent au rythme du changement.
Les technologies de qualité en ingénierie, l’automatisation et DevSecOps peuvent rendre l’assurance plus rapide et plus répétable, mais l’automatisation n’est pas l’aboutissement, mais plutôt un moyen de prendre des décisions plus sûres quant à savoir si un changement doit être poursuivi, s’effectuer dans un cadre limité, être reporté ou être repensé.
La garantie du fournisseur doit aller au-delà des questionnaires
Les services énergétiques peuvent dépendre d’OEM, de plateformes cloud, de fournisseurs de télécommunications, de fournisseurs de logiciels, d’intégrateurs de systèmes, d’entrepreneurs sur site et de partenaires spécialisés en soutien opérationnel. Les certifications, les contrats et les questionnaires restent utiles. Ils ne démontrent pas nécessairement si la mise en œuvre spécifique de l’organisation peut être poursuivie ou reprise dans des limites acceptables.
La question plus importante n’est pas de savoir si le fournisseur a bien mené à terme ce processus ; c’est plutôt ce qui ressort des preuves que le fournisseur ne deviendra pas le facteur de blocage de l’organisation en matière d’arrêt de production, d’information ou de reprise des activités.
La récupération n'est pas complète lorsque la technologie revient.
Une sauvegarde réussie ne prouve pas que le service puisse être restauré. Un système restauré ne prouve pas que les données, les transactions, l’état des actifs et les services des fournisseurs sont cohérents. Un système techniquement disponible peut encore être opérationnellement peu fiable. Les dirigeants de l’énergie ont besoin de preuves d’une exploitation dégradée sécurisée, d’une séquence de restauration, d’accès, de coordination des fournisseurs, d’intégrité des données, de réconciliation de l’état et d’acceptation opérationnelle.
Les preuves combinées soutiennent-elles la décision de service à prendre ?
La confiance constante ne signifie pas tester constamment tout le temps.
Cela signifie savoir quels changements devraient entraîner une réévaluation de la confiance – et actualiser les données probantes avant que l’incertitude ne se transforme en exposition opérationnelle réelle.
La garantie annuelle capture un moment donné. L’environnement commence à changer presque immédiatement. Une décharge de matières dangereuses, un changement de fournisseur, un changement d’architecture, un incident grave, une procédure de reprise de service non réussie ou l’expiration des preuves peuvent tous modifier les conditions sur lesquelles la déclaration précédente de confiance était fondée.
Le modèle est continu car l’environnement opérationnel le constitue – et non parce que chaque activité d’assurance se déroule constamment.
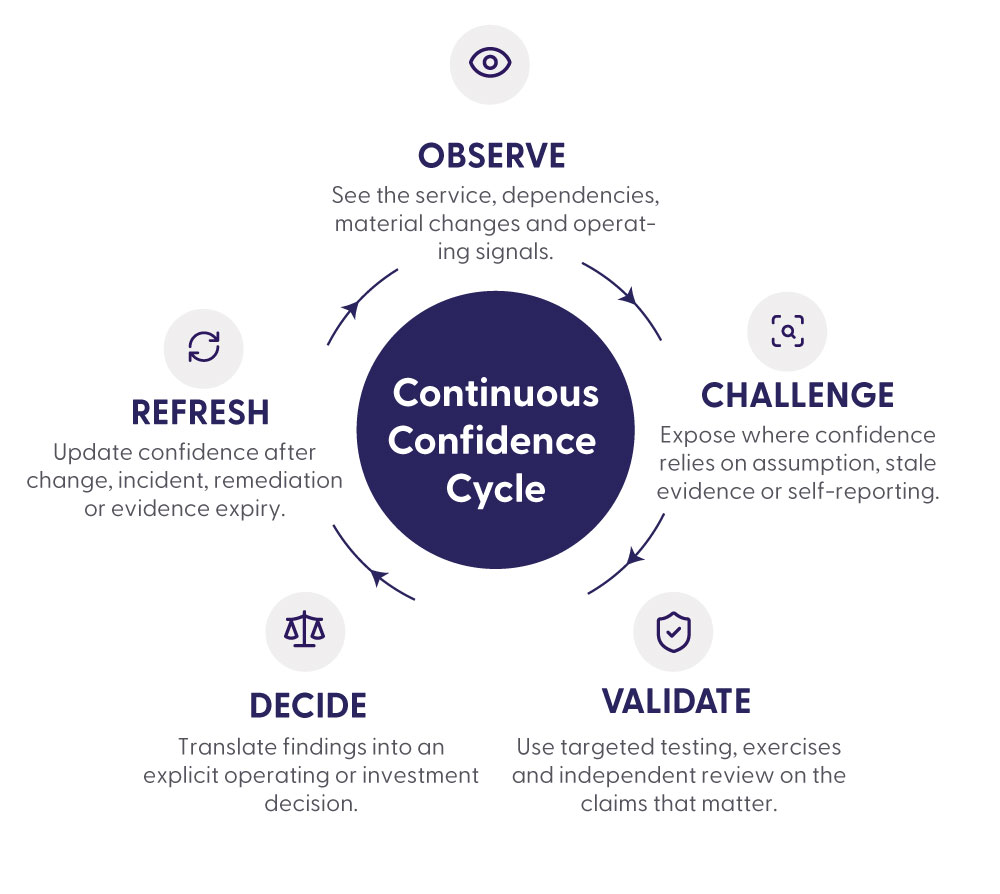
La règle pratique est de réévaluer la confiance lorsque le service, ses dépendances ou les preuves subissent des changements significatifs. Une mise à jour logicielle peut déclencher une validation de qualité et de sécurité ciblée. Un nouveau fournisseur peut déclencher une révision de l’accès, des dépendances et de la reprise en cas d’incident. Un changement d’architecture peut nécessiter une vérification de la pénétration ou une évaluation OT. Un incident peut nécessiter que des hypothèses et des contrôles de compensation soient révalidés plutôt que de simplement les documenter comme clôturées.
Cela crée un rythme de travail plus utile pour les dirigeants stratégiques. Le conseil d'administration n'a pas besoin d'une information technique constante. Il a besoin d'une vision actuelle de ce qui est prouvé, de ce qui a changé, de ce qui reste incertain, des risques acceptés et des dates de mise à jour des données.
La conformité est une norme de base. La résilience opérationnelle est une condition permanente. Les preuves à son support ont une durée de conservation.
La question n’est pas seulement de savoir qui peut aider à instaurer la confiance aujourd’hui ; il s’agit également de savoir qui peut aider à maintenir à jour les preuves de la résilience au cours des cinq prochaines années de changements dans le système énergétique.
L’écart de résilience se creuse entre les audits. La confiance continue est la manière dont les dirigeants de l’énergie le comblent.