Governance-, risicobeheer- en compliancediensten
Bescherm uw inkomsten en reputatie met complianceondersteuning van experts, versneld door AI
Een totaal kwaliteitsbenadering van GRC
De Total Quality-aanpak van Resillion voor GRC combineert deskundig advies met AI-gebaseerde functies die u helpen om de regelgevende vereisten te interpreteren, verplichtingen te koppelen aan controles, lacunes te identificeren, prioriteit te geven aan verbeteringen en de benodigde informatie te verzamelen om naleving te demonstreren. Ontdek hoe deze aanpak wordt toegepast op drie belangrijke gebieden:
Enterprise GRC-oplossingen
Integreer governance, risicobeheer en compliance in de bedrijfssoftware en bedrijfsvoering. Van kernplatformen en COTS-applicaties tot cruciale processen: AI-gebaseerde inzichten helpen u uw verplichtingen te koppelen aan controles, operationele risico's te identificeren en de veerkracht te behouden terwijl systemen veranderen.

Industriële GRC-oplossingen
Breng governance, risicobeheer en compliance toe in het kader van sectorspecifieke regelgeving, technologie en risico's. We ondersteunen gereguleerde sectoren door de interpretatie van vereisten door experts te laten uitvoeren en AI te gebruiken om prioriteiten te stellen en governancekaders aan te passen aan de werkelijke leveringsomgevingen.
GRC op grond van een verordening
Voldoe aan specifieke regelgevende vereisten met gerichte, risicogestuurde assurance. We gebruiken een AI-gesteunde gapanalyse en controlemapping om u te helpen de vereisten te interpreteren, de juiste controles te implementeren en de naleving van regelgeving zoals NIS2, DORA, de Cyber Resilience Act en de AI-regelgeving te bewijzen.
We ontmoeten u waar u bent
Of u nu governance-funderingen opzet of naleving op complexere schaal wilt implementeren in complexe omgevingen, het Resillion GRC Framework combineert deskundig advies met AI-gebaseerde analyses om u te helpen de mate van volwassenheid te beoordelen, tekortkomingen te identificeren en governance-capaciteit in fasen op te bouwen, zoals:
Begrijp
Wat dit betekent
Identificeer toepasselijke regelgevingen, normen en verplichtingen.
Koperresultaat
Duidelijke prioriteiten voor naleving.
Uitlijnen
Wat dit betekent
Beoordeling van de vereisten voor de controlemechanismen, eigendom en assuranceactiviteiten.
Koperresultaat
Sterkere verantwoordingsplicht.
Operatieloos maken
Wat dit betekent
Integreer governance in de uitvoering, het testen en het monitoren.
Koperresultaat
Volgens bewijzen geleid compliance.
Schaal
Wat dit betekent
Breid de governance uit naar nieuwe technologieën en diensten.
Koperresultaat
Governance die evolueert met uw organisatie.
Hebt u hulp nodig om het uit te zoeken?
Ons eigen GRC-framework biedt u een gestructureerde manier om te bepalen waar u staat, wat van toepassing is en wat u vervolgens moet doen. Door deskundig advies te combineren met AI-gebaseerde analyses helpen wij u toepasselijke verplichtingen te identificeren, de mate van naleving te beoordelen, controlelekken aan het licht te brengen en prioriteiten voor verbeteringen te stellen op het gebied van regelgeving zoals de EU AI Act, CRA, NIS2 en DORA.
Het kader koppelt governancevereisten rechtstreeks aan operationele controles, assuranceactiviteiten en bewijzen van naleving, waardoor u met meer zekerheid van de vereiste naleving kunt veranderen naar aantoonbare naleving.
Hoe we regelgevende complexiteit omzetten in praktische actie
Regulering is complex, snel veranderend en moeilijk om in de praktijk te vertalen. Resillion gebruikt haar eigen GRC-framework, geavanceerde AI-analyse en gespecialiseerde kennis van GRC om u te helpen begrijpen wat van toepassing is, waar risico’s bestaan en welke acties u vervolgens moet ondernemen. Deze gestructureerde aanpak helpt bij het koppelen van regelgevende verplichtingen aan operationele controles, assuranceactiviteiten en bewijzen gedurende de gehele technologiecyclus.
Regulatorische kennisbank
Wat dit voor u doet
Gebruikt AI-gebaseerde analyse om regelgeving te interpreteren en verplichtingen te identificeren.
Resultaat
Duidelijker zicht op de toepasselijke verplichtingen en de impact daarvan op de bedrijfsvoering.
Controle-mappingmodel
Wat dit voor u doet
Kaarten verbinden verplichtingen met controles, eigenaren en assuranceactiviteiten met behulp van AI
Resultaat
Sterkere samenwerking, eigenaarschap en verantwoordelijkheid bij de uitvoering.
Assurance- en validatiediensten
Wat dit voor u doet
Combineert deskundig beoordelingsonderzoek met AI-ondersteunde analyse van lacunes en bewijsmateriaal.
Resultaat
Auditvriendelijke bewijzen en duidelijker prioriteiten voor de verbeteringen voor elke lacune.
Kwaliteit Intelligence Platform
Wat dit voor u doet
Het biedt bestuurders inzichten in trends, risico’s en prestaties op basis van data.
Resultaat
Meer geïnformeerde beslissingen over bestuur op basis van tijdige operationele inzichten.
Specialist GRC-MKB
Wat dit voor u doet
Specialisten valideren AI-gebaseerde bevindingen en vormen praktische herstelplannen.
Resultaat
Beslissingen onder leiding van experts die gebaseerd zijn op bewijsmateriaal, context en risico's.
Volledig kwaliteitskader
Wat dit voor u doet
AI-gebaseerde inzichten worden binnen de bredere context van totale kwaliteit geïntegreerd.
Resultaat
Breder zicht op technologie-, operationele, beveiligings- en compliancerisico's.
Regels en normen waarmee we u kunnen helpen
Wij helpen u bij het interpreteren, implementeren en bewijzen van naleving van belangrijke regelgeving en erkende normen. Door deskundig advies te combineren met AI-gesteunde analyses, koppelen we verplichtingen aan praktische controles, assuranceactiviteiten en auditklaar bewijsmateriaal, zodat u kunt begrijpen wat van toepassing is en met vertrouwen kunt handelen.
WAAROM WIJ?
Wat gebeurt er als u de implementatie van GRC vertraagt?
Wanneer governance niet samenvalt met de uitvoering, komen risico's pas laat aan het licht – tijdens audits, incidenten of regelgevende maatregelen.
De gemiddelde jaarlijkse kosten van niet-naleving zijn 2,7 keer hoger dan de kosten van naleving.
Organisaties kunnen een cyber- of complianceaudit niet halen vanwege versnipperde GRC-processen.
Vertrouwensbasis bij toonaangevende organisaties
Organisaties helpen om de kwaliteit, veerkracht en leveringszekerheid in complexe digitale omgevingen te verbeteren.


WAAROM WIJ?
Waarom Resillion kiezen voor governancerisico- en compliancebeheer?
Resillion levert governancerisico- en compliancediensten door governancekaders rechtstreeks te koppelen aan operationele leveringen.
Governance is geïntegreerd in de uitvoering
Governance-controles worden geïmplementeerd, gevalideerd en getest in echte engineering- en operationele omgevingen, in plaats van achteraf te documenteren. De naleving wordt aangetoond door leveringsactiviteiten, waardoor u van een beleidsmatige governance naar operationele assurance kunt overschakelen.
Ervaren GRC-, assurance- en technische specialisten
Onze teams combineren governance-, assurance- en technische expertise op het gebied van risicomanagement, cyberbeveiliging, privacy, veerkracht, testen en conformiteitsvalidatie. Specialisten gebruiken AI-gebaseerde analyses om bij te dragen aan de vaststelling van verplichtingen, het identificeren van lacunes en het prioriteren van herstelwerkzaamheden, terwijl ze deskundig oordeel toepassen om bevindingen te valideren en praktische acties te formuleren.
Uitgebreide expertise op het gebied van regelgeving en normen
We helpen organisaties zich aan te passen aan regelgeving en richtlijnen, zoals de GDPR, NIS2, DORA, de Cyber Resilience Act, de AI Act, de Accessibility Act en de Data Act, naast erkende normen zoals ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 42001, ISO/IEC 22301, NIST CSF 2.0, NIST AI RMF, EN 301 549 en WCAG.
Evidence-driven compliance
Test-, validatie- en assuranceactiviteiten leveren audittable evidence op tijdens het bouwen en uitvoeren van systemen. Analyse met AI helpt om eerder aanwijzingen voor gebreken te identificeren en prioriteiten voor verbeteringen vast te leggen, wat de wettelijke rapportage, de auditvoorbereiding en de vermindering van late stappen bij de verbeteringen ondersteunt.
Regulerende zekerheid in complexe en gecontroleerde omgevingen
Wij ondersteunen organisaties in reguliere sectoren met assurance op basis van GRC, waaronder tests voor veerkracht bij systemen in de publieke sector, initiatieven voor regulatorische voorbereiding op NIS2 en DORA en verificatie van naleving voor nieuwe regelgeving zoals de Cyber Resilience Act. Op deze manier blijft de governance in overeenstemming met de werkelijke situatie op de werkvloer, in plaats van uitsluitend als documentatie te functioneren.
Governance die zich aanpast aan de technologische ontwikkelingen
Onze enterprise GRC-oplossingen helpen governance-frameworks effectief te blijven door organisaties te helpen bij de adoptie van AI, cloudplatforms, verbonden systemen en nieuwe digitale diensten. We combineren geavanceerde AI-analyse met specialistische assurance om zichtbaarheid, verantwoordingsplicht en naleving te behouden terwijl technologieën, risico's en regelgeving zich ontwikkelen.
Onze experts
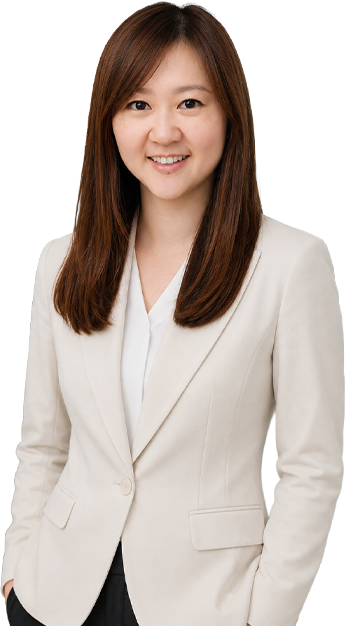
Teresa Cheung
Teresa brengt diepgaande, praktische inzichten over cyberbeveiliging, compliance en regelgeving binnen OT- en IT-omgevingen mee.
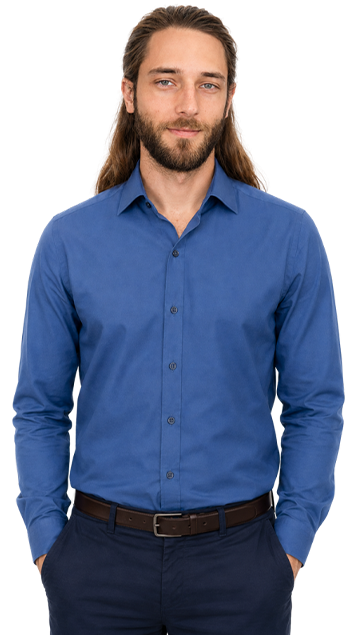
Robin Klusman
Als hoofd van de Cybersecurity Solution Architecture leidt Robin een team van senior architecten die zich inzetten om de impact op het bedrijfsleven te maximaliseren door een robuust ontwerp van beveiligingsoplossingen.
Ontdek
Ontdek meer over onze andere GRC-diensten
AI garanderen met totale kwaliteit
Continu testen
Gezamenlijke dienstverlening